


สรุปข่าว
- ไทยติดเป้าแฮกเกอร์เกาหลีเหนือ ร่วมกับอีก 4 ประเทศ หลังแชทลับเผยแผนโจมตีเพื่อขโมยเงินและข้อมูล
- แฮกเกอร์กว่า 3,000 คน ปฏิบัติการในต่างประเทศ พร้อมรายงานว่า เครื่องมือโจมตีชุดแรกพร้อมใช้งาน
- วงการคริปโตเสี่ยงถูกโจมตี หลังแฮกเกอร์เกาหลีเหนือถูกเชื่อมโยงกับคดีโจรกรรมครั้งใหญ่ แต่ยังไม่พบหลักฐานว่าไทยถูกแฮกสำเร็จ
แนวโน้มผลกระทบ: Bearish
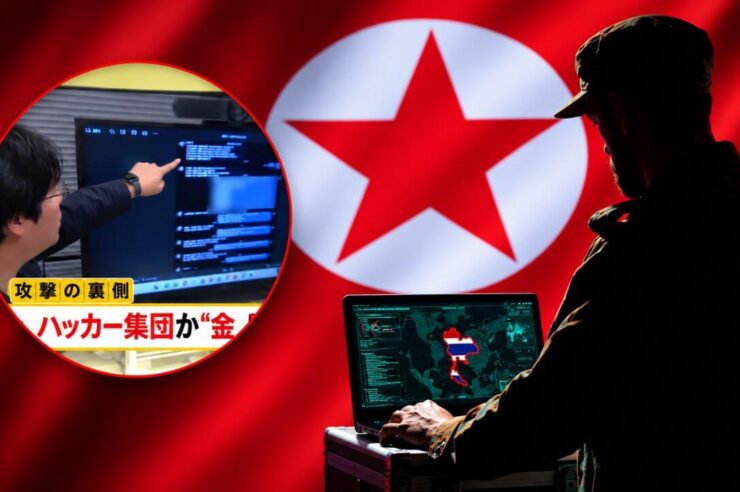
ประเทศไทยถูกระบุเป็นหนึ่งใน 5 ประเทศเป้าหมายของกลุ่มแฮกเกอร์เกาหลีเหนือ หลัง Nippon TV เผยข้อความแชทต้องสงสัยที่ระบุแผนขโมยเงินและข้อมูล พร้อมอ้างว่าเครื่องมือโจมตีชุดแรกพร้อมใช้งานแล้ว ขณะที่ผู้เชี่ยวชาญประเมินว่าเกาหลีเหนือมีแฮกเกอร์ปฏิบัติการในต่างประเทศกว่า 3,000 คน โดยกลุ่มดังกล่าวถูกเชื่อมโยงกับคดีโจรกรรมคริปโตมูลค่ามหาศาล และถูกกล่าวหาว่านำเงินไปสนับสนุนโครงการอาวุธนิวเคลียร์ อย่างไรก็ตาม ยังไม่มีรายงานยืนยันว่าองค์กรในไทยถูกโจมตีสำเร็จ
ไทยตกเป็นหนึ่งในเป้าหมายโจมตีทางไซเบอร์ของกลุ่มแฮกเกอร์เกาหลีเหนือ หลังสื่อญี่ปุ่นเปิดเผยข้อความแชทลับที่ระบุแผนโจมตี 5 ประเทศ เพื่อขโมยเงินและข้อมูลสำคัญ พร้อมอ้างว่า เครื่องมือโจมตีชุดแรกพร้อมใช้งานแล้ว ขณะที่ผู้เชี่ยวชาญประเมินว่า เกาหลีเหนือมีแฮกเกอร์ปฏิบัติการในต่างประเทศกว่า 3,000 คน
สถานีโทรทัศน์ Nippon TV ของญี่ปุ่นรายงานเมื่อวันอาทิตย์ที่ผ่านมาว่า พบข้อความสนทนาที่เชื่อว่าเป็นของกลุ่มแฮกเกอร์เกาหลีเหนือ ระบุเป้าหมายโจมตีทางไซเบอร์ 5 ประเทศ ได้แก่ ญี่ปุ่น สหรัฐอเมริกา ไทย อินโดนีเซีย และเกาหลีใต้
ข้อความส่วนใหญ่เขียนเป็นภาษาเกาหลี ลงวันที่ตั้งแต่ 22 ตุลาคม 2026 โดยระบุว่า เครื่องมือโจมตีชุดแรกพร้อมใช้งานแล้ว พร้อมกล่าวถึงแผนเจาะระบบคอมพิวเตอร์เพื่อขโมยเงินและไฟล์ข้อมูลจากเป้าหมาย
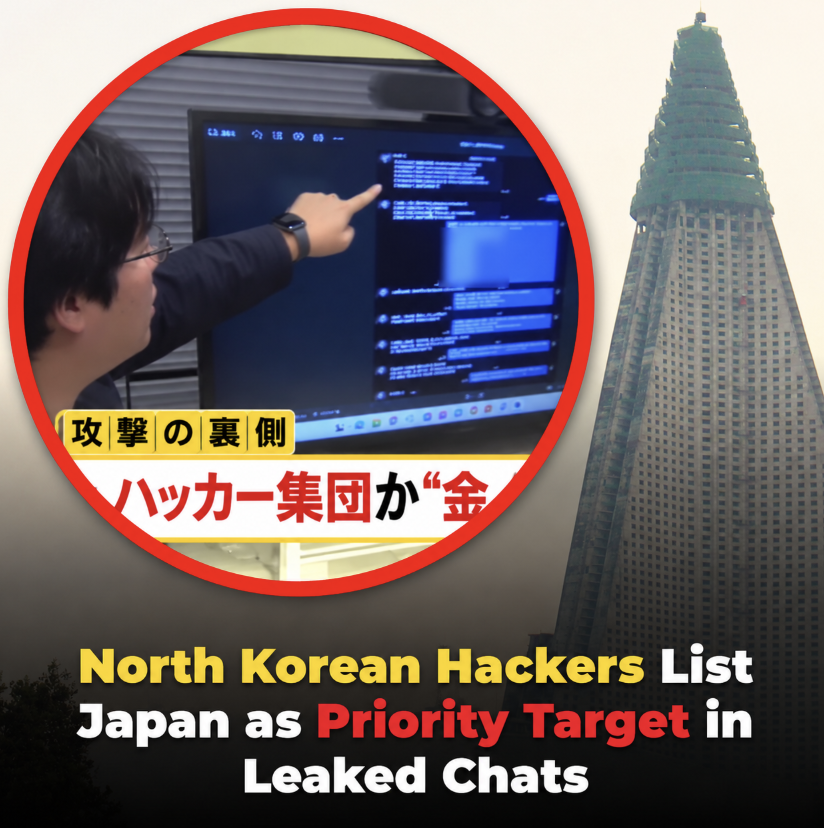
ผู้เชี่ยวชาญประเมินว่า ปัจจุบันมีแฮกเกอร์ชาวเกาหลีเหนือมากกว่า 3,000 คนปฏิบัติการอยู่ในต่างประเทศ โดยเครือข่ายเหล่านี้ถูกเชื่อมโยงกับการโจมตีทางไซเบอร์และการโจรกรรมคริปโทเคอร์เรนซีหลายครั้ง
หน่วยงาน FBI ของสหรัฐฯ ยังถูกอ้างถึงในรายงานเกี่ยวกับการโจรกรรมคริปโต มูลค่าประมาณ 1 ล้านล้านเยน ซึ่งมีการกล่าวถึง Binance แต่ข้อมูลที่ได้รับยังไม่ชัดเจนว่า ตัวเลขดังกล่าวเป็นความเสียหายจาก Binance โดยตรง หรือเป็นมูลค่ารวมจากหลายเหตุการณ์
แฮกเกอร์เกาหลีเหนือถูกโยงคดีโจรกรรมคริปโตครั้งใหญ่
ในช่วงไม่กี่สัปดาห์ที่ผ่านมา ญี่ปุ่นเผชิญเหตุข้อมูลรั่วไหลหลายครั้ง ทั้ง NTT Docomo ที่อาจกระทบข้อมูลลูกค้า 300,000 รายการ และ Muji ที่เสี่ยงข้อมูลบัตรเครดิตรั่วไหล 345,000 รายการ โดยอดีตหัวหน้าหน่วยปราบปรามอาชญากรรมไซเบอร์ของตำรวจญี่ปุ่นมองว่า บางเหตุการณ์อาจเกี่ยวข้องกับแฮกเกอร์เกาหลีเหนือ แต่ยังไม่มีหลักฐานยืนยัน
ก่อนหน้านี้ในปี 2024 กระดานเทรด DMM Bitcoin ของญี่ปุ่นถูกแฮกขโมยคริปโต มูลค่า 48,200 ล้านเยน ขณะที่บริษัทวิเคราะห์ธุรกรรมคริปโต ของสหรัฐฯ แห่งหนึ่งระบุว่า การโจรกรรมคริปโต ในปีนี้ถึง 85% เชื่อมโยงกับแฮกเกอร์เกาหลีเหนือ แม้ยังไม่ชัดเจนถึงขอบเขตการประเมินตัวเลขดังกล่าว
ทั้งนี้ กลุ่มแฮกเกอร์เกาหลีเหนือยังถูกกล่าวหาว่านำเงินจากการโจรกรรมไปสนับสนุนโครงการอาวุธนิวเคลียร์และขีปนาวุธของประเทศ ท่ามกลางมาตรการคว่ำบาตรจากนานาชาติ
สำหรับประเทศไทย แม้จะถูกระบุเป็นหนึ่งใน 5 ประเทศเป้าหมายโจมตี แต่ขณะนี้ยังไม่มีรายงานยืนยันว่าแฮกเกอร์สามารถเจาะระบบหรือขโมยเงินและข้อมูลจากองค์กรในไทยได้สำเร็จ
ที่มา:japandaily
มุมมองผู้เขียน: สิ่งที่ต้องจับตาต่อจากนี้คือ แฮกเกอร์เกาหลีเหนือจะลงมือโจมตีตามแผนที่หลุดออกมาจริงหรือไม่ โดยเฉพาะกระดานเทรดคริปโตและสถาบันการเงินในไทยที่อาจตกเป็นเป้าหมาย แม้ตอนนี้ยังไม่มีรายงานความเสียหาย แต่จากประวัติการโจรกรรมคริปโตครั้งใหญ่ที่ผ่านมา ภัยคุกคามนี้ไม่ควรถูกมองข้าม เพราะหากเกิดเหตุขึ้นจริง ผลกระทบอาจลามไปถึงความเชื่อมั่นของนักลงทุนและตลาดคริปโตได้