


สรุปข่าว
- แฮกเกอร์เกาหลีเหนือขโมยคริปโต 1.35 หมื่นล้านบาท FBI ระบุว่ามีเหยื่อกว่า 900 รายในช่วง 18 เดือน ผ่านกลโกง FaceStealer
- ใช้คลิปคนรู้จักหลอกติดตั้งมัลแวร์ ปลอมวิดีโอคอลผ่าน Zoom, Teams และ Google Meet ก่อนหลอกให้คลิกลิงก์แก้ปัญหาเสียง
- เล็งโจมตีคนวงการคริปโตและ Web3 โดยเฉพาะนักพัฒนา Open-source พร้อมนำคลิปเหยื่อไปใช้หลอกคนอื่นต่อ
แนวโน้มผลกระทบ: Bearish
FBI เปิดโปงกลโกง “FaceStealer” ของกลุ่มแฮกเกอร์ที่เชื่อมโยงกับรัฐบาลเกาหลีเหนือ ซึ่งใช้คลิปวิดีโอของคนรู้จักหลอกเหยื่อเข้าประชุมผ่านเว็บไซต์เลียนแบบ Zoom, Microsoft Teams และ Google Meet ก่อนสร้างปัญหาเสียงขัดข้องเพื่อหลอกให้ติดตั้งมัลแวร์ โดยในช่วง 18 เดือนที่ผ่านมา มีผู้ตกเป็นเหยื่อกว่า 900 ราย สูญเงินคริปโตรวมกว่า 400 ล้านดอลลาร์ หรือราว 1.35 หมื่นล้านบาท เป้าหมายหลักคือบุคลากรในวงการคริปโตและ Web3 ขณะที่ FBI เตือนว่า กลโกงนี้แนบเนียนจนแม้แต่ผู้เชี่ยวชาญด้านไอทีก็อาจตกเป็นเหยื่อได้
แฮกเกอร์เกาหลีเหนือยกระดับกลโกงคริปโทเคอร์เรนซี ใช้วิดีโอของคนสนิทหลอกให้เหยื่อเข้าประชุมออนไลน์ ก่อนสร้างปัญหาเสียงขัดข้องเพื่อหลอกให้ติดตั้งมัลแวร์ FBI เผยมีผู้ตกเป็นเหยื่อกว่า 900 รายในช่วง 18 เดือนที่ผ่านมา สูญเงินรวมกว่า 400 ล้านดอลลาร์ หรือราว 1.35 หมื่นล้านบาท แม้แต่ผู้เชี่ยวชาญด้านไอทีก็อาจตกเป็นเหยื่อได้
หน่วยงาน FBI เปิดเผยปฏิบัติการโจรกรรมคริปโทฯ รูปแบบใหม่ที่เรียกว่า “FaceStealer” ซึ่งเชื่อมโยงกับกลุ่มแฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐบาลเกาหลีเหนือ โดยใช้วิดีโอคอลปลอมที่แสดงภาพคนรู้จักของเหยื่อเป็นเครื่องมือหลอกให้ติดตั้งมัลแวร์ ก่อนเข้าถึงข้อมูลสำคัญและขโมยสินทรัพย์ดิจิทัล
ตามข้อมูลจากทางการสหรัฐฯ ในช่วง 18 เดือนที่ผ่านมา กลโกงดังกล่าวทำให้มีผู้ตกเป็นเหยื่อมากกว่า 900 ราย และสร้างความเสียหายรวมกว่า 400 ล้านดอลลาร์ หรือราว 1.35 หมื่นล้านบาท โดยเป้าหมายหลักคือ บุคลากรในอุตสาหกรรมคริปโทฯ และ Web3 โดยเฉพาะนักพัฒนาที่เกี่ยวข้องกับซอฟต์แวร์แบบ Open-source
เปิดกลโกง FaceStealer ใช้คลิปคนรู้จักหลอกติดตั้งมัลแวร์
สิ่งที่ทำให้ FaceStealer แตกต่างจากกลโกงทั่วไปคือ แฮกเกอร์ไม่ได้เริ่มต้นด้วยการขอรหัสผ่าน หรือหลอกให้โอนเงินโดยตรง แต่ใช้ความไว้วางใจระหว่างคนรู้จักมาเป็นเครื่องมือฉกเงิน
FBI และกระทรวงยุติธรรมสหรัฐฯ อธิบายว่า แฮกเกอร์จะเริ่มจากใช้บัญชีโซเชียลมีเดียปลอม หรือบัญชีที่ถูกแฮกมา ติดต่อเป้าหมายและเชิญเข้าร่วมวิดีโอคอลผ่านเว็บไซต์ที่เลียนแบบแพลตฟอร์มยอดนิยมอย่าง Zoom, Microsoft Teams และ Google Meet
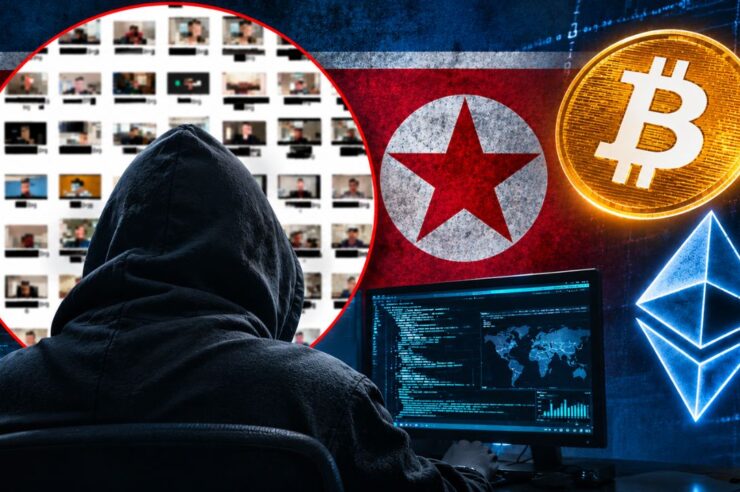
เมื่อเหยื่อเข้าร่วมประชุมจะเห็นวิดีโอของบุคคลที่ตนรู้จักเป็นอย่างดี ซึ่งแท้จริงแล้วเป็นคลิปที่แฮกเกอร์บันทึกไว้จากเหยื่อรายก่อน ทำให้การสนทนาดูเหมือนเป็นการประชุมกับคนใกล้ตัวจริง ๆ
จากนั้นแฮกเกอร์จะสร้างสถานการณ์ให้ดูเหมือนระบบเสียงมีปัญหา ก่อนแสดงข้อความขอให้เหยื่อคลิกลิงก์เพื่อแก้ไขข้อขัดข้อง
แต่แทนที่จะช่วยแก้ปัญหาเสียง ลิงก์ดังกล่าวกลับนำไปสู่การดาวน์โหลดมัลแวร์ลงในอุปกรณ์ เปิดทางให้แฮกเกอร์เข้าถึงรายชื่อผู้ติดต่อ และแอปพลิเคชันต่าง ๆ เพื่อนำข้อมูลไปใช้โจมตีเหยื่อรายต่อไป
ที่น่ากังวลคือ แฮกเกอร์ยังแอบบันทึกภาพวิดีโอคอลของเหยื่อแต่ละรายเก็บไว้ เพื่อใช้เป็นเครื่องมือสร้างความน่าเชื่อถือในการหลอกลวงครั้งถัดไป ทำให้กลโกงสามารถขยายวงจากคนหนึ่งไปสู่อีกคนหนึ่งได้อย่างต่อเนื่อง
FBI ระบุว่า FaceStealer เป็นกลโกงทางจิตวิทยาที่มีประสิทธิภาพสูง และสามารถหลอกลวงได้แม้กระทั่งผู้ใช้งานคอมพิวเตอร์ที่มีความเชี่ยวชาญด้านเทคนิคและระมัดระวังเรื่องความปลอดภัยเป็นพิเศษ
เกาหลีเหนือถูกกล่าวหาใช้เงินคริปโตสนับสนุนโครงการอาวุธนิวเคลียร์
การเปิดเผย FaceStealer เกิดขึ้นเพียงหนึ่งสัปดาห์หลังจาก Binance กระดานเทรดคริปโตรายใหญ่ของโลก เปิดเผยเหตุโจรกรรมมูลค่าสูงถึง 6.3 พันล้านดอลลาร์ ซึ่งมีรายงานว่า แฮกเกอร์ใช้การสัมภาษณ์งานปลอมเป็นช่องทางโจมตี
หน่วยงานบังคับใช้กฎหมายของสหรัฐฯ ระบุว่า เหตุการณ์ดังกล่าวซึ่งถูกประเมินว่าเป็นการโจรกรรมคริปโทฯ ครั้งใหญ่ที่สุดในประวัติศาสตร์ มีความเชื่อมโยงกับกลุ่มแฮกเกอร์เกาหลีเหนือ อย่างไรก็ตาม รัฐบาลเปียงยางปฏิเสธข้อกล่าวหาดังกล่าว
Brett Leatherman ผู้อำนวยการฝ่ายไซเบอร์ของ FBI ระบุว่า รัฐบาลเกาหลีเหนือพึ่งพารายได้จากการโจรกรรมคริปโทฯ ครั้งใหญ่ เพื่อนำเงินไปสนับสนุนโครงการอาวุธที่ผิดกฎหมาย โดยในช่วงหลายปีที่ผ่านมา มีเงินคริปโทฯ ถูกขโมยไปแล้วหลายพันล้านดอลลาร์
ขณะที่ Patrick Grandy ผู้ช่วยผู้อำนวยการสำนักงานภาคสนาม FBI ในลอสแอนเจลิส กล่าวในแถลงการณ์เมื่อวันพฤหัสบดีว่า กลโกงนี้อาศัยความไว้วางใจที่ผู้คนมีต่อแพลตฟอร์มประชุมออนไลน์และความสัมพันธ์ส่วนตัวเป็นจุดอ่อนสำคัญ
เขายังเตือนว่า หากใครคิดว่า ตนเองไม่มีทางตกเป็นเหยื่อของกลโกงลักษณะนี้ อาจกำลังประเมินความสามารถของแฮกเกอร์ต่ำเกินไป
กรณี FaceStealer จึงเป็นสัญญาณเตือนสำคัญสำหรับชาวคริปโทฯ ทั่วโลก เพราะแม้จะรู้จักบุคคลที่ปรากฏอยู่ในวิดีโอคอล ก็ไม่ได้หมายความว่า กำลังสนทนากับตัวจริงเสมอไป โดยเฉพาะเมื่อมีการขอให้ดาวน์โหลดโปรแกรม หรือคลิกลิงก์เพื่อแก้ไขปัญหาต่าง ๆ ระหว่างการประชุมออนไลน์
ที่มา:BBC
มุมมองผู้เขียน: สิ่งที่น่ากลัวของ FaceStealer ไม่ใช่แค่มัลแวร์ แต่เป็นการใช้ความไว้วางใจระหว่างคนรู้จักมาเป็นช่องทางโจมตีเหยื่อ เพราะต่อให้ระวังลิงก์แปลกปลอมมากแค่ไหน หากคนที่เห็นบนหน้าจอเป็นเพื่อน หรือเพื่อนร่วมงานที่คุ้นเคย ก็อาจเผลอลดความระมัดระวังลงได้