


สรุปข่าว
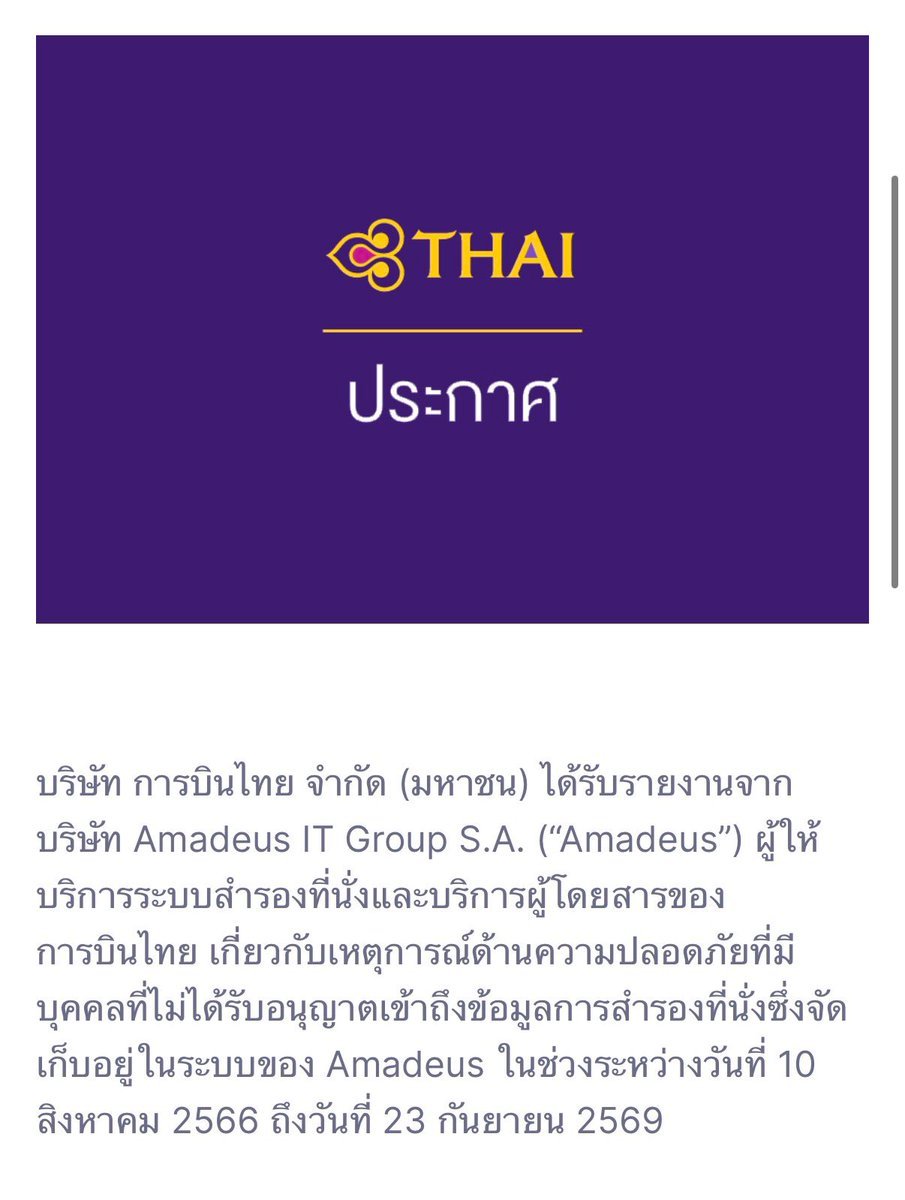
- การบินไทยยืนยันว่าข้อมูลผู้โดยสารประมาณ 60,529 รายการถูกเข้าถึงโดยไม่ได้รับอนุญาต ผ่านระบบจองของ Amadeus ผู้ให้บริการระบบสำรองที่นั่งจากภายนอก
- ข้อมูลที่ถูกเข้าถึงคือชื่อผู้โดยสาร รหัสอ้างอิงการจอง (PNR) วันเดินทาง เส้นทางบิน และชั้นบัตรโดยสาร ส่วนข้อมูลบัตรเครดิตและข้อมูลการเงินยังปลอดภัย
- เหตุการณ์นี้เป็นส่วนหนึ่งของการเจาะระบบ Amadeus ที่กระทบสายการบินหลายแห่งทั่วโลก ผู้โดยสารควรระวังอีเมลและข้อความหลอกลวงที่อ้างข้อมูลการจอง
แนวโน้มผลกระทบต่อราคา: Neutral
ข่าวนี้เป็นเรื่องความปลอดภัยของข้อมูลในอุตสาหกรรมการบิน ไม่เกี่ยวข้องกับสินทรัพย์คริปโตโดยตรง จึงไม่น่าส่งผลต่อราคาในตลาด แต่ตอกย้ำให้เห็นความเสี่ยงด้านความปลอดภัยไซเบอร์ของระบบที่พึ่งพาผู้ให้บริการภายนอก
ตามรายงานจาก CHERSAN SRISATJANG การบินไทยยืนยันว่ามีข้อมูลผู้โดยสารประมาณ 60,529 รายการถูกเข้าถึงโดยไม่ได้รับอนุญาต ข้อมูลที่เกี่ยวข้องประกอบด้วยชื่อผู้โดยสาร หมายเลขอ้างอิงการสำรองที่นั่ง (PNR) วันที่เดินทาง เส้นทางบิน และชั้นบัตรโดยสาร
นอกจากนี้อาจมีข้อมูลผู้โดยสารอีกประมาณ 376 รายการที่ได้รับผลกระทบเพิ่มเติม ด้าน ThaiPBSWorld รายงานว่าเหตุการณ์เกิดจากการที่แฮกเกอร์เจาะระบบจองตั๋วของ Amadeus แต่ข้อมูลบัตรเครดิตของผู้โดยสารยังปลอดภัย
เจาะระบบที่ Amadeus ไม่ใช่เซิร์ฟเวอร์ของการบินไทย
ตามข้อมูลที่ตรวจสอบได้ การบินไทยได้รับแจ้งจาก Amadeus IT Group ผู้ให้บริการระบบสำรองที่นั่งจากภายนอก ว่ามีการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต การบินไทยระบุว่าระบบไอทีภายในของบริษัทไม่ได้ถูกเจาะ และการให้บริการด้านการบินไม่ได้รับผลกระทบ พาดหัวบางสำนักอาจทำให้เข้าใจว่าการบินไทยถูกแฮกโดยตรง แต่ในความเป็นจริงเป็นเหตุการณ์ในห่วงโซ่อุปทานที่เกิดกับเซิร์ฟเวอร์ภายนอก
ช่วงเวลาที่มีการเข้าถึงข้อมูลยาวนานราว 37 เดือน ตั้งแต่ 10 ส.ค. 2566 ถึง 23 ก.ย. 2569 ก่อนที่ Amadeus จะควบคุมช่องโหว่ได้ในปลายเดือนกันยายน ปีนี้ การบินไทยออกประกาศอย่างเป็นทางการเมื่อวันที่ 9 พ.ย. หลัง Amadeus ตรวจสอบเสร็จสิ้น
ข้อมูลส่วนใหญ่เป็นรายละเอียดการเดินทาง แต่บางรายอ่อนไหวกว่า
จากจำนวนทั้งหมด ข้อมูลส่วนใหญ่เป็นรายละเอียดการเดินทางทั่วไป อย่างไรก็ตาม มีประมาณ 376 รายการที่ข้อมูลส่วนบุคคลเพิ่มเติมอาจถูกเข้าถึงได้ เช่น อีเมล เบอร์โทรศัพท์ หมายเลขหนังสือเดินทาง สัญชาติ หมายเลขสมาชิก Royal Orchid Plus หมายเลขตั๋ว และหมายเลขที่นั่ง ผู้ได้รับผลกระทบกลุ่มนี้เสี่ยงต่อการถูกหลอกลวงผ่านอีเมลหรือข้อความมากกว่าปกติ
การบินไทยแจ้งหน่วยงานกำกับดูแลที่เกี่ยวข้องแล้ว และระบุว่าจะติดต่อผู้โดยสารที่ได้รับผลกระทบโดยตรงหลังตรวจสอบข้อมูลเสร็จสิ้น ส่วน Amadeus ได้เพิกถอนข้อมูลล็อกอินที่ถูกใช้เข้าถึง บังคับรีเซ็ตรหัสผ่าน และเพิ่มเครื่องมือตรวจจับและเฝ้าระวัง
กระทบสายการบินอีกหลายแห่งทั่วโลก
เหตุการณ์เดียวกันนี้เกี่ยวข้องกับสายการบินอื่นด้วย ทั้ง Singapore Airlines, Cathay Pacific, JAL และ Korean Air ซึ่งรายงานว่ามีการเข้าถึงข้อมูลการจองที่ Amadeus เก็บไว้เช่นกัน จากการตรวจสอบพบว่าเหตุการณ์นี้กระทบสายการบินอย่างน้อย 15 แห่ง โดย Cathay Pacific เปิดเผยตัวเลขราว 53,000 รายการ และ Singapore Airlines ราว 46,000 รายการ ช่องทางที่ใช้เจาะไม่ใช่แรนซัมแวร์ แต่เป็นการใช้ข้อมูลล็อกอินระดับระบบที่ถูกขโมยหรือถูกนำไปใช้ในทางที่ผิด
ก่อนหน้านี้ Siam Blockchain ได้รายงานว่า ก.ล.ต. ย้ำผู้ประกอบธุรกิจคริปโทฯ-ตลาดทุน เร่งยกระดับระบบกันภัยไซเบอร์ ซึ่งสะท้อนว่าประเด็นความปลอดภัยไซเบอร์กำลังถูกจับตาในหลายภาคส่วน
ส่วนตัวผู้เขียนมองว่า เรื่องนี้ไม่ใช่แค่เรื่องของสายการบิน แต่เป็นบทเรียนของทุกธุรกิจที่ฝากข้อมูลลูกค้าไว้กับผู้ให้บริการภายนอก ต่อให้ระบบของตัวเองแข็งแรงแค่ไหน ถ้าห่วงโซ่อุปทานมีรู ข้อมูลก็รั่วได้อยู่ดี คนที่น่าห่วงคือ 376 รายที่มีข้อมูลหนังสือเดินทางและช่องทางติดต่อหลุดออกไป ควรระวังอีเมลหรือข้อความที่อ้างว่ามาจากสายการบินหรือขอข้อมูลเพิ่มเติม และไม่กดลิงก์แปลก ๆ ส่วนคนที่อยู่ในวงการคริปโตก็อย่าลืมว่าข้อมูลส่วนตัวที่รั่วไหลมักถูกนำไปใช้หลอกเอาบัญชีหรือกระเป๋าในภายหลัง สิ่งที่ควรจับตาต่อคือการแจ้งผู้ได้รับผลกระทบจากการบินไทยและผลสอบสวนจากหน่วยงานกำกับดูแล
ที่มา: CHERSAN SRISATJANG
ภาพจาก AI