


สรุปข่าว
- Google เตือนภัยไซเบอร์ยุคใหม่ หลังพบแฮกเกอร์ใช้ AI Agent หลายตัวร่วมกันเจาะระบบอัตโนมัติ ลดการพึ่งพามนุษย์
- AI เร่งค้นหาช่องโหว่และสร้างเครื่องมือโจมตี ทำให้แฮกเกอร์โจมตีระบบที่ยังไม่อัปเดตแพตช์ได้รวดเร็วขึ้น
- นักลงทุนคริปโตเสี่ยงถูกหลอกมากขึ้น หลังพบ AI ช่วยสร้างเว็บฟิชชิงได้ง่าย แม้ไม่มีทักษะเขียนโค้ด
แนวโน้มผลกระทบ: Bearish
Google Threat Intelligence Group (GTIG) เตือนว่า กลุ่มแฮกเกอร์กำลังนำ AI Agent หลายตัวมาใช้เจาะระบบอัตโนมัติ ผ่านเครื่องมืออย่าง ARTEX, CAIRN และ PentAGI ช่วยให้ค้นหาช่องโหว่ วิเคราะห์โค้ด และเตรียมการโจมตีได้รวดเร็วขึ้น นอกจากนี้ยังพบการใช้ AI ขโมยสิทธิ์เข้าถึงบริการคลาวด์เพื่อนำไปขายต่อ รวมถึงสร้างเว็บไซต์ฟิชชิงโดยไม่ต้องเขียนโค้ด ส่งผลให้การโจมตีไซเบอร์ทำได้ง่ายขึ้นและใช้เวลาน้อยลง ขณะที่นักลงทุนคริปโตอาจเผชิญความเสี่ยงจากเว็บไซต์ปลอมและการขโมยข้อมูลกระเป๋าเงินดิจิทัลมากขึ้น
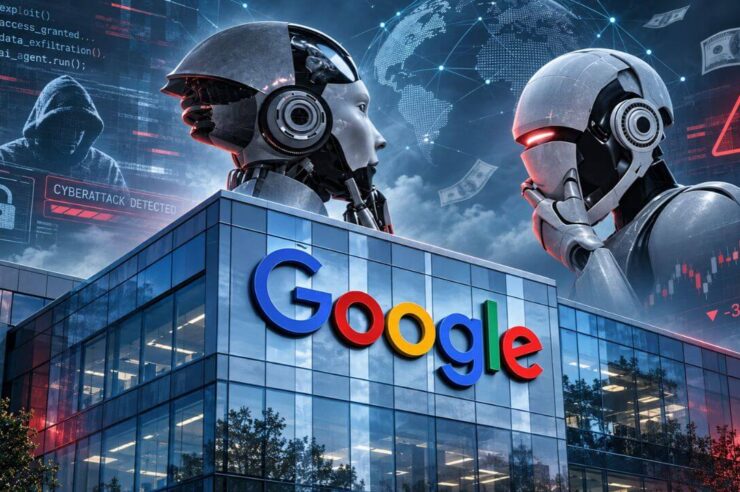
Google ส่งสัญญาณเตือนภัยไซเบอร์รูปแบบใหม่ หลังพบกลุ่มแฮกเกอร์เริ่มนำ AI Agent หลายตัวมาทำงานร่วมกัน เพื่อเจาะระบบแบบอัตโนมัติ ตั้งแต่ค้นหาช่องโหว่ วิเคราะห์โค้ด ไปจนถึงพัฒนาเครื่องมือโจมตี โดยไม่จำเป็นต้องมีมนุษย์คอยสั่งการทุกขั้นตอน
เมื่อวันจันทร์ที่ผ่านมา Google Threat Intelligence Group (GTIG) เปิดเผยรายงานว่า กลุ่มอาชญากรไซเบอร์กำลังเปลี่ยนวิธีใช้ AI จากเดิมที่ต้องป้อนคำสั่งทีละขั้นตอน มาเป็นการใช้ AI Agent หลายตัวทำงานร่วมกันโดยอัตโนมัติ ผ่านเฟรมเวิร์กอย่าง ARTEX, CAIRN, CyberStrikeAI และ PentAGI
เครื่องมือเหล่านี้ช่วยให้แฮกเกอร์สามารถแบ่งงานเจาะระบบออกเป็นหลายขั้นตอน ตั้งแต่สำรวจเป้าหมาย วิเคราะห์ช่องโหว่ ไปจนถึงเตรียมเครื่องมือโจมตี โดยไม่ต้องมีมนุษย์คอยควบคุมทุกขั้นตอน
Google ระบุว่า การเปลี่ยนแปลงครั้งนี้กำลังทำให้การโจมตีทางไซเบอร์เกิดขึ้นด้วยความเร็วระดับเครื่องจักร และสามารถขยายการโจมตีไปยังเป้าหมายจำนวนมากได้ง่ายขึ้น แม้เทคนิคการเจาะระบบพื้นฐานจะไม่ได้เปลี่ยนไปมากนัก
เรื่องที่น่าเป็นกังวลคือ Google พบว่า ทั้งกลุ่มอาชญากรไซเบอร์ที่หวังผลประโยชน์ทางการเงิน และกลุ่มจารกรรมข้อมูลที่ต้องสงสัยว่าเชื่อมโยงกับประเทศจีน ต่างกำลังทดลองใช้เครื่องมือเหล่านี้
หนึ่งในวิธีที่ Google ตรวจพบคือ การใช้ AI วิเคราะห์แพตช์อัปเดตซอฟต์แวร์ เพื่อค้นหาช่องโหว่ที่เพิ่งได้รับการแก้ไข ก่อนนำไปพัฒนาเป็นเครื่องมือโจมตีระบบที่ยังไม่ได้อัปเดต
แฮกเกอร์ใช้เทคนิค Differential Analysis เปรียบเทียบซอร์สโค้ดเวอร์ชันเก่ากับเวอร์ชันใหม่ เพื่อระบุจุดที่ถูกแก้ไข จากนั้นใช้ AI ช่วยวิเคราะห์ช่องโหว่และพัฒนาโค้ด Proof-of-Concept (POC) เพื่อต่อยอดเป็นเครื่องมือโจมตี ซึ่งช่วยลดเวลาการทำงานที่เดิมต้องอาศัยผู้เชี่ยวชาญ
Google ยกกรณีช่องโหว่ของซอฟต์แวร์ PaperCut NG/MF เมื่อช่วงต้นเดือนกันยายนที่ผ่านมา เป็นตัวอย่างของการใช้ AI เร่งวิเคราะห์ช่องโหว่ที่เพิ่งเปิดเผย โดยเฉพาะช่องโหว่ประเภท n-day ซึ่งมีแพตช์แก้ไขแล้ว แต่ยังมีระบบที่ไม่ได้อัปเดตและเสี่ยงถูกโจมตี
แฮกเกอร์สามารถนำข้อมูลจากซอร์สโค้ด บันทึกการอัปเดต และงานวิจัยด้านความปลอดภัยมาประมวลผลร่วมกัน ทำให้ระยะเวลาตั้งแต่การเปิดเผยช่องโหว่จนถึงการนำไปโจมตีจริงสั้นลง
นอกจากนี้ Google ยังตรวจพบการใช้ Agent Zero เฟรมเวิร์ก AI Agent แบบโอเพนซอร์สที่สามารถรันโค้ดและสร้างเครื่องมือเพิ่มเติมได้อัตโนมัติ รวมถึง ZeroHollow บริการประมวลผล AI ที่ช่วยพัฒนาโค้ดเจาะระบบและจัดการการทำงานของโมเดลภาษาขนาดใหญ่ (LLM)
เครื่องมือดังกล่าวช่วยให้แฮกเกอร์ใช้ AI จัดการงานระหว่างการเจาะระบบ ตั้งแต่สำรวจเป้าหมาย วิเคราะห์ข้อมูล ไปจนถึงเตรียมเครื่องมือสำหรับโจมตีขั้นต่อไป โดยลดการพึ่งพามนุษย์ในบางขั้นตอน แม้ยังไม่มีหลักฐานว่าระบบสามารถโจมตีได้สำเร็จทุกขั้นตอนโดยอัตโนมัติ
Google ยังพบการโจมตีรูปแบบ LLMjacking ซึ่งแฮกเกอร์เจาะระบบองค์กรเพื่อขโมยข้อมูลรับรองสิทธิ์การใช้งาน เช่น API Keys ก่อนนำทรัพยากร AI และระบบคลาวด์ของเหยื่อไปขายต่อผ่านบริการพร็อกซีใต้ดินในราคาถูก
บริการที่ถูกระบุชื่อ ได้แก่ APIMart และ JetNight ซึ่งอยู่ในกลุ่ม LLM Mixers โดยองค์กรที่ถูกขโมยสิทธิ์อาจต้องรับภาระค่าใช้จ่ายจากการใช้งาน AI ที่ไม่ได้รับอนุญาต ขณะที่ผู้โจมตีสร้างรายได้จากทรัพยากรของเหยื่อ
ขณะเดียวกัน Google พบว่าแพลตฟอร์มฟิชชิงภาษาจีนชื่อ Jieyou ได้นำแชตบอต LLM มาให้ผู้ใช้งานสร้างและปรับแต่งเว็บไซต์หลอกขโมยข้อมูลผ่านคำสั่งภาษาทั่วไป โดยไม่จำเป็นต้องเขียนโค้ดเอง
การนำ AI มาใช้ในลักษณะนี้ช่วยให้ผู้ให้บริการ Phishing-as-a-Service (PhaaS) สามารถผลิตและปรับแต่งหน้าเว็บฟิชชิง รวมถึงข้อความหลอกลวงได้รวดเร็วขึ้น เปิดทางให้แฮกเกอร์ที่มีทักษะทางเทคนิคจำกัดสามารถสร้างแคมเปญโจมตีได้ง่ายกว่าเดิม
สำหรับนักลงทุนคริปโต ความเสี่ยงดังกล่าวอาจเพิ่มโอกาสพบเว็บไซต์ปลอมที่เลียนแบบกระดานเทรด กระเป๋าเงินดิจิทัล และแพลตฟอร์ม Web3 ซึ่งอาจถูกใช้หลอกขโมยข้อมูลบัญชีหรือสิทธิ์เข้าถึงสินทรัพย์ แม้รายงานของ Google จะไม่ได้ระบุว่า Jieyou มุ่งโจมตีผู้ใช้งานคริปโตโดยเฉพาะ
Google ระบุว่า การนำ AI Agent และเครื่องมือโอเพนซอร์สมาใช้กำลังลดต้นทุนและทักษะที่จำเป็นในการโจมตีไซเบอร์ ขณะเดียวกันยังช่วยให้แฮกเกอร์ค้นหาช่องโหว่ พัฒนาเครื่องมือ และขยายขอบเขตการโจมตีได้รวดเร็วขึ้น ส่งผลให้องค์กรมีเวลาตรวจจับและรับมือกับภัยคุกคามน้อยลง
ที่มา:thehackernews
มุมมองผู้เขียน: สิ่งที่น่ากังวลไม่ใช่แค่ AI ช่วยให้แฮกเกอร์ทำงานเร็วขึ้น แต่คือการที่คนมีทักษะน้อยก็สามารถสร้างเครื่องมือโจมตีได้ง่ายกว่าเดิม โดยเฉพาะในโลกคริปโตที่ธุรกรรมส่วนใหญ่ย้อนกลับไม่ได้ หากนักลงทุนเผลอเชื่อมต่อกระเป๋ากับเว็บปลอมหรือเปิดเผย Private Key ความเสียหายอาจเกิดขึ้นทันที และเมื่อ AI ทำให้เว็บไซต์หลอกลวงดูแนบเนียนขึ้น การตรวจสอบก่อนทำธุรกรรมจึงยิ่งสำคัญกว่าเดิม