



สรุปข่าว
- จุดเริ่มต้นของการค้นพบเกิดขึ้นในประเทศไทย เมื่อผู้ใช้รายหนึ่งซื้อ Ledger Nano X มือสองจาก Lazada เพื่อแกะแบตเตอรี่ แต่กลับพบแผงวงจรปริศนาซ่อนอยู่ภายใน
- หลังนำภาพไปโพสต์บน Reddit ผู้ใช้รายนี้ส่งข้อมูลต่อให้ผู้เชี่ยวชาญ Joe Grand ซึ่งสั่งซื้อเครื่องต้องสงสัยเพิ่มเติมมาตรวจสอบ
- จากการตรวจสอบพบโมดูล 4G LTE และ eSIM ชิปดังกล่าวอาจถูกออกแบบมาเพื่อดักจับ Recovery Seed ทั้ง 24 คำ หากข้อมูลรั่วไหล มิจฉาชีพอาจนำไปเข้าถึงและขโมยสินทรัพย์ของเหยื่อได้
แนวโน้มผลกระทบ: Bearish
การตรวจสอบ Ledger Nano X ที่ซื้อผ่านร้านค้าบน Lazada ในไทย นำไปสู่การค้นพบแผงวงจรจารกรรมที่ถูกซ่อนอยู่ภายในเครื่องของแท้ที่ถูกดัดแปลง โดย Joe Grand แฮกเกอร์ผู้เชี่ยวชาญด้านฮาร์ดแวร์พบว่า อุปกรณ์ดังกล่าวสามารถดักจับ Recovery Seed 24 คำจากข้อมูลที่แสดงบนหน้าจอ และส่งต่อผ่านเครือข่ายมือถือ 4G ได้ ข้อมูลที่ตรวจสอบยังเผยให้เห็นการใช้โมดูลสื่อสารและ eSIM ที่เชื่อมโยงกับเครือข่ายในหลายประเทศ เหตุการณ์นี้สะท้อนว่า ความเสี่ยงในการเก็บคริปโทไม่ได้อยู่แค่การโจมตีจากช่องทางออนไลน์ แต่อาจเริ่มตั้งแต่ตัวอุปกรณ์ที่ผู้ใช้งานซื้อมาโดยไม่รู้ว่าถูกดัดแปลง
การเปิดโปงแผนการดัดแปลง Hardware Wallet ที่น่าตกตะลึงมากที่สุดครั้งหนึ่งในวงการคริปโทฯ มีจุดเริ่มต้นมาจากความบังเอิญในประเทศไทย เมื่อผู้ใช้งานรายหนึ่งต้องการซ่อม Ledger Nano X ของตัวเอง หลังแบตเตอรี่เริ่มเสื่อมสภาพ เขาจึงตัดสินใจซื้อเครื่องที่มีราคาถูกที่สุดเท่าที่หาได้บน Lazada โดยหวังเพียงนำมาแกะเอาแบตเตอรี่มาเปลี่ยน
แต่เมื่อเปิดฝาครอบพลาสติกออก เขากลับพบว่า แบตเตอรี่ข้างในมีขนาดเล็กกว่าปกติอย่างเห็นได้ชัด และมีแผงวงจรสีเขียวขนาดจิ๋วซ่อนอยู่ในพื้นที่ที่เหลือ พร้อมสายไฟเส้นเล็กจำนวนมากที่เชื่อมต่อเข้ากับบอร์ดหลักของตัวเครื่อง
เขาถ่ายภาพสิ่งที่พบแล้วนำไปโพสต์เตือนบน Reddit เมื่อ 3 เดือนก่อน แต่ผู้ใช้งานจำนวนมากกลับไม่เชื่อ บางคนถึงขั้นกล่าวหาว่าเขาแต่งเรื่องขึ้นมา ซ้ำร้ายเมื่อนำหลักฐานไปแจ้งความกับเจ้าหน้าที่ตำรวจในไทยก็ไม่ได้รับความสนใจ
จนกระทั่งหลักฐานชิ้นนี้ถูกส่งต่อไปถึงมือของ Joe Grand แฮกเกอร์สายฮาร์ดแวร์ระดับโลกผู้เชี่ยวชาญการกู้คริปโท ซึ่งเขาได้ตัดสินใจสั่งซื้อเครื่องจากร้านค้าปลอมบน Lazada ที่ตั้งชื่อเลียนแบบร้านทางการ เช่น TH Ledger อีกจำนวน 3 เครื่องมาตรวจสอบเพิ่มเติม และพบว่าทุกเครื่องที่ถูกซีลพลาสติกมาอย่างสมบูรณ์แบบไร้ร่องรอยการแกะ ล้วนถูกฝังชิปจารกรรมข้อมูลไว้ภายในทั้งหมด
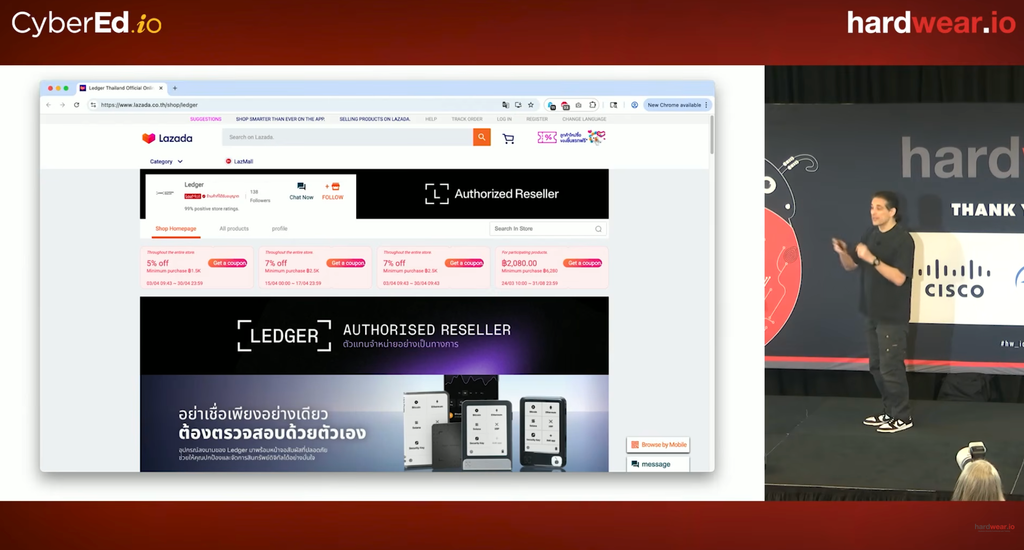
เมื่อ Joe Grand เริ่มต้นกระบวนการวิศวกรรมย้อนกลับเพื่อชำแหละการทำงานของอุปกรณ์แปลกปลอมชิ้นนี้ เขาต้องใช้น้ำยาอะซิโตนค่อยๆ ละลายกาวอีพ็อกซี่ที่ผู้โจมตีเททับไว้เพื่ออำพรางตัวชิปและป้องกันการแกะรอย
ความฉลาดแกมโกงของขบวนการนี้คือ พวกเขาไม่ได้สร้างเครื่องปลอมขึ้นมาใหม่ แต่ใช้วิธีซื้อเครื่อง Ledger Nano X ของแท้จากโรงงานมาผ่าตัดดัดแปลง
เนื่องจากสถาปัตยกรรมของ Ledger Nano X มีชิปนิรภัย Secure Element ที่แข็งแกร่งมากและมีระบบตรวจสอบความถูกต้องผ่านซอฟต์แวร์อยู่ตลอดเวลา
มิจฉาชีพจึงหลีกเลี่ยงการเจาะระบบชิปโดยตรง แต่ใช้วิธีเปลี่ยนไปใส่แบตเตอรี่ขนาดเล็กที่ไม่มีเซ็นเซอร์วัดอุณหภูมิ แล้วบัดกรีตัวต้านทานหลอกระบบบนบอร์ดให้เครื่องเข้าใจว่าอุณหภูมิอยู่ที่ระดับปกติและแบตเตอรี่เต็มอยู่เสมอ
จากนั้นจึงใช้สายไฟขนาดเล็กจิ๋วราวกับเส้นผมเชื่อมต่อแผงวงจรแปลกปลอมเข้ากับจุดทดสอบสัญญาณ หรือช่องทางสื่อสารข้อมูลแบบ SPI ซึ่งเป็นเส้นทางส่งข้อมูลภาพจากชิปนิรภัยไปยังหน้าจอแสดงผลโดยตรง
นั่นเท่ากับว่าทุกสิ่งทุกอย่างที่ปรากฏขึ้นบนหน้าจอของเหยื่อ จะถูกอุปกรณ์ชิ้นนี้แอบมองและดักจับไปพร้อมกันอย่างเงียบ ๆ
ความน่ากลัวยิ่งทวีคูณขึ้นไปอีกเมื่อการตรวจสอบลึกลงไปถึงส่วนประกอบของแผงวงจร ในตอนแรกที่เห็นเสาอากาศขดอยู่ภายใน Joe คาดเดาว่ามันอาจเป็นตัวส่งสัญญาณวิทยุระยะใกล้ธรรมดาที่คนร้ายต้องมาดักรอรับสัญญาณอยู่รอบบ้านของเหยื่อ
แต่เมื่อเขาทำการเชื่อมต่อพอร์ต USB ที่ซ่อนอยู่และกระตุ้นขาบูตของชิปจนสามารถดึงข้อมูลระบบออกมาได้ เขากลับพบหมายเลขประจำตัวเครื่องหรือ IMEI และรหัสชิปเซ็ตที่ระบุชัดเจนว่านี่คือโมดูลสื่อสารผ่านเครือข่ายโทรศัพท์มือถือระดับ 4G LTE Cat 1 ที่ผลิตโดยบริษัทในประเทศจีน
ยิ่งไปกว่านั้น เมื่อเขาถอดชิปขนาด 8 ขาที่วางอยู่ข้างกันออกมาตรวจสอบด้วยเครื่องอ่านสมาร์ทการ์ด เขาก็ต้องตกใจหลังพบว่ามันไม่ใช่หน่วยความจำธรรมดา แต่เป็นชิป eSIM หรือซิมการ์ดฝังตัวที่ใช้สำหรับอุปกรณ์ IoT โดยเฉพาะ
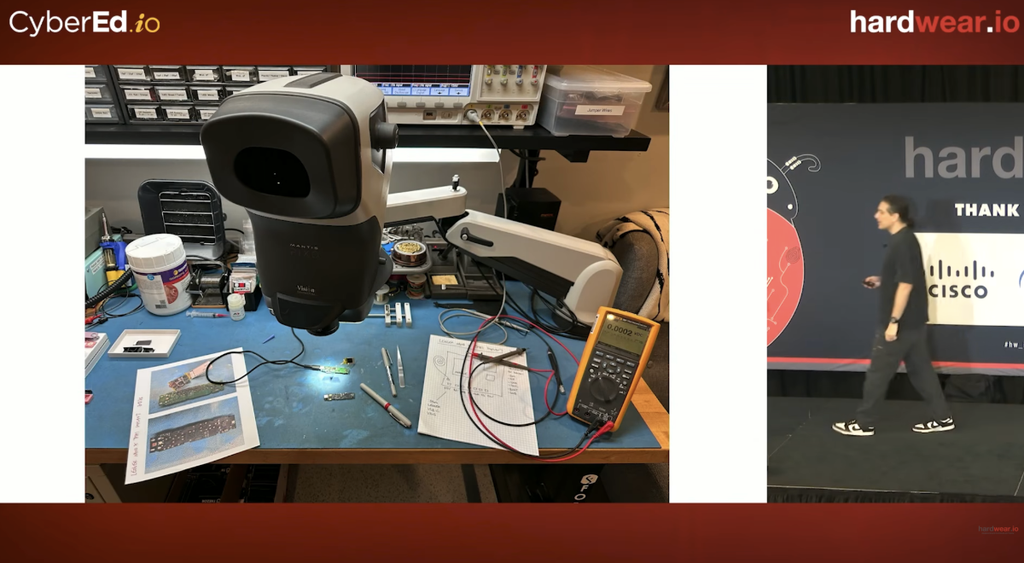
วินาทีที่เขาเสียบไฟเพื่อตรวจสอบอุปกรณ์ชิ้นนี้ในห้องแล็บที่บ้านของตนเองในสหรัฐอเมริกา ชิปสอดแนมตัวนี้ได้แอบเชื่อมต่อเข้ากับเสาสัญญาณเครือข่าย T-Mobile ในพื้นที่โดยอัตโนมัติ
ทำให้เขารู้ได้ทันทีว่านี่ไม่ใช่อุปกรณ์ดักข้อมูลแบบบ้าน ๆ แต่มันคือเครื่องส่งสัญญาณระยะไกลที่พร้อมส่งข้อมูลกลับไปยังฐานบัญชาการของคนร้าย ทันทีที่เหยื่อเสียบสายชาร์จ
จากการสกัดข้อมูลภายในชิป eSIM และถอดรหัสเฟิร์มแวร์ของไมโครคอนโทรลเลอร์ตระกูล ARM Cortex-M0 ที่ควบคุมการทำงานอยู่เบื้องหลัง ได้เปิดโปงเส้นทางของเครือข่ายอาชญากรรมข้ามชาติที่มีความซับซ้อนราวกับหนังสายลับ
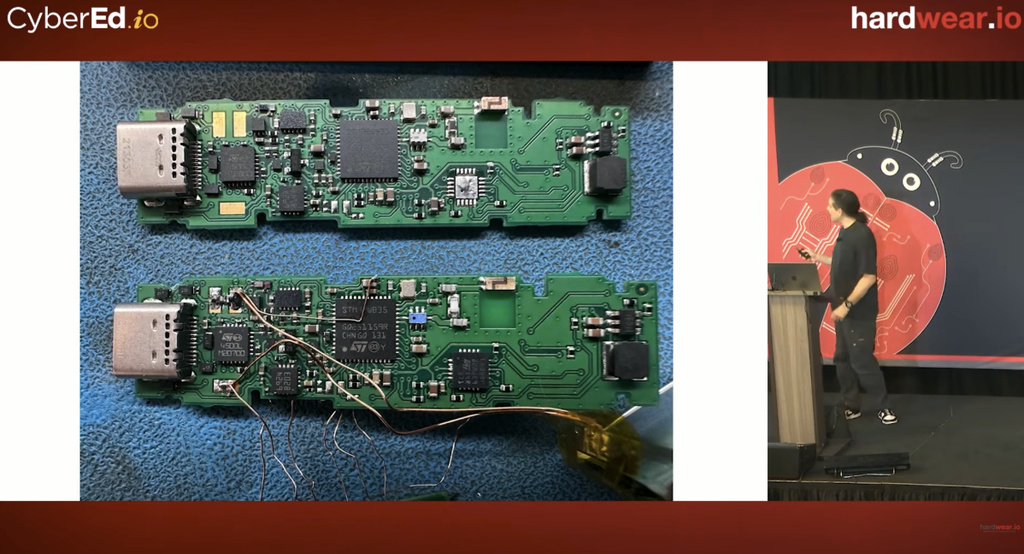
ข้อมูลในซิมการ์ดระบุว่า มันถูกลงทะเบียนเปิดใช้งานแบบรับส่งข้อมูลอย่างเดียวผ่านเครือข่าย Vodafone ในประเทศเนเธอร์แลนด์ และมีประวัติการเชื่อมต่อเสาสัญญาณครั้งล่าสุดอยู่ในประเทศฟิลิปปินส์ ก่อนจะถูกนำมาประกอบเข้ากับตัวเครื่องและวางจำหน่ายผ่านแพลตฟอร์มออนไลน์ในประเทศไทย
ในขณะที่ชุดคำสั่งภายในชิปถูกเขียนขึ้นอย่างมีเป้าหมายชัดเจน โดยมันจะคอยเฝ้าดูข้อมูลพิกเซลตัวอักษรภาษาอังกฤษ A ถึง Z จำนวน 26 ตัวที่วิ่งผ่านสายสัญญาณไปยังหน้าจอ
ในจังหวะที่ผู้ใช้งานเปิดเครื่องครั้งแรกเพื่อจดบันทึกกลุ่มคำกู้คืนกระเป๋า หรือ Recovery Seed 24 คำ ชิปตัวนี้จะทำการดูดข้อมูลตัวอักษรเหล่านั้นไปเก็บไว้ในหน่วยความจำแรม ก่อนจะบันทึกลงในหน่วยความจำถาวร แล้วสั่งการให้โมดูล 4G ส่งชุดรหัสผ่านทั้งหมดผ่านเครือข่ายมือถือข้ามทวีปไปให้มิจฉาชีพที่เฝ้ารออยู่ทันที
ความโหดร้ายของแผนการนี้คือเหยื่อจะไม่พบความผิดปกติใดๆ ในระหว่างการใช้งาน จนกระทั่งตัดสินใจโอนเงินคริปโทจำนวนมหาศาลเข้ามาเก็บไว้ และถูกสูบทรัพย์สินออกไปจนหมดบัญชีในพริบตา
การค้นพบครั้งนี้จึงเป็นเครื่องพิสูจน์ว่า การจารกรรมทางฮาร์ดแวร์ที่เคยจำกัดอยู่ในระดับรัฐบาล ได้แพร่ระบาดลงมาสู่ตลาดผู้บริโภครายย่อยอย่างสมบูรณ์แล้ว และมิจฉาชีพยังคงพัฒนาอุปกรณ์ฝังตัวรุ่นใหม่ที่แนบเนียนยิ่งกว่าเดิมก่อนปล่อยออกสู่ตลาดอย่างต่อเนื่อง
ที่มา:Youtube
มุมมองผู้เขียน: ส่วนตัวมองว่า เหตุการณ์นี้อาจทำให้นักลงทุนกลับมาให้ความสำคัญกับแหล่งที่มาของ Hardware Wallet มากขึ้น เพราะต่อให้อุปกรณ์ใช้เทคโนโลยีความปลอดภัยระดับสูง หากถูกดัดแปลงตั้งแต่ก่อนถึงมือผู้ใช้ ระบบป้องกันที่มีอยู่ก็อาจไม่เพียงพอ