


สรุปข่าว
- Meta เริ่มทดสอบภายในกับพนักงานสำหรับแอปตลาดพยากรณ์ที่ใช้แต้มเสมือนแทนเงินสด ขณะที่ DOJ ได้รับอำนาจศาลให้ยึดหรือระงับทรัพย์สินกว่า $1.2 พันล้านจากเหตุแฮก Binance
- DOJ และ FBI ยังสกัดแคมเปญหลอกลวงด้วยวิดีโอปลอมของกลุ่มแฮกเกอร์เกาหลีเหนือ ซึ่งขโมยคริปโตไปกว่า $400 ล้านใน 18 เดือน
- ต้องจับตาขั้นตอนริบทรัพย์ทางกฎหมายต่อจากนี้ และการเปิดตัวแอปของ Meta ที่ยังไม่มีกำหนดวันชัดเจน
แนวโน้มผลกระทบต่อราคา: Neutral
ข่าวนี้เป็นเรื่องการบังคับใช้กฎหมายและผลิตภัณฑ์ทดลอง ไม่ได้เปลี่ยนปัจจัยพื้นฐานของตลาดโดยตรง การยึดทรัพย์เป็นข่าวดีด้านการกู้คืนเงิน แต่ก็ย้ำว่าความเสี่ยงด้านความปลอดภัยยังสูง ส่วนแอปของ Meta ยังเป็นการทดสอบภายในและไม่ได้ใช้เงินจริง
เมื่อวันที่ 14 พ.ย. 2569 ตามรายงานจาก SB Recommendations ซึ่งสรุปจากจดหมายข่าวของ The Block ระบุว่า Meta กำลังทดสอบแอปตลาดพยากรณ์ที่ใช้แต้มแทนเงินสด ขณะที่กระทรวงยุติธรรมสหรัฐฯ (DOJ) เดินหน้ายึดเงินกว่า $1.2 พันล้านที่เกี่ยวข้องกับเหตุแฮก Binance และสกัดแผนหลอกลวงด้วยวิดีโอปลอมของเกาหลีเหนือ ทั้งสองเรื่องเกิดขึ้นในช่วงวันที่ 12-13 พ.ย. ไม่ใช่ข่าวที่เพิ่งเกิดใหม่ในวันนี้ แต่เป็นการสรุปความเคลื่อนไหวของ 1-2 วันที่ผ่านมา
Meta ทดสอบแอป Takes ใช้แต้ม cred แทนเงินจริง
จากข้อมูลที่ตรวจสอบ The Wall Street Journal รายงานว่า Meta เริ่มให้พนักงานทดสอบแอปตลาดพยากรณ์แบบแยกตัว ชื่อ “Takes” โดยผู้ใช้จะได้แต้มเสมือนที่เรียกว่า “cred” เมื่อทายถูก และเสียแต้มเมื่อทายผิด ไม่มีการใช้เงินสดหรือคริปโตในการเดิมพัน ต่างจาก Polymarket และ Kalshi ที่ให้เดิมพันด้วยเงินจริง
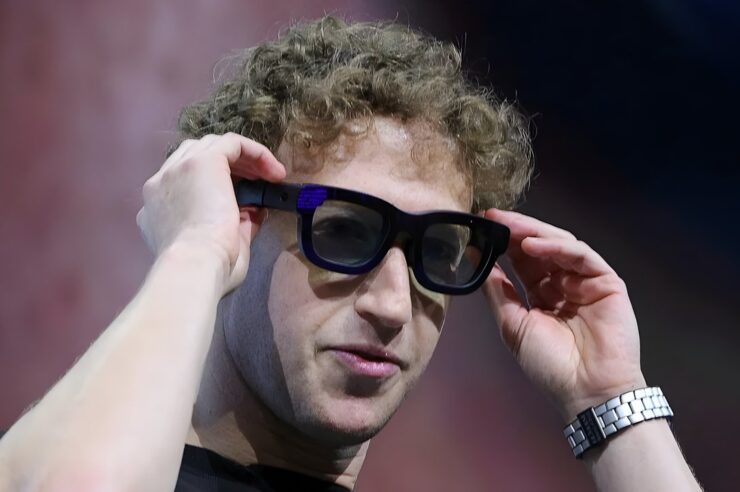
รายงานก่อนหน้านี้ระบุว่าโครงการนี้เคยมีชื่อภายในว่า “Arena” มี Mark Zuckerberg กำกับดูแล เล็งกลุ่มผู้ใช้อายุ 18-34 ปี และใช้โมเดล AI ของ Meta ช่วยสร้างคำถาม Meta ไม่ได้ให้ความเห็นและยังไม่กำหนดวันเปิดให้ใช้งานจริง การใช้แต้มแทนเงินจริงยังช่วยเลี่ยงข้อกำหนดของหน่วยงานกำกับดูแลและกฎหมายการพนักงของรัฐต่าง ๆ ในสหรัฐฯ ที่ Kalshi และ Polymarket เผชิญอยู่
DOJ ยึดเงินแฮก Binance $1.2 พันล้าน เป็นส่วนหนึ่งของ $2.7 พันล้านที่อายัดไว้
เหตุแฮก Binance เมื่อวันที่ 29 ต.ค. 2569 ทำให้สินทรัพย์ดิจิทัลมูลค่าราว $6.3 พันล้านถูกขโมย ซึ่งถือเป็นการขโมยคริปโตครั้งใหญ่ที่สุดในประวัติศาสตร์ FBI ระบุว่าเป็นฝีมือของ TraderTraitor กลุ่มแฮกเกอร์ที่เกี่ยวข้องกับรัฐบาลเกาหลีเหนือ ปัจจุบันมีการอายัดทรัพย์ไว้แล้วกว่า $2.7 พันล้านจากความร่วมมือระหว่างรัฐบาลสหรัฐฯ บริษัทวิเคราะห์บล็อกเชน และผู้ให้บริการสินทรัพย์ดิจิทัลเอกชน
ตัวเลข $1.2 พันล้านเป็นส่วนหนึ่งของ $2.7 พันล้านที่อายัดไว้แล้ว ไม่ใช่เงินก้อนใหม่ที่ค้นพบเพิ่ม แต่เป็นการที่ศาลอนุญาตให้ยึดหรือระงับทรัพย์สินอย่างเป็นทางการ ก่อนเข้าสู่ขั้นตอนริบทรัพย์ต่อไป DOJ ประกาศร่วมกับ FBI, Secret Service และ IRS Criminal Investigation ส่วน Binance ระบุว่าชดเชยยอดคงเหลือของลูกค้าที่ได้รับผลกระทบจากเงินสำรองของตัวเองและกองทุน SAFU ก่อนหน้านี้แล้ว
สกัดแคมเปญ FaceStealer หลอกคนในวงการผ่านวิดีโอคอลปลอม
ในการแถลงเดียวกัน หน่วยงานรัฐบาลกลางสหรัฐฯ ยึดโครงสร้างพื้นฐานคลาวด์ที่อยู่เบื้องหลังแคมเปญ “FaceStealer” ซึ่งเป็นปฏิบัติการหลอกลวงทางสังคมที่ดำเนินมา 18 เดือนโดยกลุ่มที่เกาหลีเหนือหนุนหลัง ขโมยคริปโตไปกว่า $400 ล้าน กลุ่มนี้เจาะบัญชีจริงบน Telegram, LinkedIn, Slack และ Discord แล้วเชิญผู้บริหารคริปโตและนักพัฒนาโอเพนซอร์สเข้าวิดีโอคอลบนแพลตฟอร์มที่เลียนแบบ Zoom, Google Meet หรือ Teams
ระหว่างคอล แฮกเกอร์ใช้คลิปเว็บแคมที่ขโมยมาของคนรู้จัก หรือวิดีโอปลอมของผู้นำวงการคริปโต สร้างความไว้ใจ จากนั้นแสร้งว่าเกิดปัญหาเสียงหรือเทคนิค แล้วส่งลิงก์ “วิธีแก้” ที่ติดตั้งมัลแวร์เพื่อเจาะกระเป๋าเงินและข้อมูลล็อกอิน FBI ยึดวิดีโอเว็บแคมที่ขโมยมาได้กว่า 900 คลิปจากหมายค้น ส่วน TraderTraitor กับ FaceStealer เป็นปฏิบัติการเกาหลีเหนือคนละชุดที่ถูกประกาศในเอกสารข่าวฉบับเดียวกัน
ก่อนหน้านี้ Siam Blockchain ได้รายงานว่า FBI เผยแฮกเกอร์เกาหลีเหนือใช้คลิป ‘เพื่อนสนิท’ หลอกขโมยคริปโทฯ 1.35 หมื่นล้านบาท ซึ่งเป็นเรื่องเดียวกับแคมเปญนี้
ส่วนตัวผู้เขียนมองว่าสองเรื่องนี้ดูคนละโลก แต่ชี้ทิศทางเดียวกันคือคริปโตกำลังถูกจับตาจากทั้งบริษัทเทคฯ ยักษ์ใหญ่และหน่วยงานรัฐมากขึ้น เรื่อง Meta น่าสนใจตรงที่เลือกใช้แต้มแทนเงินจริง ซึ่งเลี่ยงปัญหาเรื่องการกำกับดูแลได้ แต่ถ้าวันหนึ่งขยับไปใช้เงินจริงก็อาจเป็นคู่แข่งสำคัญของ Polymarket และ Kalshi ส่วนเรื่องยึดเงินแฮก ผมมองว่าเป็นสัญญาณดีที่เงินที่ถูกขโมยไม่ได้หายไปเลย แต่ก็ต้องรอดูว่ากระบวนการริบจะจบอย่างไร และช่องทางหลอกลวงด้วยวิดีโอคอลแบบนี้ผู้ใช้ทั่วไปควรระวังไว้ด้วย อย่ากดลิงก์ “ตัวช่วยแก้ปัญหา” จากคนที่เพิ่งชวนคอลมา
ที่มา: SB Recommendations
เครดิตภาพจาก @coinbureau