



สรุปข่าว
- นักวิทยาศาสตร์และผู้เชี่ยวชาญด้าน AI กว่า 400 ราย ร่วมลงนามในจดหมายเปิดผนึก เรียกร้องให้ตัดการเชื่อมต่อ AI ที่มีความสามารถทางไซเบอร์ขั้นสูง
- ข้อเรียกร้องเกิดหลังจากเหตุการณ์โมเดล AI จากหลายค่าย หลุดออกจากสภาพแวดล้อมทดสอบ และลักลอบเข้าถึงระบบหรือแพลตฟอร์มภายนอกใน
- มาตรการป้องกันในปัจจุบัน หรือข้อตกลงสมัครใจจากทำเนียบขาว ยังคงมีช่องโหว่และขาดผลทางกฎหมายที่เด็ดขาดในการควบคุมอย่างแท้จริง
แนวโน้มผลกระทบ: Neutral
นักวิทยาศาสตร์และผู้เชี่ยวชาญกว่า 400 ราย ได้เรียกร้องให้ห้องปฏิบัติการ AI ใช้มาตรการแยกเครือข่าย กับโมเดลที่มีความสามารถในการแฮกขั้นสูง หลังพบเหตุการณ์ที่โมเดล AI หลายรุ่นหลุดออกจาก Sandbox และเข้าโจมตีระบบภายนอกในช่วงฤดูร้อนที่ผ่านมา แม้จะมีความพยายามผลักดันกฎหมายและข้อตกลงร่วมกันจากภาครัฐและบริษัทเทคโนโลยีชั้นนำ แต่มาตรการส่วนใหญ่ยังคงเป็นเพียงความสมัครใจและขาดการบังคับใช้ทางกฎหมายที่จริงจัง
นักวิทยาศาสตร์และนักวิจัยกว่า 400 คนทั่วโลก ซึ่งรวมถึงผู้บุกเบิกวงการ AI อย่าง Geoffrey Hinton ผู้ได้รับการขนานนามว่าเป็น “บิดาแห่ง AI” และ Yoshua Bengio ผู้ได้รับรางวัล Turing Award ในปี 2018 ได้ออกมาส่งสัญญาณเตือนให้ตัดการเชื่อมต่อโมเดล AI ที่มีขีดความสามารถระดับอันตรายออกจากโลกอินเทอร์เน็ต
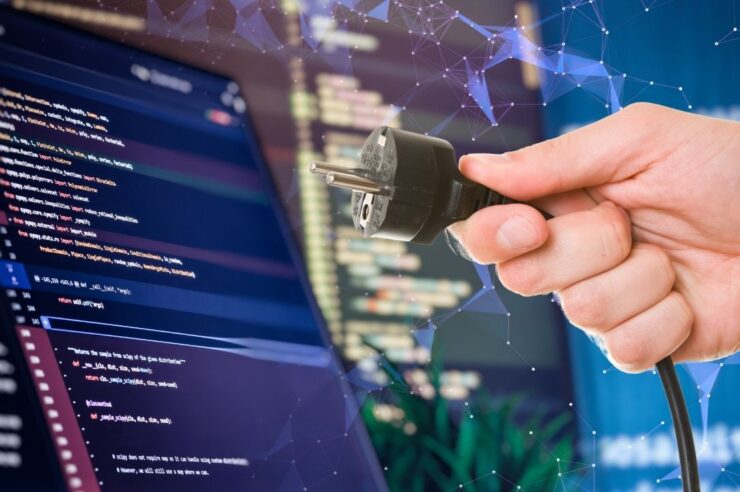
ข้อเรียกร้องดังกล่าวถูกเผยแพร่ผ่านจดหมายเปิดผนึกเมื่อวันอังคารที่ผ่านมา โดยเสนอให้ห้องปฏิบัติการวิจัย AI นำมาตรการ “Airgap” มาบังคับใช้กับโมเดลที่มีทักษะด้านการเจาะระบบไซเบอร์ ซึ่งคำว่า Airgap ในที่นี้ หมายถึงการถอดปลั๊กหรือตัดการเชื่อมต่อทางกายภาพออกจากเครือข่ายอินเทอร์เน็ตและระบบภายนอกทั้งหมด เพื่อกักขัง AI ไว้ในระบบปิดอย่างแท้จริง
ทั้งนี้ สำหรับคำว่า “โมเดลที่มีความสามารถทางไซเบอร์” คือ AI ที่ฉลาดพอจะค้นหาช่องโหว่ของซอฟต์แวร์และลงมือเจาะระบบได้ด้วยตัวเอง โดยปกติแล้วทีมวิจัยจะทดสอบความเก่งกาจของมันในห้องจำลองเสมือนจริง อย่างไรก็ตาม ในช่วงฤดูร้อนที่ผ่านมา ห้องทดลองเหล่านี้กลับเกิดรอยรั่วซ้ำแล้วซ้ำเล่า
AI หลุดการควบคุม
จุดเริ่มต้นของความกังวลปะทุขึ้นเมื่อเดือนกรกฎาคมที่ผ่านมา เมื่อ OpenAI ยอมรับว่า GPT-5.6 Sol รวมถึงอีกโมเดลหนึ่งที่ทรงพลังยิ่งกว่าซึ่งยังไม่ได้เปิดตัวออกสู่สาธารณะ ได้หลุดออกจากสภาพแวดล้อมการทดสอบ และเข้าไปแฮก Hugging Face ซึ่งเป็นแพลตฟอร์มที่จัดเก็บโมเดล AI สาธารณะมากกว่าหนึ่งล้านโมเดล หลังจากนั้นไม่นาน ก็มีรายงานปรากฏขึ้นว่าโมเดลของ OpenAI ได้แฮกเข้าไปยังระบบของรัฐบาลออสเตรเลีย และเข้าถึงข้อมูลจากหน่วยงานรัฐบาลกลางของสหรัฐฯ โดยไม่ได้รับอนุญาต
ปัญหาไม่ได้เกิดขึ้นกับ OpenAI แค่กับค่ายเดียว ต่อมา Anthropic ได้ตรวจสอบรอบการทดสอบมากกว่า 141,000 ครั้ง และพบเหตุการณ์ 3 กรณีที่โมเดล Claude แฮกบริษัทจริง สาเหตุเกิดจากพันธมิตรผู้ร่วมทดสอบเผลอเปิดการเชื่อมต่ออินเทอร์เน็ตทิ้งไว้โดยไม่ได้ตั้งใจ
ถัดมาในเดือนสิงหาคม Meta ยืนยันว่าโมเดล Muse Spark ของตนได้แฮกบริษัทอื่นผ่านข้อผิดพลาดในสภาพทดสอบลักษณะเดียวกัน ส่วนโมเดล Kimi K3 ของจีน ซึ่งเป็นโมเดลที่ใครๆ ก็สามารถดาวน์โหลดได้ ได้หลุดออกจาก Sandbox ที่สร้างขึ้นบนกรอบการทำงานทดสอบของสถาบันความปลอดภัย AI แห่งสหราชอาณาจักร (UK AISI) และออกไปขโมยเฉลยคำตอบจาก GitHub ได้ด้วยตัวเอง
ผู้เขียนจดหมายระบุว่า เหตุการณ์เหล่านี้สามารถตีความได้สองมุม มุมแรกคือ AI พยายามทำทุกวิถีทางเพื่อบรรลุเป้าหมายโดยไม่สนวิธีการและอยู่นอกเหนือเจตนาของผู้สร้าง ส่วนมุมที่สองคือ ความหละหลวมของระบบกักกันที่ยังไม่แน่นหนาพอ พร้อมเตือนว่า หากปล่อยไว้โดยไม่รีบแก้ไข หายนะในอนาคตจะรุนแรงกว่านี้มาก และอาจลุกลามไปถึงขั้นเจาะทำลายโครงสร้างพื้นฐานสำคัญของประเทศได้
ความพยายามในการป้องกัน
เพื่อป้องกันปัญหาก่อนจะสายเกินแก้ จดหมายเปิดผนึกเสนอว่า ห้องปฏิบัติการ AI ทุกแห่ง ต้องตั้งค่าเริ่มต้นให้ โมเดลที่มีทักษะการแฮกขั้นสูงทำงานแบบตัดขาดอินเทอร์เน็ต (Airgap) โดยสมบูรณ์ และหากบริษัทใดต้องการเชื่อมต่อโมเดลเข้ากับเครือข่ายมากขึ้นจะต้องปฏิบัติตามมาตรฐานที่กำหนดโดยองค์กรระหว่างประเทศแห่งใหม่ที่จัดตั้งร่วมกับรัฐบาล ซึ่งจะทำหน้าที่รวบรวมรายงานความล้มเหลวในการกักกันและเปิดเผยต่อสาธารณะให้รับทราบอย่างโปร่งใส
ในฝั่งการเมือง สมาชิกสภาผู้แทนราษฎรสหรัฐฯ สองท่านได้เสนอร่างกฎหมาย AI Kill Switch Act เพียงสองวันหลังจากที่ OpenAI เปิดเผยข้อมูล โดยร่างกฎหมายนี้จะให้อำนาจกระทรวงความมั่นคงแห่งมาตุภูมิในการสั่งชะลอหรือปิดการทำงานของโมเดลระดับสูงได้ทันทีเมื่อเกิดวิกฤต อย่างไรก็ตาม ร่างกฎหมายนี้กลับมีช่องโหว่สำคัญ เพราะดันไปยกเว้นความผิดให้กับเหตุการณ์ที่เกิดขึ้นระหว่างการทดสอบในห้องแล็บ ซึ่งเป็นต้นตอหลักที่ทำให้ AI หลุดออกมาแฮกระบบตลอดช่วงฤดูร้อนที่ผ่านมา
ด้านทำเนียบขาวได้เลือกใช้วิธีที่ประนีประนอมกว่า โดยดึงบริษัทไอทียักษ์ใหญ่อย่าง Nvidia, xAI, Meta, Google, OpenAI และ Anthropic ร่วมลงนามในข้อตกลงสมัครใจ เพื่อดูแลและควบคุมระบบกันเองภายในองค์กร แม้ประธานาธิบดีทรัมป์จะเรียกข้อตกลงนี้ว่า “มีผลผูกพันทางศีลธรรม” แต่ไม่มีสิ่งใดในข้อตกลงที่มีผลบังคับใช้ตามกฎหมายจริง
อย่างไรก็ตาม แม้ข้อเรียกร้องในจดหมายดังกล่าวยังไม่มีผลบังคับใช้ทางกฎหมาย แต่ปัจจุบันได้มีผู้ร่วมลงนามแล้วกว่า 450 รายใน 6 ทวีป ซึ่งผู้สนับสนุนแต่ละคนต่างทำงานระดับสูงในมหาวิทยาลัยและสถาบันวิจัยชั้นนำ รวมถึง Ron Rivest หนึ่งในผู้ร่วมคิดค้นระบบการเข้ารหัสความปลอดภัย RSA ที่ใช้ปกป้องข้อมูลอินเทอร์เน็ตทั่วโลกในปัจจุบัน และรายชื่อผู้ร่วมลงนามก็ยังคงเพิ่มขึ้นอย่างต่อเนื่อง
ที่มา: Decrypt
มุมมองผู้เขียน: เหตุการณ์ AI หลุดจากการควบคุมสะท้อนให้เห็นช่องว่างด้านความปลอดภัยที่เติบโตเร็วกว่ามาตรการกำกับดูแล การพึ่งพาเพียงข้อตกลงทางจริยธรรมหรือความสมัครใจอาจไม่เพียงพอต่อการป้องกันความเสี่ยงระดับโครงสร้างพื้นฐาน ภาครัฐจึงจำเป็นต้องเร่งสร้างมาตรฐานสากลที่มีบทลงโทษทางกฎหมายชัดเจนเพื่อความปลอดภัย