


สรุปข่าว
- แฮกเกอร์ยึดเครื่องขุด Bitcoin ราว 64,000 เครื่อง แล้วเปลี่ยนให้ส่งพลังขุดราว 13 EH/s ไปยังพูล OCEAN แต่ขุดบล็อกไม่ได้แม้แต่บล็อกเดียว
- Luxor Technology ยืนยันว่าช่องโหว่อยู่ในซอฟต์แวร์จัดการฟาร์มขุด Luxor Commander กระทบบัญชีลูกค้าเพียงกว่าสิบราย และรับปากชดเชยเต็มจำนวน
- เหตุการณ์ถูกควบคุมแล้ว พลังขุดที่ถูกยึดลดลงมากกว่า 99% แต่เป็นข้อเตือนใจเรื่องความเสี่ยงของเครื่องมือจัดการเครื่องขุดแบบรวมศูนย์
แนวโน้มผลกระทบต่อราคา: Neutral
แฮกเกอร์ไม่ได้รางวัลบล็อกและไม่มีเงินถูกขโมยจากระบบ Bitcoin เอง ช่องโหว่อยู่ที่ซอฟต์แวร์ของผู้ให้บริการ ไม่ใช่โปรโตคอลของ Bitcoin และเหตุการณ์ถูกควบคุมแล้ว จึงมีผลต่อราคาโดยตรงจำกัด
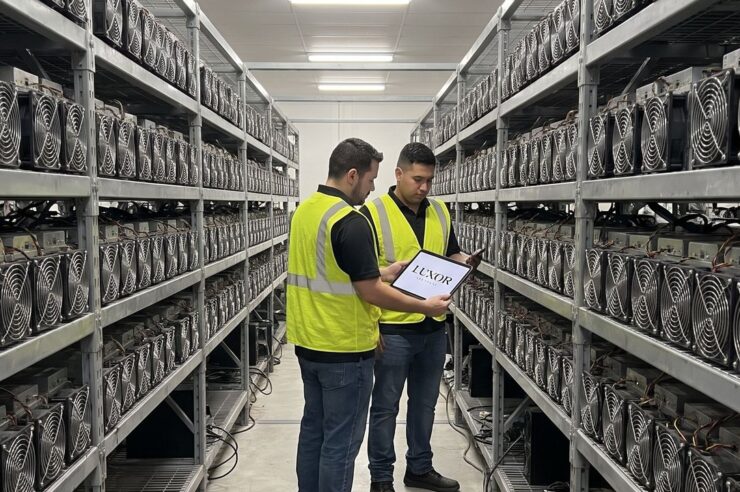
ตามรายงานจาก Cointelegraph แฮกเกอร์ยึดเครื่องขุด Bitcoin ราว 64,000 เครื่อง และสั่งให้ส่งพลังขุดราว 13 EH/s ไปยังพูลขุด OCEAN แต่ไม่สามารถขุดบล็อกได้แม้แต่บล็อกเดียว ข้อมูลที่ตรวจสอบได้ระบุว่าการเปลี่ยนเส้นทางเริ่มราว 03:00 น. ของวันที่ 15 พ.ย. ตามเวลาไทย (ประมาณ 8:00 PM เวลากลางของสหรัฐฯ วันที่ 14 พ.ย.) พลังขุดก้อนนี้คิดเป็นราว 1.5% ถึง 2% ของพลังขุดทั้งเครือข่าย Bitcoin ตัวเลขเหล่านี้ทำให้เรื่องนี้เป็นหนึ่งในเหตุยึดเครื่องขุดที่ใหญ่ที่สุดเท่าที่มีรายงาน
ช่องโหว่อยู่ที่ Luxor Commander ไม่ใช่ตัว Bitcoin
Luxor Technology ยืนยันว่าการเปลี่ยนเส้นทางเกิดจากช่องโหว่ในซอฟต์แวร์จัดการฟาร์มขุด Luxor Commander ซึ่งกระทบบัญชีลูกค้า “เกินกว่าสิบรายเล็กน้อย” ซอฟต์แวร์ประเภทนี้ให้เจ้าของฟาร์มสั่งเปลี่ยนค่าตั้งต้นของเครื่องขุดพันเครื่องพร้อมกันได้ เช่น ที่อยู่พูล ชื่อผู้ใช้ และที่อยู่รับรางวัล เมื่อผู้โจมตีเข้าถึงชั้นควบคุมนี้ได้ ก็คุมทั้งฟลีตได้ทันทีโดยไม่ต้องเข้าถึงฟาร์มจริง ตัวโปรโตคอลของ Bitcoin ไม่ได้ถูกเจาะแต่อย่างใด
OCEAN เปิดให้นักขุดเชื่อมต่อได้โดยไม่ต้องลงทะเบียน เพียงใช้ที่อยู่ Bitcoin เป็นชื่อผู้ใช้ ผู้โจมตีจึงเปลี่ยนปลายทางรางวัลไปยังที่อยู่ของตัวเองได้ทันที แต่ในช่วงที่โจมตี พลังขุดที่ถูกยึดไม่ได้ขุดเจอบล็อกเลย ผู้โจมตีจึงไม่ได้รางวัลบล็อก ซึ่งแต่ละบล็อกมีมูลค่า 3.125 BTC บวกค่าธรรมเนียมธุรกรรม
เหตุการณ์ถูกควบคุม Luxor รับปากชดเชย
CoreX Hosting เป็นรายแรกที่ส่งสัญญาณเตือนบน X ราว 10:08 PM ET ของวันที่ 14 พ.ย. หลังพบการแก้ค่าพูลบนเครื่องของลูกค้า ต่อมาเมื่อเวลา 06:40 น. UTC ของวันที่ 15 พ.ย. CoreX ยืนยันว่าย้ายเครื่องที่ได้รับผลกระทบกลับไปยังพูลของลูกค้าแล้ว พลังขุดที่ส่งไปยังที่อยู่ของผู้โจมตีลดจาก 13 EH/s เหลือราว 100 PH/s หรือลดลงมากกว่า 99%
Nick Hansen ซีอีโอของ Luxor ออกมาขอโทษ ระบุว่าทีมวิศวกรแก้ซอฟต์แวร์ Commander ภายใน 2 ชั่วโมง และจะชดเชยลูกค้าที่ได้รับผลกระทบทุกรายเต็มจำนวนเสมือนว่าเครื่องขุดตามปกติ แม้ผู้โจมตีไม่ได้บล็อก แต่เจ้าของเครื่องขุดที่ถูกยึดเสียรายได้จากช่วงที่เครื่องถูกใช้ผิดวัตถุประสงค์ การชดเชยจาก Luxor จึงลดผลกระทบทางการเงินของนักขุดกลุ่มนี้
ก่อนหน้านี้ Siam Blockchain ได้รายงานเรื่องที่เกี่ยวกับความมั่นคงปลอดภัยของคริปโต เช่น Adam Back ชี้ Cold Storage แก้ความเสี่ยงเก็บ Bitcoin หลังเหตุ Binance ถูกแฮก $6.3 พันล้าน ซึ่งสะท้อนว่าจุดอ่อนมักอยู่ที่ชั้นบริการและเครื่องมือจัดการ ไม่ใช่ตัวเครือข่าย
ส่วนตัวผู้เขียนมองว่าเรื่องนี้แปลกตรงที่เจาะได้ถึง 64,000 เครื่องแต่กลับไม่ได้อะไรเลย เพราะการขุดบล็อกเป็นเรื่องของโชคและสัดส่วนพลังขุด ซึ่งโดยสถิติแล้วพลังขุดระดับ 1.5% ถึง 2% ของเครือข่ายก็มีโอกาสเจอบล็อกอยู่ แต่ครั้งนี้เวลาสั้นเกินไป สิ่งที่น่าคิดต่อคือความเสี่ยงจากการที่ฟาร์มขุดจำนวนมากพึ่งเครื่องมือจัดการตัวเดียวกัน ถ้าครั้งหน้าผู้โจมตีไปไกลกว่านี้ เช่น ใช้พลังขุดสร้างแรงกดดันต่อเครือข่าย ผลที่ตามมาคงจริงจังกว่านี้ จึงน่าติดตามว่าผู้ให้บริการรายอื่นจะตรวจสอบระบบของตัวเองหรือไม่ และ Luxor จะเปิดเผยรายละเอียดช่องโหว่มากแค่ไหน
ที่มา: Cointelegraph
ภาพจาก AI