


สรุปข่าว
- Ledger เตือนลูกค้าที่ซื้ออุปกรณ์ในเบอร์ลินตั้งแต่เดือนมกราคม 2026 เป็นต้นมา ให้ติดต่อฝ่ายซัพพอร์ตทันที หลังตรวจสอบยืนยันว่ามีอุปกรณ์ถูกดัดแปลงในเยอรมนี
- การสอบสวนขยายไปถึงดูไบ โดย Ledger กำลังตรวจสอบรายงานอุปกรณ์ถูกดัดแปลง 2 เครื่องร่วมกับพันธมิตรจัดจำหน่ายในพื้นที่ ต่อจากกรณีในเอเชียตะวันออกเฉียงใต้
- ต้องจับตาว่ายอดความเสียหายที่ผู้ใช้รายงานเองบนโซเชียลจะได้รับการยืนยันหรือไม่ และการสอบสวนจะขยายไปยังประเทศอื่นอีกหรือเปล่า
แนวโน้มผลกระทบต่อราคา: Bearish
ปัญหาซัพพลายเชนของ Hardware Wallet กระทบความเชื่อมั่นต่อการเก็บคริปโตด้วยตัวเอง ซึ่งเป็นหัวใจของระบบนิเวศ แต่ขอบเขตที่ยืนยันแล้วยังจำกัดอยู่ที่บางพื้นที่และบางช่วงเวลา และยังไม่มีข้อมูลที่ยืนยันผลกระทบต่อราคาโดยตรง
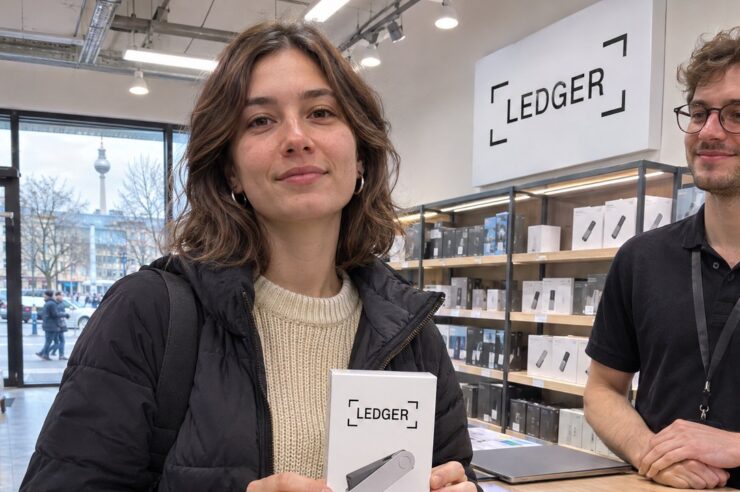
เมื่อวันที่ 18 พ.ย. 2569 ตามรายงานจาก Cointelegraph Ledger แนะนำให้ลูกค้าที่ซื้ออุปกรณ์ในเบอร์ลินตั้งแต่เดือนมกราคม 2026 เป็นต้นมาติดต่อฝ่ายซัพพอร์ต เพราะบริษัทกำลังสอบสวนอุปกรณ์ที่ต้องสงสัยว่าถูกฝังฮาร์ดแวร์แปลกปลอมในเยอรมนีและดูไบ จากข้อมูลที่ตรวจสอบเพิ่มเติม Ledger ยืนยันว่ากรณีในเยอรมนีพบอุปกรณ์ที่ถูกดัดแปลงหลายเครื่อง โดยเคสที่ยืนยันแล้วอยู่ที่เบอร์ลิน
ขอบเขตการสอบสวนที่ขยายออกไป
นอกจากเบอร์ลิน Ledger ระบุว่ากำลังตรวจสอบรายงานอุปกรณ์ถูกดัดแปลง 2 เครื่องในดูไบ สหรัฐอาหรับเอมิเรตส์ โดยทำงานร่วมกับพันธมิตรจัดจำหน่ายในพื้นที่เพื่อหาให้ได้ว่าอุปกรณ์ที่ถูกดัดแปลงหลุดเข้าสู่ตลาดได้อย่างไร และในการอัปเดตเดียวกัน Ledger ยืนยันว่าพบ Ledger Nano Gen 5 ที่ได้รับผลกระทบ 1 เครื่องในเอเชียตะวันออกเฉียงใต้ด้วย
ก่อนหน้านี้ Ledger เคยแถลงว่ากลุ่มคนร้ายซื้ออุปกรณ์แท้ แกะเปิด แล้วติดตั้งแผงวงจรเสริม ซิมในตัว และเสาอากาศ ก่อนส่งกลับเข้าช่องทางตัวแทนจำหน่าย ชิ้นส่วนนี้จะดักจับวลีกู้คืน (Recovery Phrase) ตอนผู้ใช้ตั้งค่าอุปกรณ์ แล้วส่งกลับไปยังผู้โจมตีผ่านเครือข่ายมือถือ
ยอดความเสียหายที่ผู้ใช้รายงาน ยังไม่ผ่านการยืนยัน
บนโซเชียลมีผู้ใช้รายงานความเสียหายหลายราย รายหนึ่งระบุว่าเสียเงินกว่า $320,000 (ประมาณ 4.72 BTC และ 11,000 USDT) เมื่อวันที่ 14 พ.ย. และอ้างว่าซื้อ Ledger Flex จากร้าน MediaMarkt ในเบอร์ลิน ส่วนในดูไบมีรายงานความเสียหายรวมราว $604,000 จากอุปกรณ์ที่ซื้อที่ Virgin Megastore ใน Dubai Mall ทั้งนี้ Ledger ยังไม่ได้ยืนยันตัวเลขความเสียหายเหล่านี้อย่างเป็นทางการ และยืนยันว่ากำลังตรวจสอบต้นทางการซื้อและร่องรอยการดัดแปลงอยู่
ชิป เฟิร์มแวร์ และช่องทางซื้อ
Ledger ย้ำว่าไม่มีช่องโหว่ในชิป Secure Element เฟิร์มแวร์ หรือเซิร์ฟเวอร์ของบริษัท เป็นการโจมตีซัพพลายเชนทางกายภาพหลังอุปกรณ์ออกจากมือบริษัท และยังไม่พบอุปกรณ์ถูกดัดแปลงจากการซื้อโดยตรงที่ ledger.com ประเด็นที่น่าสนใจคืออุปกรณ์ที่ถูกดัดแปลงยังผ่านการตรวจ Genuine Check ตอนตั้งค่า เพราะชิปแท้ยังอยู่ครบ
ผู้ที่สงสัยว่าอุปกรณ์ของตนผิดปกติ Ledger ย้ำว่าบริษัทไม่เคยขอวลีกู้คืน 24 คำจากผู้ใช้ และไม่ควรนำวลีเดิมไปใช้กับอุปกรณ์ใหม่ ให้สร้างวลีกู้คืนชุดใหม่บนอุปกรณ์ที่ตรวจสอบแล้วว่าปลอดภัย
ก่อนหน้านี้ Siam Blockchain ได้รายงานเรื่องความเสี่ยงด้านอุปกรณ์เก็บคริปโตไว้ในข่าว CEO Coinkite อ้างช่องโหว่ Coldcard กระทบผู้ใช้ไม่ถึง 0.2% แต่ Galaxy ประเมิน Bitcoin ถูกขโมยราว $116 ล้าน ซึ่งสะท้อนว่าความปลอดภัยของ Hardware Wallet กำลังถูกจับตาหนักในช่วงนี้
ส่วนตัวผู้เขียนมองว่าเรื่องนี้น่าคิดตรงที่ Hardware Wallet ที่คนเชื่อว่าปลอดภัยที่สุด กลับเสี่ยงได้ตั้งแต่ก่อนถึงมือเรา ถ้าซื้อจากหน้าร้านหรือตัวแทนจำหน่าย ควรเช็กสภาพกล่องและตัวเครื่องให้ละเอียด และถ้าเป็นไปได้การซื้อตรงจากเว็บไซต์ทางการจะลดความเสี่ยงช่องทางนี้ได้ ที่ควรจับตาต่อคือ Ledger จะยืนยันตัวเลขความเสียหายและขยายรายชื่อพื้นที่เสี่ยงเพิ่มอีกหรือไม่ เพราะถ้าลามไปหลายประเทศ ความเชื่อมั่นต่อช่องทางขายปลีกทั้งอุตสาหกรรมคงสั่นคลอนไม่น้อย
ที่มา: Cointelegraph
ภาพจาก AI