



สรุปข่าว
- Socket บริษัทด้านความปลอดภัยไซเบอร์ตรวจพบเฟรมเวิร์กมัลแวร์ที่แฝงตัวอยู่ในส่วนขยาย Chrome และ Edge อย่างน้อย 19 ตัว ซึ่งบางตัว เคยเป็นแอปใช้งานแบบปกติ ก่อนจะถูกขายต่อให้แฮกเกอร์ แล้วแอบยัดโค้ดอันตรายผ่านการอัปเดต
- มัลแวร์ตัวนี้มีความสามารถขโมยทรัพย์สินคริปโทผ่านการดักจับปุ่ม Connect Wallet และ Swap บนเครือข่าย EVM, Solana และ Tron พร้อมปลอมหน้าเว็บ Ledger และ Trezor เพื่อล้วงรหัสฟื้นฟูกระเป๋า
- ผู้ใช้งานที่เคยติดตั้งส่วนขยายในรายชื่อ ควรเปลี่ยนรหัสผ่านทุกบัญชีทันที และย้ายสินทรัพย์คริปโทไปกระเป๋าใหม่โดยเร็วที่สุด
แนวโน้มที่ส่งผลกระทบต่อราคา : Neutral
ข่าวนี้เป็นประเด็นด้านความปลอดภัยที่กระทบผู้ใช้งานเป็นรายบุคคลมากกว่าจะสั่นคลอนตลาดคริปโทในภาพรวม ซึ่งผู้เสียหายส่วนใหญ่คือ คนที่ติดตั้งส่วนขยายเฉพาะกลุ่ม ไม่ได้เป็นการโจมตีระดับโปรโตคอลหรือกระดานเทรดใหญ่ที่จะกระทบราคาสินทรัพย์โดยตรง แต่ก็เป็นอีกหนึ่งกรณีที่ตอกย้ำความเสี่ยงของการใช้ส่วนขยายของเบราว์เซอร์ในการจัดการกระเป๋าเงิน
Socket บริษัทด้านความปลอดภัยแอปพลิเคชัน ออกมารายงานแคมเปญมัลแวร์ขนาดใหญ่ที่ซ่อนตัวอยู่ในส่วนขยายของ Google Chrome และ Microsoft Edge มานานตั้งแต่ต้นปี 2024 โดยเบื้องหลังคือ เฟรมเวิร์กที่ถูกออกแบบมาให้ขยายขีดความสามารถได้ถึง 19 มอดูล ตั้งแต่การขโมยคริปโทเคอเรนซี ไปจนถึงการดูดข้อมูลส่วนตัวและประวัติการท่องเว็บของเหยื่อ
จุดที่น่าสนใจของแคมเปญนี้คือ ช่วงแรกที่ส่วนขยายเหล่านี้ถูกอัปโหลดขึ้น Chrome Web Store หลายตัวทำงานได้จริงและไม่มีอะไรผิดปกติ กระทั่ง Socket ตรวจสอบพบว่า มีอย่างน้อย 5 ตัวที่นักพัฒนาดั้งเดิมขายกิจการต่อให้กลุ่มแฮกเกอร์ ก่อนจะถูกฝังโค้ดอันตรายผ่านระบบอัปเดตอัตโนมัติในภายหลัง
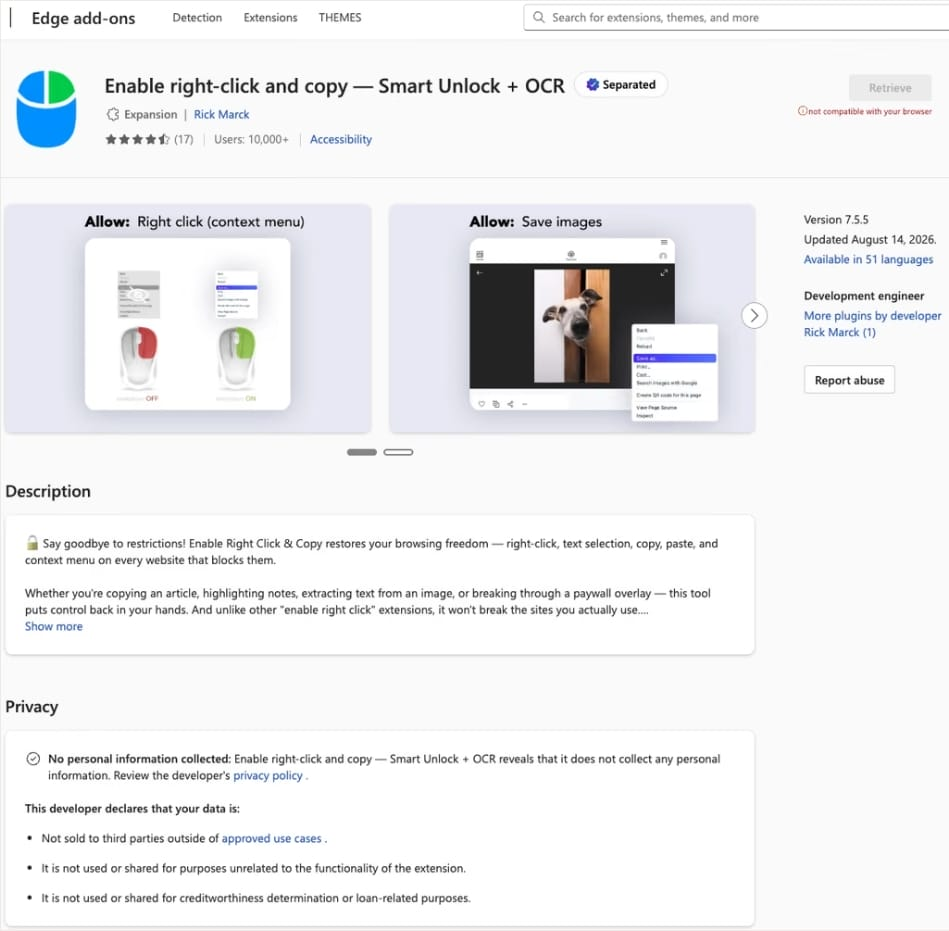
ตัวอย่างที่เห็นได้ชัดคือ ส่วนขยาย “Enable Right Click & Copy — Smart Unlock + OCR” ซึ่งเคยมีผู้ใช้งานบน Chrome มากกว่า 70,000 ราย และบน Edge อีกกว่า 10,000 ราย ก่อนที่มันจะแอบแฝงมัลแวร์เข้ามา ซึ่งแม้ว่าปัจจุบัน Google จะสั่งลบส่วนขยายอันตรายเหล่านี้ออกจากสโตร์ไปแล้วก็ตาม แต่ผู้ใช้งานที่เคยติดตั้งส่วนขยายเอาไว้ล่วงหน้าก็ยังคงตกอยู่ในความเสี่ยง และต้องรีบทำการลบออกด้วยตัวเองทันที
กลไกการทำงานที่แนบเนียน
เมื่อผู้ใช้ติดตั้งส่วนขยาย มัลแวร์จะสร้างการเชื่อมต่อแบบเข้ารหัส WebSocket ไปยังเซิร์ฟเวอร์ควบคุมของแฮกเกอร์ เพื่อดึงสคริปต์ JavaScript ลงมา จากนั้นจะลบส่วนหัว Content Security Policy ของทุกเว็บไซต์ที่ผู้ใช้เข้าชม เปิดทางให้แทรกโค้ดอันตรายผ่านองค์ประกอบ HTML ที่ซ่อนอยู่ได้อย่างแนบเนียน
ความสามารถของมันครอบคลุมหลายด้าน ทั้งการดักจับ และดัดแปลงปุ่ม Connect Wallet กับ Swap บนเครือข่าย EVM, Solana และ Tron เพื่อสูบเงินออกจากกระเป๋าโดยตรง ,การปลอมแปลงหน้าเว็บของฮาร์ดแวร์วอลเล็ตชื่อดังอย่าง Ledger และ Trezor เพื่อหลอกเอารหัสฟื้นฟู รวมถึงการขโมยข้อมูลเซสชันและยอดเงินคงเหลือจากแพลตฟอร์มอย่าง Coinbase, Binance, Kraken, OKX, MEXC, KuCoin, Bybit และ MetaMask
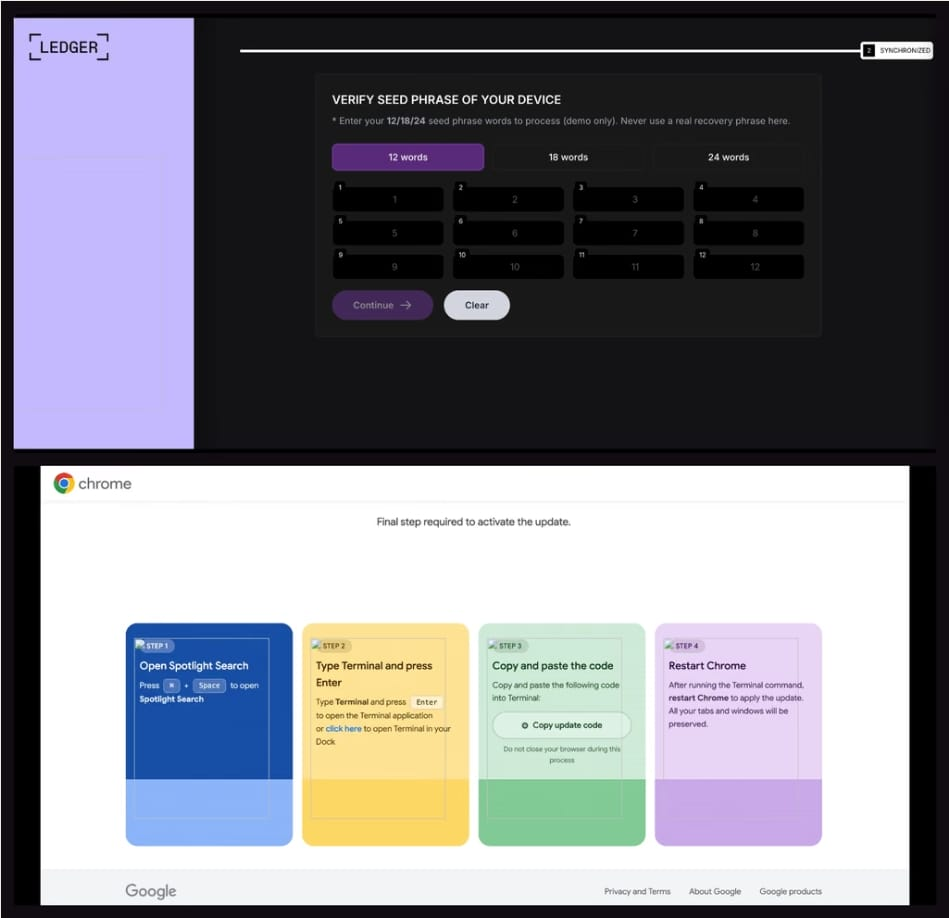
นอกจากนี้ยังมีการดักจับรหัสผ่าน ข้อมูลบัญชี Facebook และ LinkedIn พร้อมแสดงหน้าต่างอัปเดตเบราว์เซอร์ปลอมแบบ ClickFix เพื่อหลอกให้เหยื่อรันคำสั่งอันตรายด้วยตัวเอง
รายชื่อส่วนขยายที่ต้องรีบลบทันที
Socket เปิดเผยรายชื่อส่วนขยายอันตรายทั้ง 19 ตัวพร้อมรหัส Extension ID ดังนี้
- Enable Right Click & Copy — Smart Unlock + OCR (pkoccklolohdacbfooifnpebakpbeipc)
- RapidLens – Google Lens for Screen Search & Images (fegckejpfnlmfgkfjpinlbgmeeijjkel)
- QuickLens – Search Screen with Google Lens (kdenlnncndfnhkognokgfpabgkgehodd)
- Password Protect PDF (jamminefolhgepgihbmcjjhgldbfcikp)
- Allow Copy – Select & Enable Right Click [Edge] (inmkjedjdhgpknjogbjomhnbgdccckkg)
- PixelCheck (fcgdejjichpgfaaafflplhfijcnieopb)
- Creative Library – Ad Spy Tool (cfpnjdbpojpcongfaefcamjbaolpelcd)
- Website Traffic Checker: MirrorSphere SEO Stats (aapdalkmclfaahehnmicbglkohkldhne)
- Site Signal – Website Traffic & SEO Checker (dkdadldmiefjldmegbjbnhhfddnkhlhm)
- SEO Pulse Pro – Website Traffic & SEO Analyzer (fjmlhlkccegopebcllcmafahkmeejpph)
กลุ่มคริปโทและข่าวสารต่าง ๆ
- Private Crypto News Reader (iekoapohahgmogbagegmcgplbkikcgke)
- Blockfolio: Address Monitor (ahpnnnjbnfbhoikhohglpohnoocjcoco)
- Crypto Rates & Fiat Converter (oeacadlaclegkkkdehjmiifnjhcekclj)
- Crypto Alerter: Price Alarms & Volatility Warnings (jmlgannjlbliikgcaieomgmcnfplglea)
- DeFi Pulse Tracker (lhmcajhgadanidbopgaoobjlldegjmke)
- Crypto Price Badge: Quick Glance (gfackggoapepdmnjnkblogdcjpgcjiak)
- Multi-Chain Explorer (hfijkbdkpidafdbeebnnkhfccildbcle)
- LedgerLook: Wallet Checker (pcngchfbfgejllcbhmeadjhiebebiome)
- Meta & Facebook Ad Library Spy — Save Ads, Finder, Downloader | FeedX-Ray (aodkjdeghbjiaienipfjkbpcikkacbcp)
สิ่งที่ต้องทำทันทีถ้าเคยติดตั้งส่วนขยายเหล่านี้
ใครที่ตรวจสอบแล้วพบว่า เคยติดตั้งส่วนขยายรายการใดรายการหนึ่งข้างต้น ให้สันนิษฐานไว้ก่อนเลยว่าข้อมูลส่วนตัวและรหัสผ่านของคุณอาจถูกเข้าถึงไปแล้ว
สิ่งที่ต้องทำทันทีคือ เปลี่ยนรหัสผ่านทุกบัญชีที่เคยใช้งานบนเบราว์เซอร์เครื่องนั้น ส่วนนักลงทุนคริปโทที่ได้รับผลกระทบ แนะนำให้ย้ายสินทรัพย์ทั้งหมดไปยังกระเป๋าเงินดิจิทัลใบใหม่โดยเร็วที่สุด เพื่อตัดวงจรก่อนที่แฮกเกอร์จะทันเคลื่อนย้ายเงินออกไปก่อน
ที่มา : bleepingcomputer
มุมมองผู้เขียน : กรณีนี้ถือเป็นวิธีหลบเลี่ยงการตรวจจับได้แนบเนียนมาก เนื่องจากผู้ใช้งานมักไว้วางใจแอปที่เคยใช้งานมานาน แม้ทั้ง Google และ Microsoft จะเริ่มยกระดับมาตรการตรวจสอบส่วนขยายที่มีการเปลี่ยนมือเจ้าของให้เข้มงวดขึ้นในอนาคต แต่ในระหว่างนี้ ผู้ใช้งานทุกคนก็ควรหมั่นตรวจสอบส่วนขยายที่ติดตั้งไว้อย่างสม่ำเสมอ และหลีกเลี่ยงการให้สิทธิ์เข้าถึงข้อมูลเว็บไซต์แบบกว้างๆ หากไม่มีความจำเป็น