



สรุปบทความ
- คำค้น ‘binance ถูกแฮก’ ในไทยพุ่ง 891% หลัง Binance ถูกขโมยเงินราว 6.3 ถึง 6.4 พันล้านดอลลาร์เมื่อ 29 ต.ค. ปัจจุบันเปิดถอนได้แล้วและเติมเหรียญคืน 98%
- Ledger ขอให้ตัวแทนจำหน่ายใน 7 ประเทศรวมไทยระงับการขาย หลังพบเครื่องถูกฝังชิปดักรหัสกู้คืนระหว่างขนส่ง ช่องทางที่แนะนำตอนนี้คือสั่งตรงจาก ledger.com
- 5 วิธีหลักคือ ใช้กระเป๋าเย็น ดูแล Seed Phrase ให้ดี กระจายเงินในกระดานที่มีใบอนุญาต ตั้งค่า 2FA แบบแอป Anti-Phishing Code และ Whitelist และรู้ทันมิจฉาชีพหลังข่าวแฮก
แนวโน้มผลกระทบต่อราคา NEUTRAL
บทความนี้เป็นคู่มือความปลอดภัย ไม่ได้มีผลต่อราคาโดยตรง เหตุแฮก Binance คลี่คลายแล้วเมื่อเปิดถอนได้และเติมเหรียญคืนเกือบทั้งหมด แต่ยังสะท้อนความเสี่ยงของการฝากเงินไว้ที่เดียวและความเสี่ยงจากเส้นทางจำหน่ายอุปกรณ์ จึงประเมินเป็นกลาง
สัปดาห์นี้คำค้น “binance ถูกแฮก” ในไทยพุ่งขึ้นถึง 891% คนจำนวนมากที่ไม่เคยสนใจว่าเหรียญของตัวเองเก็บอยู่ตรงไหน เริ่มถามคำถามเดียวกันว่า “ถ้าวันหนึ่งกระดานที่เราฝากเงินไว้โดนเจาะ เงินของเรายังอยู่ไหม” ความกังวลนี้มีเหตุผล เพราะในเดือนเดียว วงการคริปโตเจอเหตุการณ์ใหญ่ถึง 2 ครั้ง และทั้งสองครั้งเกิดในจุดที่หลายคนคิดว่าปลอดภัยที่สุด
ครั้งแรกคือเมื่อวันที่ 29 ต.ค. ที่ผ่านมา Binance ถูกถอนสินทรัพย์ออกจากกระเป๋าร้อน (Hot Wallet) บนหลายบล็อกเชน ทั้ง Ethereum, Bitcoin, TRON, XRP Ledger และ Solana รวมมูลค่าราว 6.3 ถึง 6.4 พันล้านดอลลาร์ ถูกบันทึกว่าเป็นการขโมยคริปโตครั้งใหญ่ที่สุดในประวัติศาสตร์ ต่อมา FBI, TRM Labs และ Chainalysis ระบุด้วยความมั่นใจสูงว่าผู้อยู่เบื้องหลังคือกลุ่ม TraderTraitor ที่เชื่อมโยงกับ Lazarus Group ของเกาหลีเหนือ
ต้องย้ำว่าเหตุการณ์นี้ผ่านมาแล้วกว่า 1 สัปดาห์ ไม่ใช่การแฮกที่ยังเกิดอยู่ตอนนี้ Binance เปิดให้ถอนเงินอีกครั้งตั้งแต่วันที่ 1 พ.ย. และวันแรกมีการถอนรวม 4.65 พันล้านดอลลาร์โดยไม่มีปัญหาสภาพคล่อง วันที่ 3 พ.ย. Binance เผยแพร่รายงานสรุปเหตุการณ์ ยืนยันว่าเติมเหรียญที่ถูกขโมยกลับเข้าระบบแล้ว 98% ส่วน Tether และ Circle ร่วมกับผู้ดูแลเครือข่ายอายัดเงินที่ถูกขโมยไว้ได้ราว 2.7 ถึง 3.0 พันล้านดอลลาร์
ครั้งที่สองเกิดก่อนหน้านั้นในเดือนเดียวกัน Ledger พบว่ามีคนถูกขโมยเหรียญจากกระเป๋า Hardware Wallet ที่ซื้อผ่านตัวแทนจำหน่ายในมาเลเซีย จนต้องขอให้ตัวแทนจำหน่ายใน 7 ประเทศเอเชีย รวมถึงไทย ระงับการขาย นี่คือบทเรียนที่น่าสนใจ เพราะแม้แต่อุปกรณ์ที่ออกแบบมาเพื่อความปลอดภัยก็ยังมีช่องโหว่ได้ ถ้าเส้นทางกว่าจะถึงมือเรามีปัญหา
ชุมชนคริปโตมีคำพูดหนึ่งที่ใช้กันมานานว่า “ถ้าไม่ได้ถือกุญแจเอง ก็ไม่ใช่เหรียญของคุณ” (Not your keys, not your coins) แต่คำถามที่ควรถามต่อคือ ถือกุญแจเองแล้วปลอดภัยจริงหรือ และคนที่ยังต้องใช้กระดานเทรดควรทำอย่างไร บทความนี้รวบรวม 5 วิธีที่นักลงทุนระดับเริ่มต้นถึงกลางทำได้จริง พร้อมข้อจำกัดของแต่ละวิธีที่ไม่ค่อยมีใครพูดถึง
วิธีที่ 1 เก็บในกระเป๋าเย็น (Hardware Wallet) และซื้อจากช่องทางที่ถูกต้องเท่านั้น
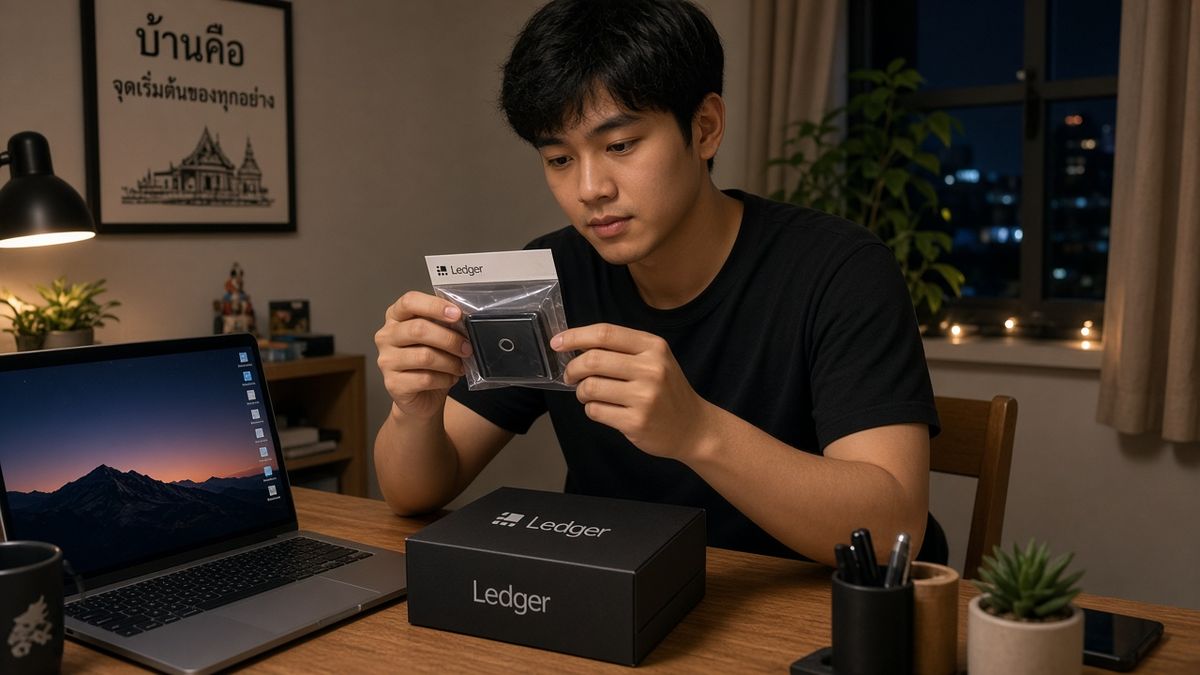
กระเป๋าเย็นหรือ Cold Wallet คือการเก็บกุญแจส่วนตัวไว้ในอุปกรณ์ที่ไม่เชื่อมต่ออินเทอร์เน็ตตลอดเวลา รูปแบบที่นิยมที่สุดคือ Hardware Wallet ซึ่งเป็นอุปกรณ์ขนาดเล็กที่ใช้เซ็นธุรกรรมภายในตัวเครื่อง กุญแจส่วนตัวไม่ต้องออกไปอยู่บนคอมพิวเตอร์หรือมือถือ ข้อดีชัดเจนคือแฮกเกอร์จากระยะไกลเข้าถึงได้ยากมาก และเหรียญเป็นของเราจริง ๆ ไม่ขึ้นกับว่ากระดานเทรดจะล่มหรือถูกเจาะหรือไม่
แต่กรณีของ Ledger ในเดือนนี้แสดงให้เห็นว่าจุดอ่อนอาจไม่ได้อยู่ที่ตัวชิป แต่อยู่ที่ “เส้นทางขนส่ง” ทีม Ledger Donjon ตรวจสอบพบว่าคนร้ายดักอุปกรณ์ระหว่างทางในห่วงโซ่การจัดจำหน่าย แล้วฝังชิ้นส่วนแปลกปลอมที่มีชิป LTE และ eSIM เข้าไป ชิ้นส่วนนี้แอบอ่านรหัสกู้คืน 24 คำที่แสดงบนหน้าจอระหว่างตั้งค่าเครื่องครั้งแรก แล้วส่งออกไปให้คนร้ายผ่านเครือข่ายมือถือ
ที่น่ากังวลคือ Ledger ยืนยันว่าชิป Secure Element, เฟิร์มแวร์ และระบบปฏิบัติการ BOLOS ไม่ได้ถูกแก้ไข จึงทำให้การตรวจสอบความแท้ด้วยซอฟต์แวร์ (Genuine Check) ตรวจไม่พบ พูดง่าย ๆ คือเครื่องที่ถูกดัดแปลงอาจผ่านการตรวจว่า “ของแท้” ได้ตามปกติ ส่วนระบบเซิร์ฟเวอร์และเว็บไซต์ทางการของ Ledger ไม่ได้ถูกเจาะ
เหตุการณ์เริ่มจากวันที่ 9 ถึง 10 ต.ค. เมื่อมีรายงานการขโมยเหรียญจากกระเป๋าที่ตั้งค่าใหม่บนอุปกรณ์ซึ่งขายผ่าน CryptoBilis ตัวแทนจำหน่ายในมาเลเซีย ต่อมาวันที่ 13 ต.ค. Ledger ขยายคำขอระงับการขายไปยัง 7 ตลาด ได้แก่ ไทย สิงคโปร์ มาเลเซีย อินโดนีเซีย ฟิลิปปินส์ เวียดนาม และฮ่องกง อ่านรายละเอียดย้อนหลังได้ในบทความ ไทยติดโผ Ledger ขอตัวแทนจำหน่าย 7 ประเทศระงับการขาย
สถานะล่าสุดในไทย ตัวแทนจำหน่ายที่ได้รับอนุญาตอย่าง SIAMBC ประกาศระงับการขาย Ledger ทุกช่องทาง ทั้งหน้าร้าน เว็บไซต์ Shopee และ Lazada ตามคำสั่งของ Ledger ช่วงนี้ถ้าต้องการซื้อ คำแนะนำทางการคือสั่งตรงจากเว็บไซต์ ledger.com เท่านั้น ซึ่ง Ledger ยืนยันว่าการขายตรงไม่ได้รับผลกระทบ
ข้อควรระวังที่ต้องจำให้ขึ้นใจมีดังนี้
- ห้ามรับเครื่องที่ตั้งค่ามาให้แล้ว หรือมีรหัสกู้คืนพิมพ์มาในกล่อง เครื่องที่ถูกต้องต้องให้เราสร้างรหัสเองตอนตั้งค่าครั้งแรก
- ระวังร้านค้าที่ยังขายอยู่ในช่วงที่ตัวแทนจำหน่ายทางการระงับการขาย โดยเฉพาะของมือสองหรือราคาถูกผิดปกติ
- ห้ามพิมพ์รหัสกู้คืนลงในอุปกรณ์ดิจิทัลหรือแบบฟอร์มออนไลน์ใด ๆ เด็ดขาด
- ข้อมูลรุ่นและฟีเจอร์ ให้ตรวจสอบจากเว็บไซต์ทางการของผู้ผลิตเท่านั้น ไม่ควรเชื่อรีวิวหรือโพสต์ขายของที่อ้างฟีเจอร์เกินจริง
ข้อจำกัดของกระเป๋าเย็นคือความไม่สะดวก ทุกครั้งที่จะโอนหรือขายต้องต่ออุปกรณ์และยืนยันบนตัวเครื่อง และถ้าทำรหัสกู้คืนหาย ไม่มีใครกู้เงินคืนให้ได้ เหมาะกับเงินก้อนที่ถือยาวและไม่ได้เทรดบ่อย
วิธีที่ 2 ใช้กระเป๋าร้อน (Software Wallet) และเก็บ Seed Phrase ให้ถูกวิธี
กระเป๋าร้อนหรือ Software Wallet คือแอปกระเป๋าคริปโตบนมือถือหรือส่วนขยายในเบราว์เซอร์ที่เราถือกุญแจเอง ใช้งานสะดวก ไม่มีค่าอุปกรณ์ และเหมาะกับการใช้ DeFi หรือโอนเหรียญบ่อย ๆ แต่เพราะอยู่บนอุปกรณ์ที่ต่ออินเทอร์เน็ตตลอด ความเสี่ยงจึงสูงกว่ากระเป๋าเย็น ถ้ามือถือหรือคอมพิวเตอร์ติดมัลแวร์ กุญแจก็อาจรั่วได้
อย่าลืมว่าต้นเหตุของการแฮก Binance ครั้งนี้ ตามรายงานของ Binance เอง เริ่มจากการหลอกให้ดาวน์โหลดซอฟต์แวร์อันตรายที่ปลอมตัวเป็นเครื่องมือเขียนโค้ดด้วย AI ตั้งแต่เดือน มิ.ย. ถ้าวิศวกรของกระดานระดับโลกยังโดนได้ ผู้ใช้ทั่วไปที่ติดตั้งแอปจากลิงก์ไหนก็ได้ก็ไม่ควรประมาท
หัวใจของกระเป๋าร้อนคือการดูแล Seed Phrase หรือรหัสกู้คืน ซึ่งเปรียบเหมือนกุญแจบ้านตัวจริง ใครได้ไปก็เอาเหรียญเราไปได้ทั้งหมด หลักที่ควรทำมีดังนี้
- เขียนลงกระดาษหรือแผ่นโลหะ ไม่ถ่ายรูป ไม่จดในโน้ตมือถือ ไม่เก็บบนคลาวด์ ไม่ส่งในแชต
- เก็บไว้ในที่ที่ปลอดภัยจากน้ำและไฟ และพิจารณาเก็บสำเนาไว้มากกว่า 1 จุด
- ดาวน์โหลดแอปกระเป๋าจากเว็บไซต์ทางการหรือร้านค้าแอปที่ตรวจชื่อผู้พัฒนาแล้วเท่านั้น
- แยกกระเป๋าใช้งานประจำวันออกจากกระเป๋าเก็บเงินก้อนใหญ่
มองอีกมุม กระเป๋าร้อนก็เหมือนกระเป๋าสตางค์ที่พกติดตัว ใส่เงินพอใช้ได้ แต่ไม่ควรพกเงินเก็บทั้งชีวิตไว้ในนั้น
วิธีที่ 3 กระจายสินทรัพย์ไว้หลายกระดาน ไม่ฝากทั้งหมดไว้ที่เดียว
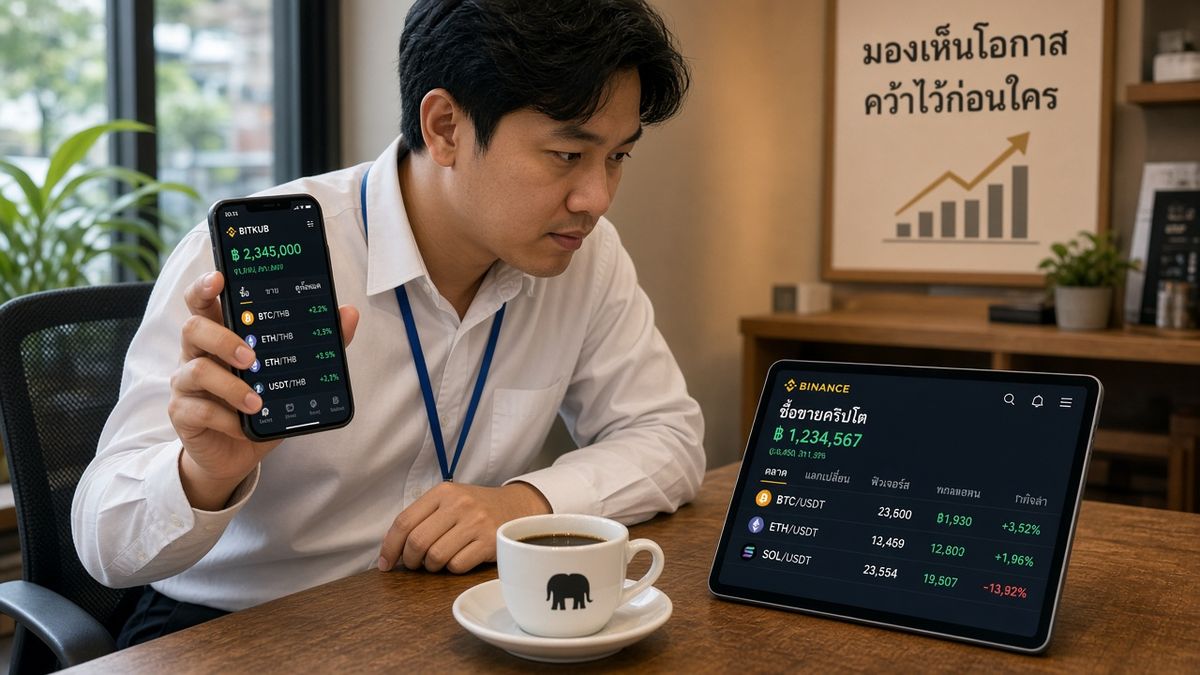
สำหรับคนที่ยังต้องเทรด การเก็บเหรียญไว้ในกระดานเทรดเป็นเรื่องหลีกเลี่ยงไม่ได้ แต่การฝากทุกอย่างไว้ที่เดียวคือการสร้างจุดเสี่ยงจุดเดียว ถ้ากระดานนั้นถูกแฮก ระงับการถอน หรือมีปัญหาทางกฎหมาย เงินทั้งหมดของเราจะติดอยู่พร้อมกัน
กรณี Binance คือตัวอย่างที่ดี แม้ผู้ร่วมก่อตั้ง Changpeng Zhao และ Yi He จะยืนยันว่าเงินผู้ใช้ปลอดภัย และบริษัทจะชดเชยความเสียหาย 100% ผ่านกองทุน SAFU และเงินสำรองของบริษัท แต่ระหว่างวันที่ 29 ต.ค. ถึง 1 พ.ย. ผู้ใช้หลายคนก็ไม่แน่ใจว่าจะถอนเงินได้เมื่อไหร่ ในไทยเอง สำนักงาน ก.ล.ต. ยืนยันว่าสินทรัพย์ของนิติบุคคลที่ได้รับใบอนุญาตในไทยยังปลอดภัย
คำถามสำคัญคือ ไม่ใช่ทุกกระดานที่มีเงินสำรองพอจะชดเชยความเสียหายระดับพันล้านดอลลาร์ได้ การกระจายจึงช่วยจำกัดความเสียหายในวันที่โชคไม่ดี
แต่การกระจายต้องกระจายอย่างฉลาด ไม่ใช่เปิดบัญชีทุกกระดานที่เห็นโฆษณา กระดานที่ให้บริการในไทยอย่างถูกกฎหมายอยู่ภายใต้ พ.ร.ก. การประกอบธุรกิจสินทรัพย์ดิจิทัล พ.ศ. 2561 ต้องแยกทรัพย์สินลูกค้าและเก็บสินทรัพย์ในกระเป๋าเย็นตามสัดส่วนที่กำหนด ส่วนกระดานต่างประเทศที่ไม่มีใบอนุญาต แม้คนไทยจะใช้กันมาก ก็ไม่ได้อยู่ภายใต้การกำกับดูแลของ ก.ล.ต. ถ้าเกิดปัญหา ผู้ใช้แทบไม่มีช่องทางเรียกร้องในไทย
เรื่องนี้ไม่ใช่ทฤษฎี เมื่อวันที่ 6 ถึง 7 พ.ย. ก.ล.ต. เพิ่งยื่นกล่าวโทษ BG Limited ผู้ให้บริการกระดาน Bitget และบุคคลที่ช่วยโปรโมต ต่อกองบังคับการปราบปรามการกระทำความผิดเกี่ยวกับเศรษฐกิจ (บก.ปอศ.) ฐานให้บริการศูนย์ซื้อขายสินทรัพย์ดิจิทัลในไทยโดยไม่ได้รับอนุญาต และประกาศว่าจะปิดกั้นการเข้าถึงแพลตฟอร์มตั้งแต่วันที่ 5 ธ.ค. 2026 ใครที่มีเงินอยู่ในกระดานลักษณะนี้ควรวางแผนให้ดี
ก่อนเปิดบัญชีกระดานไหน ให้ตรวจรายชื่อผู้ประกอบธุรกิจที่ได้รับอนุญาตบนเว็บไซต์ ก.ล.ต. ก่อนทุกครั้ง และกระจายเงินไว้ในกระดานที่มีใบอนุญาตมากกว่า 1 แห่ง ร่วมกับกระเป๋าที่เราถือกุญแจเอง
วิธีที่ 4 ตั้งค่าความปลอดภัยบัญชีกระดานให้ครบ 3 ชั้น
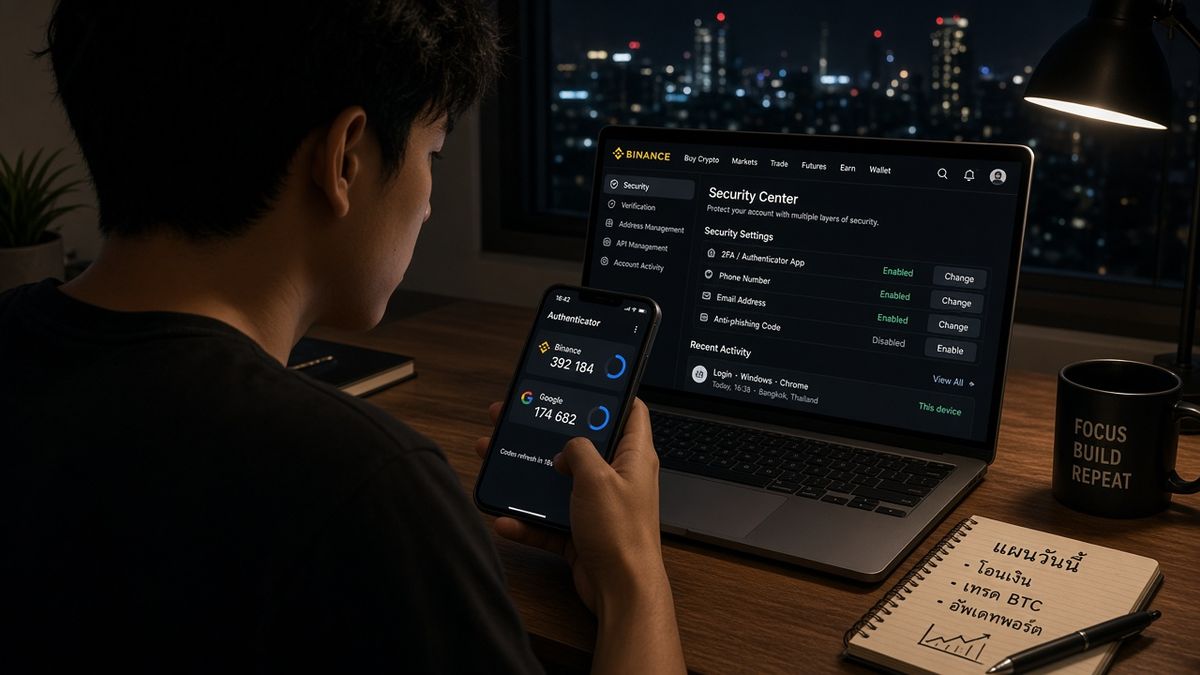
ต่อให้กระดานปลอดภัยแค่ไหน ถ้าบัญชีของเราถูกเจาะเอง กระดานก็ช่วยอะไรไม่ได้มาก หลายกระดานมีเครื่องมือป้องกันให้ใช้ฟรี แต่ผู้ใช้จำนวนมากไม่เคยเปิด ตามคู่มือความปลอดภัยของ Binance Support และแนวปฏิบัติทั่วไปของวงการ มี 3 ชั้นที่ควรตั้งค่าทันที
ชั้นที่ 1 ยืนยันตัวตน 2 ขั้น (2FA) แบบแอป ไม่ใช่ SMS การรับรหัสผ่าน SMS เสี่ยงต่อการโจมตีแบบ SIM Swap ที่คนร้ายสวมรอยขอซิมใหม่ในชื่อเรา แล้วรับรหัสแทนเรา ควรเปลี่ยนไปใช้แอปสร้างรหัสอย่าง Google Authenticator หรือ Binance Authenticator หรือถ้าต้องการระดับสูงขึ้น ให้ใช้กุญแจความปลอดภัยแบบฮาร์ดแวร์ที่รองรับมาตรฐาน FIDO2 เช่น YubiKey
ชั้นที่ 2 รหัสป้องกันฟิชชิง (Anti-Phishing Code) คือข้อความที่เราตั้งเองในหน้าตั้งค่าบัญชี เมื่อตั้งแล้ว อีเมลอัตโนมัติของจริงจากกระดานจะมีรหัสนี้แนบมาเสมอ ถ้าได้รับอีเมลที่อ้างว่ามาจากกระดานแต่ไม่มีรหัสนี้ ให้สันนิษฐานไว้ก่อนว่าเป็นของปลอม
ชั้นที่ 3 จำกัดที่อยู่ถอนเงิน (Withdrawal Whitelist) ฟีเจอร์นี้ทำให้บัญชีถอนเหรียญออกได้เฉพาะไปยังที่อยู่ที่เราอนุมัติไว้ล่วงหน้า และที่อยู่ที่เพิ่มใหม่จะต้องรอ 24 ชั่วโมงก่อนรับเงินได้ ถ้าคนร้ายเข้าบัญชีเราได้ ก็ยังโอนเหรียญออกไปกระเป๋าตัวเองทันทีไม่ได้ เราจะมีเวลาพอตั้งตัวและแจ้งกระดาน
แต่ละกระดานอาจเรียกชื่อฟีเจอร์ต่างกันหรือมีไม่ครบทุกอย่าง ให้เข้าไปดูในหน้าตั้งค่าความปลอดภัยของกระดานที่ใช้อยู่ และเปิดทุกอย่างที่มี ใช้เวลาไม่ถึง 15 นาที แต่อาจช่วยรักษาเงินทั้งพอร์ตได้
วิธีที่ 5 รู้ทันมิจฉาชีพที่มาพร้อมข่าวแฮก
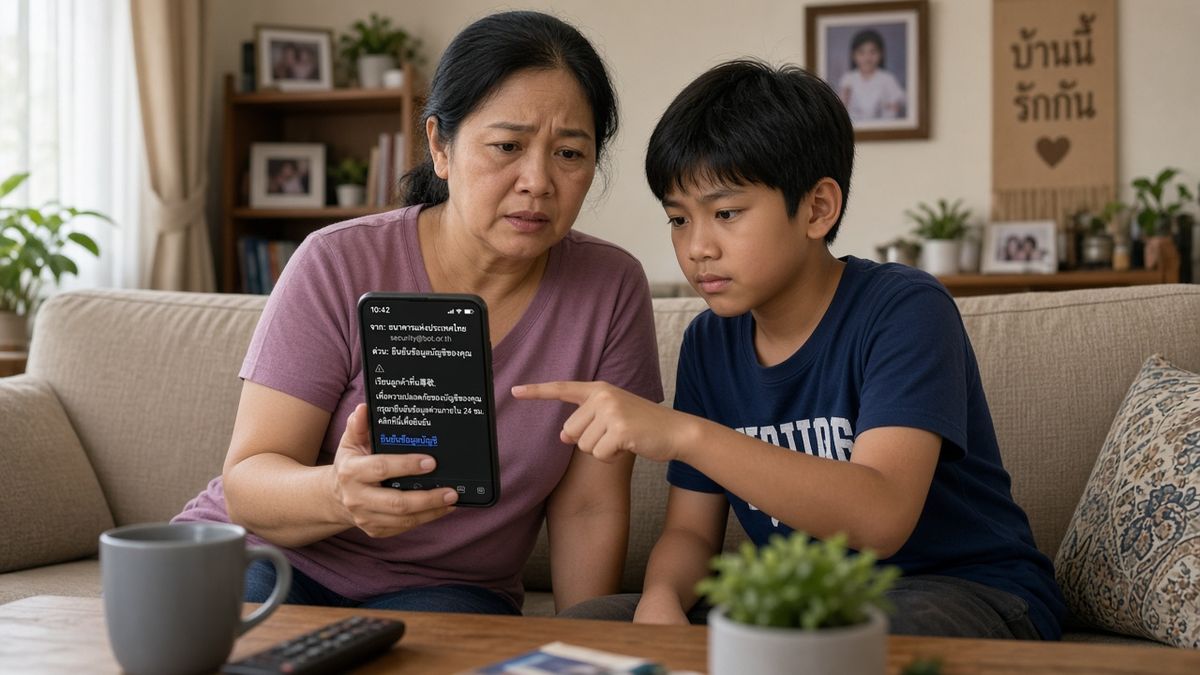
ทุกครั้งที่มีข่าวแฮกใหญ่ มิจฉาชีพจะออกมาหากินกับความตื่นตระหนกของผู้คน นี่คือช่วงเวลาที่อันตรายที่สุดช่วงหนึ่ง เพราะคนกำลังกังวลและอยากรีบทำอะไรสักอย่างกับเงินของตัวเอง รูปแบบที่พบบ่อยมีดังนี้
- ลิงก์และอีเมลปลอม ข้อความประมาณว่า “บัญชีของคุณถูกระงับเนื่องจากเหตุแฮก คลิกเพื่อย้ายเงินหรือยืนยันรหัสกู้คืน” ของจริงไม่มีใครขอให้ยืนยันรหัสกู้คืนผ่านลิงก์
- แอปปลอม แอปที่ตั้งชื่อและใช้โลโก้คล้ายกระดานหรือแอปกระเป๋าดัง ทั้งในร้านค้าแอปและลิงก์ดาวน์โหลดที่ส่งต่อกันในกลุ่มแชต
- แอบอ้างเป็นทีมซัพพอร์ต ทักมาทางโซเชียลหรือโทรมาเอง อ้างว่าช่วยกู้เงินหรือตรวจสอบบัญชี จุดสังเกตคือทีมงานจริงจะไม่ทักหาเราก่อน และไม่ขอรหัสผ่าน รหัส 2FA หรือรหัสกู้คืน
- Hardware Wallet ปลอมหรือถูกดัดแปลง ในช่วงที่ตัวแทนจำหน่ายทางการระงับการขาย อาจมีผู้ขายฉวยโอกาสปล่อยของที่ไม่รู้ที่มา หรือเครื่องที่มีรหัสกู้คืนพิมพ์มาให้แล้ว
- การชวนลงทุนหรือย้ายไปกระดานที่ “ปลอดภัยกว่า” ซึ่งบางครั้งเป็นกระดานที่ไม่มีใบอนุญาต หรือเป็นเว็บปลอมทั้งเว็บ
อย่าลืมว่าการแฮก Binance ครั้งนี้ไม่ได้เกิดจากการถอดรหัสระบบที่ซับซ้อน แต่เกิดจากการหลอกคน ตามรายงานของ Binance คนร้ายใช้เวลาหลายเดือน เริ่มจากซอฟต์แวร์ปลอมในเดือน มิ.ย. ต่อด้วยการสัมภาษณ์งานปลอมในเดือน ก.ย. เพื่อเจาะเครื่องของวิศวกรที่ดูแลระบบกระเป๋า จนเข้าถึงเครื่องคอมพิวเตอร์ของนักพัฒนาภายในและเซ็นธุรกรรมโอนเงินได้ ถ้าคนร้ายลงทุนขนาดนี้กับพนักงานคนเดียว การส่งลิงก์ปลอมให้ผู้ใช้ทั่วไปเป็นพันคนก็ยิ่งง่าย
หลักง่าย ๆ คือ ถ้ามีใครเร่งให้ทำอะไรกับเงินทันที ให้หยุดก่อน แล้วเข้าเว็บหรือแอปของกระดานด้วยตัวเอง ไม่ผ่านลิงก์ที่ได้รับ และติดตามคำเตือนเรื่องมิจฉาชีพจากเว็บไซต์ ก.ล.ต. เป็นประจำ
ตารางเปรียบเทียบ 5 วิธีเก็บคริปโต
| วิธี | ความปลอดภัย | ความสะดวก | เหมาะกับใคร |
|---|---|---|---|
| กระเป๋าเย็น (Hardware Wallet) | สูงมาก ถ้าซื้อจากช่องทางที่ถูกต้องและเก็บรหัสกู้คืนดี | ต่ำ ต้องใช้อุปกรณ์ทุกครั้งที่โอน | คนที่ถือยาว มีเงินก้อนใหญ่ ไม่ได้เทรดบ่อย |
| กระเป๋าร้อน (Software Wallet) | ปานกลาง ขึ้นกับความปลอดภัยของมือถือหรือคอมพิวเตอร์ | สูง ใช้งานได้ทันที | คนที่ใช้ DeFi หรือโอนเหรียญบ่อย เก็บเงินจำนวนไม่มาก |
| กระจายหลายกระดานที่มีใบอนุญาต | ปานกลาง ลดความเสียหายถ้ากระดานใดกระดานหนึ่งมีปัญหา | ปานกลาง ต้องดูแลหลายบัญชี | นักเทรดที่ต้องเก็บเงินไว้บนกระดาน |
| ตั้งค่าความปลอดภัยบัญชีกระดาน | เพิ่มขึ้นมาก ป้องกันบัญชีถูกเจาะ | ปานกลาง ถอนเงินช้าลงเล็กน้อย | ทุกคนที่มีบัญชีกระดาน |
| รู้ทันมิจฉาชีพ | ด่านสุดท้ายที่สำคัญที่สุด | สูง ไม่มีค่าใช้จ่าย | ทุกคน โดยเฉพาะช่วงที่มีข่าวแฮก |
ทั้ง 5 วิธีไม่ได้แทนกัน แต่ใช้ร่วมกันได้ เช่น เก็บเงินก้อนหลักในกระเป๋าเย็น ใช้กระเป๋าร้อนสำหรับเงินใช้งาน เก็บเงินเทรดไว้ในกระดานที่มีใบอนุญาตมากกว่า 1 แห่ง ตั้งค่าความปลอดภัยให้ครบ และไม่คลิกลิงก์ที่ไม่ได้ตรวจสอบ
สรุป
เหตุการณ์ในเดือนนี้ให้บทเรียน 2 ด้าน ด้านแรก Binance ถูกขโมยเงินราว 6.3 ถึง 6.4 พันล้านดอลลาร์จากกระเป๋าร้อน แม้จะเปิดให้ถอนได้แล้วและเติมเหรียญคืน 98% แต่ก็ยืนยันว่าการฝากเงินไว้กับกระดานมีความเสี่ยงที่เราควบคุมไม่ได้ ด้านที่สอง กรณี Ledger แสดงให้เห็นว่าการถือกุญแจเองก็ต้องเริ่มจากอุปกรณ์ที่มาจากช่องทางที่เชื่อถือได้
สำหรับคนไทย ช่วงนี้ถ้าจะซื้อ Ledger ให้สั่งตรงจาก ledger.com เท่านั้น เลือกใช้กระดานที่ได้รับอนุญาตจาก ก.ล.ต. และตรวจรายชื่อก่อนทุกครั้ง โดยเฉพาะหลังจากที่ ก.ล.ต. เพิ่งดำเนินคดีกับ Bitget และเตรียมปิดกั้นการเข้าถึงตั้งแต่วันที่ 5 ธ.ค. ความปลอดภัยไม่ได้มาจากเครื่องมือชิ้นเดียว แต่มาจากหลายชั้นที่ทำงานร่วมกัน
ความเห็นผู้เขียน
ผมว่าสิ่งที่น่าสนใจที่สุดของเดือนนี้ไม่ใช่ตัวเลข 6 พันล้านดอลลาร์ แต่คือวิธีที่มันเกิดขึ้น Binance ไม่ได้ถูกถอดรหัส แฮกเกอร์ไม่ได้เอาชนะคณิตศาสตร์ของบล็อกเชน เขาแค่หลอกคนคนหนึ่งให้ดาวน์โหลดโปรแกรมและมาสัมภาษณ์งาน ส่วน Ledger ก็ไม่ได้ถูกเจาะชิป คนร้ายแค่ดักกล่องระหว่างทางแล้วยัดชิ้นส่วนเข้าไป ทั้งสองกรณีบอกเราเหมือนกันว่า จุดอ่อนที่แท้จริงคือคนและเส้นทาง ไม่ใช่เทคโนโลยี
เพราะฉะนั้นผมไม่เชื่อว่ามีอุปกรณ์ไหนหรือกระดานไหนที่ “ปลอดภัย 100%” คนที่ซื้อ Hardware Wallet แล้วคิดว่าจบ แต่ถ่ายรูปรหัสกู้คืนเก็บไว้ในมือถือ ก็ไม่ได้ปลอดภัยกว่าคนที่ฝากเงินไว้กับกระดานที่มีใบอนุญาตและตั้งค่าความปลอดภัยครบ คำว่า “ถือกุญแจเอง” ฟังดูเท่ แต่มันมาพร้อมความรับผิดชอบที่ไม่มีใครรับแทนเราได้
อีกเรื่องที่ผมอยากให้คิดคือ คำสัญญาว่าจะชดเชย 100% ของ Binance ครั้งนี้เป็นเรื่องดี และดูเหมือนจะทำได้จริง แต่มันก็ยังเป็นคำสัญญาจากบริษัทหนึ่ง ไม่ใช่กฎธรรมชาติ ถ้าวันหนึ่งเหตุแบบนี้เกิดกับกระดานที่เล็กกว่า หรือกระดานที่ไม่มีใบอนุญาตในไทย คุณจะไปเรียกร้องกับใคร นี่แหละคือเหตุผลว่าทำไมการเลือกกระดานที่อยู่ในกรอบกฎหมายไทยถึงสำคัญกว่าที่หลายคนคิด
สิ่งที่ผมจะจับตาต่อจากนี้คือ Ledger จะกลับมาให้ตัวแทนจำหน่ายในไทยขายอีกเมื่อไหร่ และด้วยมาตรการตรวจสอบเส้นทางขนส่งแบบไหน รวมถึงว่าหลังวันที่ 5 ธ.ค. คนไทยที่ยังมีเงินในกระดานที่ถูกปิดกั้นจะจัดการอย่างไร ระหว่างนี้ ถ้าคุณอ่านมาถึงตรงนี้แล้ว ผมอยากให้ลองเปิดหน้าตั้งค่าความปลอดภัยของบัญชีตัวเองดูสักครั้ง ใช้เวลาไม่กี่นาที แต่อาจเป็นสิ่งที่คุ้มที่สุดที่คุณทำในสัปดาห์นี้
ภาพจาก AI