


สรุปข่าว
- 23pds ประธานเจ้าหน้าที่ฝ่ายความมั่นคงปลอดภัยสารสนเทศ ของ SlowMist พบการประกาศขายเครื่องมือโจมตีบนเว็บบอร์ดใต้ดิน อ้างควบคุม iPhone จากระยะไกลและเจาะข้อมูลในกระเป๋าคริปโทได้
- ผู้ขายอ้างว่า รองรับ iOS 13 ถึง iOS 27.2 ได้ แต่ 23pds เชื่อว่า น่าจะเป็นงานดัดแปลงจากชุดเครื่องมือ DarkSword ที่หลุดออกมาเมื่อเดือนมีนาคม และยังไม่มีใครยืนยันประสิทธิภาพจริง
- Apple อุดช่องโหว่ที่ DarkSword ใช้ทั้งหมดแล้ว แนะนำให้อัปเดตเป็น iOS 27.2.1 และเปิดใช้ Lockdown Mode
แนวโน้มที่ส่งผลกระทบต่อราคา : Neutral
ถือเป็นข่าวเตือนภัยด้านความปลอดภัยระดับผู้ใช้งาน ยังไม่มีรายงานความเสียหายจริง และเครื่องมือดังกล่าวยังไม่ได้รับการยืนยันว่าใช้งานได้ ผลต่อราคาคริปโทโดยรวมจึงใกล้เคียงศูนย์
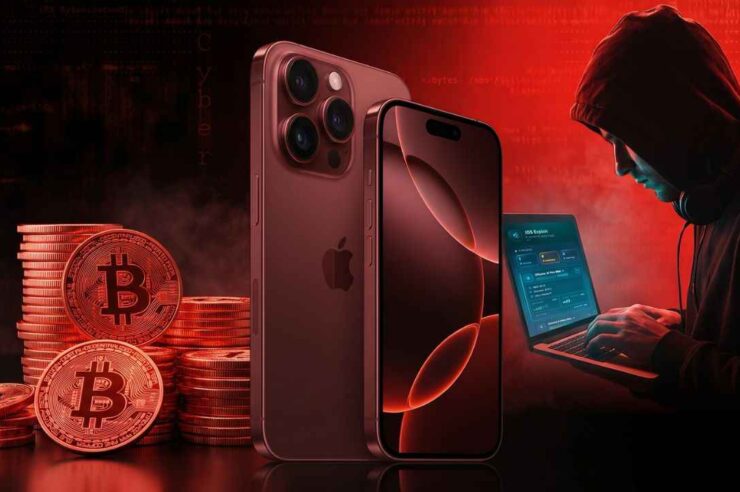
เมื่อวันที่ 15 พฤศจิกายนที่ผ่านมา 23pds ประธานเจ้าหน้าที่ฝ่ายความมั่นคงปลอดภัยสารสนเทศ (CISO) ของ SlowMist บริษัทผู้เชี่ยวชาญด้านความปลอดภัยบล็อกเชน ได้ออกมาโพสต์เตือนภัยผ่านแพลตฟอร์มโซเชียลมีเดีย X หลังตรวจพบการประกาศขายซอฟต์แวร์เครื่องมือโจมตีบนเว็บบอร์ดใต้ดิน ซึ่งอ้างว่า สามารถควบคุมเครื่อง iPhone จากระยะไกล และมีฟีเจอร์เจาะดึงข้อมูลที่เข้ารหัสไว้ จากกระเป๋าเงินคริปโทเคอเรนซีได้
โดยผู้ขายอ้างว่า มัลแวร์ดังกล่าวสามารถแทรกซึมเข้าสู่เครื่องเหยื่อ ผ่านลิงก์ฟิชชิ่ง เพื่อขโมยรหัสผ่านในระบบ Keychain, ประวัติการแชท รวมถึงแอบสอดแนมผ่านกล้องและไมโครโฟนได้ ซึ่งครอบคลุมระบบปฏิบัติการ ตั้งแต่ iOS 13 ไปจนถึง iOS 27.2
อย่างไรก็ตาม 23pds ได้ตั้งข้อสังเกตว่า คำกล่าวอ้างที่ระบุว่า เครื่องมือดังกล่าวรองรับได้ถึงเวอร์ชัน 27.2 นั้น อาจไม่สามารถใช้งานได้จริง หรือยังขาดความเสถียร
พร้อมคาดการณ์ว่า ซอฟต์แวร์นี้น่าจะเป็นเวอร์ชันที่ถูกนำมาดัดแปลงต่อยอดมาจากชุดเครื่องมือโจมตี “DarkSword” ซึ่งเคยหลุดออกมา เมื่อเดือนมีนาคมที่ผ่านมา โดยในปัจจุบันยังไม่มีหน่วยงานอิสระใดออกมายืนยันถึงประสิทธิภาพการทำงานที่แท้จริงของเครื่องมือชุดนี้
ย้อนรอยมัลแวร์ DarkSword และการดัดแปลงที่พยายามเจาะ iOS รุ่นใหม่
เดิมทีชุดเครื่องมือเจาะระบบ DarkSword ถูกออกแบบมา เพื่อโจมตี iPhone ที่ใช้ระบบปฏิบัติการ iOS 18.4 ถึง 18.7 โดยอาศัยช่องโหว่ความปลอดภัย 6 จุดร่วมกันในการขโมยข้อมูลออกจากตัวเครื่อง
แต่หลังจากที่ทีมข่าวกรองภัยคุกคามของ Google (GTIG) และหน่วยงานอื่นๆ ได้เปิดเผยข้อมูลนี้สู่สาธารณะ เมื่อเดือนมีนาคม โค้ดของมัลแวร์ดังกล่าวก็เกิดรั่วไหลและถูกนำไปดัดแปลงเป็นสายพันธุ์ใหม่ๆ อย่างต่อเนื่อง
ตัวอย่างล่าสุดคือ ในเดือนตุลาคม บริษัทความปลอดภัยมือถือ iVerify ได้ตรวจพบมัลแวร์กลายพันธุ์ชื่อ “P7 DarkSword” ที่ถูกพัฒนาให้พุ่งเป้าขโมยข้อมูลจากระบบ Keychain และกระเป๋าคริปโทเคอร์เรนซีโดยเฉพาะ
อย่างไรก็ตาม แม้ในเดือนกันยายนจะพบความพยายามในการดัดแปลงมัลแวร์ให้เจาะระบบปฏิบัติการรุ่นใหม่อย่าง iOS 26.x อยู่หลายครั้ง แต่จนถึงขณะนี้ก็ยังไม่พบว่า มีเวอร์ชันใดที่สามารถเจาะระบบได้สำเร็จ
Apple อุดช่องโหว่ทั้งหมดแล้ว แนะผู้ใช้อัปเดตเป็น iOS 27.2.1 และเปิด Lockdown Mode
สำหรับแนวทางการป้องกัน Apple ได้อุดช่องโหว่ทั้งหมดที่มัลแวร์ DarkSword ใช้โจมตีเรียบร้อยแล้ว ตั้งแต่เวอร์ชัน iOS 26.3 รวมถึงได้ออกแพตช์แก้ไขใน iOS 18.7.7 สำหรับอุปกรณ์รุ่นเก่า ขณะที่ระบบปฏิบัติการเวอร์ชันล่าสุดที่เพิ่งปล่อยออกมา เมื่อวันที่ 9 พฤศจิกายน คือ iOS 27.2.1
นอกจากนี้ Apple ยังยืนยันว่า อุปกรณ์ที่เปิดใช้งานฟีเจอร์โหมดล็อกดาวน์ ซึ่งถูกออกแบบมาเพื่อรับมือกับการโจมตีทางไซเบอร์ขั้นสูงโดยเฉพาะ สามารถป้องกันการถูกเจาะระบบจาก DarkSword ได้อย่างมีประสิทธิภาพ
สุดท้าย 23pds ได้แนะนำให้ผู้ใช้งานคริปโทเคอร์เรนซีบน iPhone หมั่นอัปเดตซอฟต์แวร์ให้เป็นเวอร์ชันล่าสุดอยู่เสมอ ควบคู่ไปกับการเพิ่มความระมัดระวังในการคลิกลิงก์แปลกปลอมอย่างเคร่งครัด
ที่มา : coinpost
มุมมองผู้เขียน : สำหรับผู้ใช้ทั่วไป วิธีป้องกันที่ได้ผลที่สุด ยังเป็นเรื่องพื้นฐานคือ อัปเดตระบบให้ทันสมัย ไม่กดลิงก์มั่ว ส่วนใครที่ถือสินทรัพย์จำนวนมาก การเปิดใช้งานโหมด Lockdown Mode ก็ถือเป็นทางเลือกที่น่าพิจารณา