



สรุปข่าว
- COLDCARD ผู้ผลิตกระเป๋าเงินฮาร์ดแวร์ ระบุว่ามีลิงก์ฟิชชิงถูกโพสต์ออกมาจากบัญชี X ทางการของบริษัท
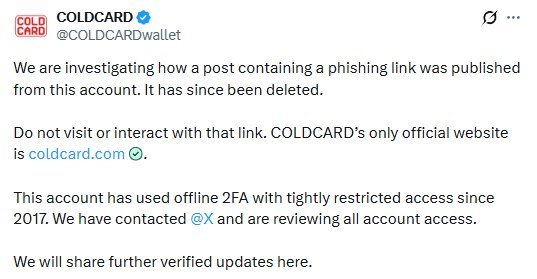
- บัญชีดังกล่าวใช้ 2FA แบบออฟไลน์และจำกัดผู้เข้าถึงอย่างเข้มงวดมาตั้งแต่ปี 2017
- ผู้ใช้ควรระวังลิงก์ที่โพสต์จากบัญชีนี้ และตรวจสอบประกาศอย่างเป็นทางการก่อนคลิกหรือเชื่อมต่อกระเป๋าเงิน
แนวโน้มผลกระทบต่อราคา: Neutral
ข่าวนี้เป็นเหตุด้านความปลอดภัยของผู้ให้บริการกระเป๋าเงิน ยังไม่มีรายงานว่ามีเงินสูญหายหรือกระทบกลไกของ Bitcoin โดยตรง จึงไม่น่าส่งผลต่อราคามากนัก แต่อาจทำให้ผู้ใช้ระมัดระวังมากขึ้นกับลิงก์ที่เผยแพร่ผ่านโซเชียลมีเดีย
เมื่อวันที่ 11 ต.ค. ตามรายงานจาก Cointelegraph COLDCARD ผู้ผลิตกระเป๋าเงินฮาร์ดแวร์ระบุว่า มีลิงก์ฟิชชิงถูกโพสต์ออกมาจากบัญชี X ทางการของบริษัท ทั้งที่บัญชีนี้ใช้การยืนยันตัวตนสองขั้นตอน (2FA) แบบออฟไลน์ และจำกัดสิทธิ์การเข้าถึงอย่างเข้มงวดมาตั้งแต่ปี 2017 เหตุการณ์นี้ถือเป็นเรื่องที่น่าจับตา เพราะ COLDCARD เป็นแบรนด์ที่ผู้ถือ Bitcoin สายเก็บเองให้ความไว้วางใจเรื่องความปลอดภัย
ทำไมเหตุการณ์นี้น่าสนใจ
ปกติบัญชีที่ใช้ 2FA แบบออฟไลน์และจำกัดผู้เข้าถึงถือว่ามีมาตรการป้องกันสูงกว่าบัญชีทั่วไป การที่ยังมีลิงก์ฟิชชิงหลุดออกมาจากบัญชีนี้ได้ จึงสะท้อนว่าแม้มีมาตรการป้องกันหลายชั้น ช่องทางโซเชียลมีเดียของบริษัทก็ยังเป็นเป้าหมายที่น่าสนใจของผู้ไม่หวังดี
ข้อมูลจากแหล่งข่าวตอนนี้ยังไม่ระบุว่าบัญชีถูกเข้าถึงด้วยวิธีใด และยังไม่มีรายงานความเสียหายจากผู้ใช้ที่คลิกลิงก์ดังกล่าว ต้องรอการชี้แจงเพิ่มเติมจากทีม COLDCARD
ผู้ใช้ควรระวังอะไร
ลิงก์ฟิชชิงที่แฝงตัวมากับบัญชีทางการของแบรนด์กระเป๋าเงินมักหลอกให้ผู้ใช้กรอก seed phrase หรือเชื่อมต่อกระเป๋าเงินกับเว็บไซต์ปลอม ผู้ใช้ควรหลีกเลี่ยงการคลิกลิงก์จากโพสต์ที่ไม่คาดคิด โดยเฉพาะลิงก์ที่ชวนให้อัปเดตเฟิร์มแวร์ รับสิทธิพิเศษ หรือกรอกข้อมูลกู้คืนกระเป๋า และควรเข้าเว็บไซต์ทางการด้วยการพิมพ์ที่อยู่เองหรือใช้บุ๊กมาร์กที่บันทึกไว้
ก่อนหน้านี้ Siam Blockchain ได้รายงานเรื่องความเสี่ยงด้านอุปกรณ์เก็บคริปโตไว้เช่นกัน ดูได้ที่ CZ เตือนผู้ใช้ Ledger ระวังเครื่องปลอม หลังมีการโจมตีผ่าน Supply Chain Attack ในเอเชียตะวันออกเฉียงใต้ ซึ่งแสดงให้เห็นว่าภัยคุกคามต่อผู้ถือคริปโตแบบเก็บเองกำลังมาจากหลายช่องทาง
ส่วนตัวผู้เขียนมองว่าเรื่องนี้เป็นบทเรียนที่ดีว่า ต่อให้บริษัทป้องกันเข้มแค่ไหน บัญชีโซเชียลก็ยังเป็นจุดอ่อนได้ ผู้ใช้เองจึงไม่ควรเชื่อลิงก์จากบัญชีทางการแบบอัตโนมัติ แม้จะเป็นแบรนด์ที่ไว้ใจมานานก็ตาม สิ่งที่ควรจับตาต่อคือคำชี้แจงของ COLDCARD ว่าเกิดขึ้นได้อย่างไร และมีผู้ใช้ได้รับความเสียหายหรือไม่ ระหว่างนี้ถ้าเจอลิงก์แปลก ๆ ให้ข้ามไปก่อนจะปลอดภัยกว่า
ที่มา: @Cointelegraph
ภาพจาก AI