



สรุปข่าว
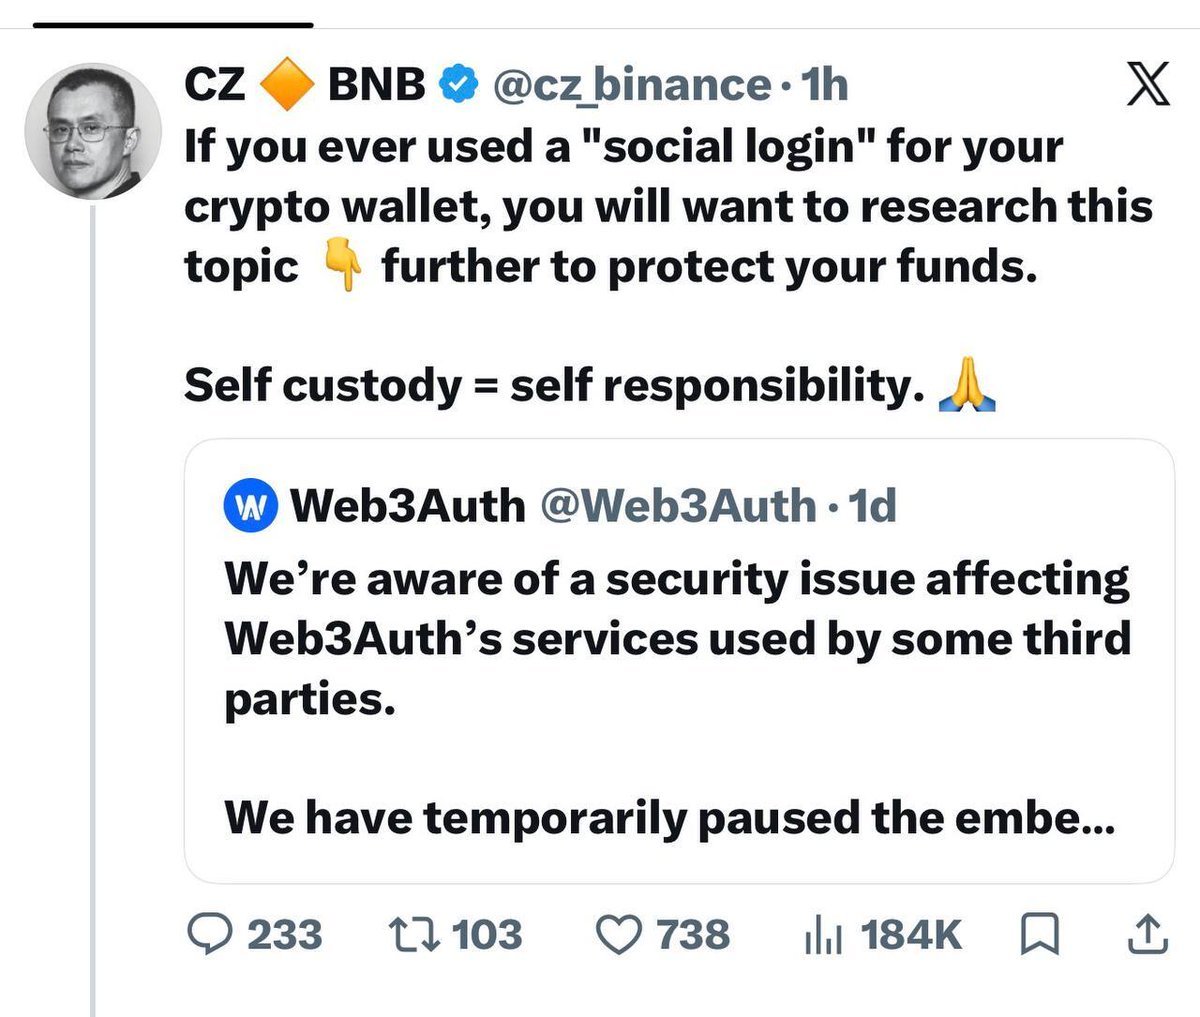
- CZ ผู้ก่อตั้ง Binance เตือนผู้ใช้กระเป๋าคริปโตที่เคยใช้ “โซเชียลล็อกอิน” ให้ศึกษาปัญหาด้านความปลอดภัยของ Web3Auth เพื่อปกป้องเงินของตัวเอง
- Web3Auth ระบุว่าพบปัญหาด้านความปลอดภัยที่กระทบบริการซึ่งบางบริษัทภายนอกนำไปใช้ และหยุดบริการกระเป๋าแบบฝังไว้ชั่วคราวตั้งแต่วันที่ 6 พ.ย.
- ผู้ที่ใช้กระเป๋าแบบ Seed Phrase หรืออุปกรณ์ฮาร์ดแวร์ ไม่ได้รับผลกระทบ ส่วน Trust Wallet และ MetaMask ยืนยันว่าผู้ใช้ปลอดภัย
แนวโน้มผลกระทบต่อราคา: Neutral
ช่องโหว่นี้กระทบเฉพาะกระเป๋าที่สร้างผ่านโซเชียลล็อกอินของ Web3Auth ซึ่งเป็นกลุ่มจำกัด และกระเป๋ายอดนิยมอย่าง MetaMask กับ Trust Wallet ยืนยันว่าไม่ถูกกระทบ ผลต่อราคาคริปโตโดยรวมจึงน่าจะจำกัด แต่เรื่องนี้อาจกระทบความเชื่อมั่นต่อกระเป๋าแบบ Embedded Wallet ในระยะสั้น
เมื่อเวลา 08:37 น. ตามเวลาไทย (01:37 UTC) วันที่ 9 พ.ย. Changpeng Zhao หรือ CZ ผู้ก่อตั้ง Binance ออกมาเตือนผู้ใช้กระเป๋าคริปโตว่า หากเคยใช้ “โซเชียลล็อกอิน” เพื่อเข้ากระเป๋า ควรศึกษาเรื่องนี้เพิ่มเติมเพื่อปกป้องเงินของตัวเอง พร้อมย้ำว่าการเก็บเงินด้วยตัวเองคือความรับผิดชอบของตัวเอง ตามรายงานจาก Cointelegraph คำเตือนนี้อ้างถึงประกาศของ Web3Auth ที่ระบุว่าพบปัญหาด้านความปลอดภัยของบริการซึ่งบางบริษัทภายนอกนำไปใช้ และได้หยุดบริการกระเป๋าแบบฝังไว้ชั่วคราว
ช่องโหว่เกิดที่ Web3Auth ไม่ใช่ตัวกระเป๋า
ข้อมูลที่ตรวจสอบได้ระบุว่า Web3Auth พบช่องโหว่ร้ายแรงในโครงสร้างพื้นฐานของตัวเองเมื่อเวลาประมาณ 21:13 UTC วันที่ 6 พ.ย. จึงหยุดบริการกระเป๋าแบบฝังไว้ชั่วคราวและเริ่มตรวจสอบภายใน หลังจากนั้นเริ่มมีธุรกรรมที่ไม่ได้รับอนุญาตปรากฏในบัญชี Keplr Wallet ที่สร้างด้วยการล็อกอินผ่าน Google และ Apple ซึ่งใช้ระบบของ Web3Auth
Keplr ปิดการล็อกอินผ่าน Google และ Apple เมื่อเวลา 16:00 น. วันที่ 7 พ.ย. และแจ้งผู้ใช้ที่ได้รับผลกระทบให้หยุดฝากเงินเข้าบัญชีที่เสี่ยง Josh Lee ผู้ร่วมก่อตั้ง Chainapsis บริษัทผู้พัฒนา Keplr ระบุว่าบัญชีโซเชียลล็อกอินของ Keplr ราว 20% อาจได้รับผลกระทบ และช่องโหว่อยู่ในโครงสร้างของ Web3Auth ไม่ใช่โค้ดหลักของ Keplr ส่วนบัญชีที่ปกป้องด้วย Seed Phrase หรืออุปกรณ์ฮาร์ดแวร์ยืนยันว่าปลอดภัย
ตัวเลข $6 ล้าน ไม่ได้แปลว่าถูกขโมยทั้งหมด
Bitquery บริษัทวิเคราะห์ข้อมูลบล็อกเชนประเมินว่ามีเงินอย่างน้อย $6 ล้านเคลื่อนย้ายผ่านที่อยู่กระเป๋าของ Cosmos มากกว่า 44,000 แห่ง และที่อยู่ของ Injective ราว 7,600 แห่ง อย่างไรก็ตาม วันที่ 8 พ.ย. Web3Auth ชี้แจงว่าเงินที่ไหลออกจำนวนมากเป็นการโอนเพื่อกู้และปกป้องเงินผู้ใช้ ซึ่งทำร่วมกับ Keplr ไม่ใช่การขโมยโดยผู้โจมตี
Web3Auth ได้เผยแพร่รายชื่อที่อยู่กระเป๋ากู้คืนที่ตรวจสอบแล้วครอบคลุมหลายเชน เช่น Cosmos Hub, Osmosis, Celestia, Injective, dYdX และเชน EVM อีก 8 เชน ขณะที่ CEO ของ Trust Wallet และตัวแทนของ Consensys ยืนยันว่าผู้ใช้ Trust Wallet และ MetaMask ไม่ได้รับผลกระทบจากเหตุการณ์นี้
โซเชียลล็อกอินทำงานอย่างไร และต้องระวังอะไร
Web3Auth ใช้วิธีแตก Private Key ออกเป็นหลายส่วน แทนการให้ผู้ใช้จด Seed Phrase ส่วนหนึ่งผูกกับบัญชีโซเชียลอย่าง Google หรือ Apple อีกส่วนอยู่ในอุปกรณ์ของผู้ใช้ และที่เหลืออยู่ในเครือข่ายโหนดของ Web3Auth ช่องโหว่ครั้งนี้เกี่ยวข้องกับโครงสร้างพื้นฐานที่ใช้สร้างและจัดการกุญแจ ทำให้เกิดการเซ็นธุรกรรมโดยไม่ได้รับอนุญาตในบัญชีโซเชียลล็อกอินบางส่วน
ทั้ง Keplr และ Web3Auth เตือนผู้ใช้ว่าอย่าเชื่อข้อความส่วนตัวที่อ้างว่าช่วยกู้เงินคืน เพราะเหตุการณ์แบบนี้มักมีมิจฉาชีพปลอมเป็นฝ่ายสนับสนุนบน X และ Telegram ผู้ที่ใช้งานบัญชีที่เกี่ยวข้องควรรอประกาศอย่างเป็นทางการจากผู้พัฒนาเท่านั้น
ก่อนหน้านี้ Siam Blockchain ได้รายงานแนวทางป้องกันหลังเหตุแฮกกระดานใหญ่ไว้ใน เปิด 5 วิธีเก็บคริปโทฯ ให้ปลอดภัยหลังเหตุแฮกกระดานใหญ่ ตั้งแต่ Coldwallet ถึงการกระจายกระดาน ซึ่งยังใช้ได้กับกรณีนี้
ส่วนตัวผู้เขียนมองว่าข่าวนี้เป็นบทเรียนเรื่องความสะดวกกับความปลอดภัยที่ต้องแลกกัน โซเชียลล็อกอินทำให้คนใหม่เข้าวงการได้ง่ายเพราะไม่ต้องจด Seed Phrase แต่ก็แปลว่าเรากำลังฝากความเสี่ยงไว้กับโครงสร้างของบริษัทกลางอีกชั้นหนึ่ง ใครที่เคยสร้างกระเป๋าด้วยวิธีนี้ ควรเช็กประกาศล่าสุดจากผู้พัฒนากระเป๋าที่ตัวเองใช้ และระวังข้อความที่อ้างว่าช่วยกู้เงินให้ดี ส่วนเรื่องความรุนแรงจริงของเหตุการณ์ ยังต้องรอดูตัวเลขความเสียหายที่ยืนยันแล้ว เพราะตัวเลข $6 ล้านที่เป็นข่าวมีทั้งเงินที่ถูกกู้คืนปนอยู่ด้วย
ที่มา: Cointelegraph