


สรุปข่าว
- Adam Back ผู้ร่วมก่อตั้ง Blockstream บอกว่าทางแก้ความเสี่ยงในการเก็บรักษา Bitcoin คือ “เก็บแบบ Cold Storage ไปเลย” โดยยกกรณี Binance ถูกแฮก $6.3 พันล้านเป็นตัวอย่างหลัก
- Blockstream เปิดตัวระบบเก็บรักษาสินทรัพย์แบบออฟไลน์ที่พัฒนาร่วมกับ Thales บริษัทด้านความมั่นคงไซเบอร์สัญชาติฝรั่งเศส ลูกค้าเป้าหมายคือสถาบันการเงิน
- เหตุแฮก Binance เกิดขึ้นเมื่อ 29 ต.ค. 2569 ไม่ใช่เหตุการณ์ใหม่ ต้องจับตาว่าสถาบันการเงินและหน่วยงานกำกับจะผลักดันให้เก็บสินทรัพย์แบบออฟไลน์มากขึ้นหรือไม่
แนวโน้มผลกระทบต่อราคา: Neutral
ข่าวนี้เป็นความเห็นและการเปิดตัวผลิตภัณฑ์สำหรับสถาบัน ไม่ได้เป็นปัจจัยที่กระทบราคา Bitcoin โดยตรง เพียงตอกย้ำเรื่องความปลอดภัยในการเก็บรักษาสินทรัพย์ ซึ่งเป็นประเด็นที่ตลาดให้ความสนใจต่อเนื่องหลังเหตุแฮกครั้งใหญ่
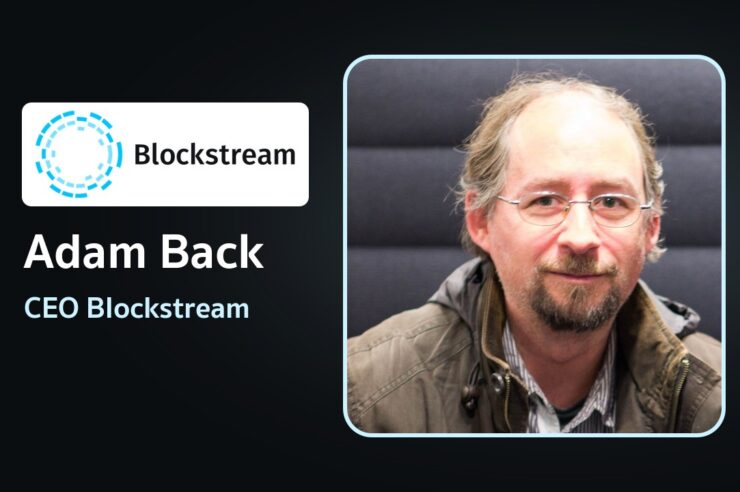
เมื่อวันที่ 14 พ.ย. 2569 ตามรายงานจาก Cointelegraph Adam Back ผู้ร่วมก่อตั้งและ CEO ของ Blockstream กล่าวว่าวิธีแก้ปัญหาการเก็บรักษา Bitcoin คือ “just cold-store it” หรือก็คือเก็บไว้แบบ Cold Storage ซึ่งเป็นการเก็บสินทรัพย์แบบออฟไลน์ ในจังหวะเดียวกับที่ Blockstream เปิดตัวระบบเก็บรักษาสินทรัพย์แบบออฟไลน์ที่พัฒนาร่วมกับ Thales โดย Back ยกกรณี Binance ถูกแฮกมูลค่า $6.3 พันล้านเป็นตัวอย่างหลักในการอธิบายความเสี่ยง
ระบบเก็บรักษาของ Blockstream และ Thales ต่างจากเดิมอย่างไร
ระบบใหม่นี้ออกแบบสำหรับสถาบันการเงิน เช่น ผู้ให้บริการเก็บรักษาสินทรัพย์ นายหน้า และธนาคาร โดยกระบวนการเซ็นธุรกรรมทั้งหมดทำงานอยู่ภายในอุปกรณ์ Hardware Security Module (HSM) ของ Thales ร่วมกับสถาปัตยกรรม Secure-MPC ของ Blockstream ซึ่งเป็นเทคนิคที่แบ่งการเซ็นธุรกรรมออกเป็นหลายส่วนเพื่อไม่ให้มีจุดอ่อนเพียงจุดเดียว
Back มองว่าระบบเก็บรักษาแบบเดิมของสถาบันพึ่งพาโปรโตคอล MPC ที่ต้องมีการสื่อสารผ่านเครือข่ายตลอดเวลา ทำให้ป้องกันการบุกรุกได้ยาก เขาเห็นว่าการเก็บแบบออฟไลน์จริง ๆ คือการป้องกันที่ชัดเจนที่สุดจากการที่ข้อมูลยืนยันตัวตนถูกขโมย และจากการโจมตีทางไซเบอร์ที่ใช้ AI ช่วย
ทำไม Back ยกเหตุแฮก Binance มาเป็นตัวอย่าง
เหตุแฮก Binance เกิดขึ้นเมื่อ 29 ต.ค. 2569 โดยผู้โจมตีดูดเงินออกไปราว $6.34 พันล้านผ่าน 10 เครือข่ายบล็อกเชนในเวลาประมาณ 20 นาที ข้อมูลที่ Binance เปิดเผยหลังเหตุการณ์ระบุว่าการบุกรุกเริ่มต้นจากการหลอกด้วยการสัมภาษณ์งานปลอม จากนั้นผู้โจมตีเคลื่อนตัวภายในระบบจนได้ข้อมูลยืนยันตัวตนสำหรับการติดตั้งคอนเทนเนอร์ และสั่งงานบริการเซ็นธุรกรรมของกระเป๋าเงินภายในได้
จุดสำคัญคือ Private Key ไม่ได้รั่วไหลหรือถูกดึงออกไป ผู้โจมตีแย่งควบคุมบริการออนไลน์ที่มีสิทธิ์สร้างลายเซ็นที่ถูกต้องแทน ซึ่งตรงกับข้อโต้แย้งของ Back ที่ว่าแม้กุญแจจะถูกป้องกันอย่างดีในทางทฤษฎี ระบบเซ็นธุรกรรมที่เชื่อมต่ออินเทอร์เน็ตก็ยังถูกสั่งให้เซ็นธุรกรรมปลอมได้
เหตุแฮกนี้ไม่ใช่เรื่องใหม่
ทวีตของ Cointelegraph อาจทำให้บางคนเข้าใจว่า Binance เพิ่งถูกแฮก แต่ความจริงเหตุการณ์เกิดขึ้นมาแล้วกว่า 2 สัปดาห์ ทั้ง FBI, TRM Labs และ Chainalysis ระบุว่าเป็นฝีมือของกลุ่มแฮกเกอร์ TraderTraitor ที่มีรัฐบาลเกาหลีเหนือหนุนหลัง ส่วนผู้ออก Stablecoin อย่าง Tether และ Circle อายัดเงินบนเครือข่ายได้ราว $2.7-3.0 พันล้าน และ Binance ใช้เงินสำรองของบริษัทกับกองทุน SAFU ชดเชยความเสียหายให้ผู้ใช้
ก่อนหน้านี้ Siam Blockchain ได้รายงานว่า Binance เปิดถอนเงินเพิ่มอีก 87 เครือข่าย ตั้งเป้าเปิดครบภายในสัปดาห์หน้า และ DOJ ยึดเงินแฮก Binance ได้ $1.2 พันล้าน หลังเหตุการณ์ หน่วยงานกำกับในต่างประเทศ เช่น คณะกรรมการบริการทางการเงินของเกาหลีใต้ ก็เริ่มทบทวนและเรียกร้องให้กระดานเทรดเพิ่มสัดส่วนสินทรัพย์ที่เก็บแบบออฟไลน์
ส่วนตัวผู้เขียนมองว่าข้อโต้แย้งของ Back มีน้ำหนัก เพราะเหตุ Binance แสดงให้เห็นว่าปัญหาไม่ได้อยู่ที่ตัวกุญแจอย่างเดียว แต่อยู่ที่ระบบที่ใช้เซ็นธุรกรรมต่อเนื่องและเชื่อมกับเครือข่ายภายใน อย่างไรก็ตาม ต้องไม่ลืมว่า Back เป็น CEO ของบริษัทที่ขายผลิตภัณฑ์ลักษณะนี้ ความเห็นของเขาจึงเป็นมุมของผู้ขายด้วย ผู้อ่านควรดูต่อว่าสถาบันการเงินรายใหญ่จะหันมาใช้ระบบแบบนี้จริงหรือไม่ และหน่วยงานกำกับจะออกกฎเรื่องสัดส่วน Cold Storage ชัดเจนแค่ไหน สำหรับคนทั่วไป การเก็บ Bitcoin ด้วยกระเป๋าฮาร์ดแวร์ที่ไม่ต่อเน็ตตลอดเวลายังเป็นหลักการเดียวกัน
ที่มา: @Cointelegraph
เครดิตภาพจาก Wikimedia Commons