



สรุปข่าว
- แอปพลิเคชัน Fomopeek บน iOS ถูกตรวจพบว่าแอบแฝงมัลแวร์เจาะระบบเพื่ออ่าน Keychain และแอปอื่นๆ จนขโมยคริปโตไปได้กว่า 19 ล้านบาท
- นักวิจัยพบโมดูลอันตรายที่ใช้เจาะช่องโหว่ระดับเคอร์เนล 8 รูปแบบ พร้อมรับคำสั่งทางไกล โดยเส้นทางการเงินถูกโอนกระจัดกระจายหลายแห่ง
- ผู้เชี่ยวชาญแนะนำให้ผู้ที่เคยโหลดแอปรีบอัปเดต iOS และย้ายสินทรัพย์ไปยังกระเป๋าใหม่ทันที
แนวโน้มผลกระทบ: Bearish
แอป Fomopeek บน Apple App Store ถูกตรวจพบว่ามีมัลแวร์แอปแฝงที่สามารถเจาะทะลุระบบความปลอดภัย sandbox ของ iOS เพื่อเข้าถึงข้อมูลแอปอื่นๆ จนสามารถขโมยสินทรัพย์คริปโตของผู้ใช้ไปได้กว่า $580,000 USDT แม้ผู้ใช้ไม่ได้กรอกข้อมูลสำคัญลงในแอปโดยตรง ทำให้หลายฝ่ายต้องเร่งออกเตือนให้ผู้ใช้งานอัปเดตระบบปฏิบัติการและย้ายสินทรัพย์ไปยังกระเป๋าเงินใหม่บนเครื่องที่ปลอดภัย
นักลงทุนคริปโตที่ใช้ระบบปฏิบัติการ iOS โดยเฉพาะอย่างยิ่งบน iPhone ต้องประสบกับเรื่องปวดหัวอีกครั้ง หลังมีรายงานใหม่เผยออกมาว่าได้มีการตรวจพบแอปพลิเคชันตัวหนึ่งบน Apple App Store ที่ดูดเงินออกไปแล้วกว่า 19 ล้านบาท
SlowMist บริษัทด้านความปลอดภัยบนบล็อกเชน ได้เข้าตรวจสอบแอปพลิเคชันที่มีชื่อว่า fomopeek หลังจากที่พบรายงานว่ามีสินทรัพย์ที่เชื่อมโยงกับ Private Keys ซึ่งถูกเผยออกมาได้ถูกขโมยออกไปราว $580,000 USDT
เดิมทีแอปพลิเคชัน Fomopeek เวอร์ชันแรกอาจดูเป็นแอปที่ใช้ส่องรายการโอนคริปโตทั่วไป บนบล็อกเชน Ethereum, Solana และ Tron แต่แล้วในเวอร์ชัน 1.1 และ 1.2 กลับพบมัลแวร์แอบแฝงที่สามารถโจมตีทะลุ sandbox ของ iOS เพื่ออ่าน Keychain และข้อมูลแอปอื่นได้ ก่อนที่มัลแวร์ดังกล่าวจะถูกลบออกไปในเวอร์ชัน 1.3 เมื่อวันที่ 17 ก.ย.
กล่าวคือ แม้ว่าผู้ใช้จะไม่ได้มีการกรอกข้อมูลสำคัญลงไปในแอปดังกล่าว แต่ถ้าหากติดตั้งเอาไว้ตัวของแอปนี้ก็จะสามารถดึงข้อมูลออกมาจากแอปอื่นๆ ได้ ส่งผลทำให้ข้อมูล และสินทรัพย์ของนักลงทุนไม่ปลอดภัยหากมัลแวร์ตัวนี้หลุดรอดเข้าไปเจาะระบบได้
ทาง OKX ร่วมกับ SlowMist ยังได้มีการเปิดเผยอีกว่า โมดูลแอบแฝงที่พวกเขาค้นพบสองตัว ตัวหนึ่งทำหน้าที่ติดต่อสื่อสารกับโครงสร้างพื้นฐานการสั่งการและควบคุมจากภายนอก ในขณะที่อีกตัวหนึ่งบรรจุชุดเครื่องมือเจาะช่องโหว่ระดับเคอร์เนล พร้อมวิธีการโจมตี 8 รูปแบบ ซึ่งสามารถปรับเปลี่ยนให้สอดคล้องกับรุ่น iPhone และเวอร์ชันของระบบปฏิบัติการของเหยื่อ
นอกจากนี้ นักวิจัยยังพบว่า ตัวเฟรมเวิร์กดังกล่าวยังสามารถรับคำสั่งจากเซิร์ฟเวอร์ระยะไกลได้ ซึ่งรวมถึงการตั้งค่าที่ใช้กำหนดว่าจะเปิดใช้งานการเจาะช่องโหว่หรือไม่ ตลอดจนการกำหนดความถี่ในการสั่งให้ระบบรันการทำงาน
19 ล้านบาทที่หายไป
ด้านบริษัทวิเคราะห์ Salus ยืนยันว่า พวกเขาได้ตรวจพบกระเป๋าของผู้โจมตีซึ่งสามารถขโมยเงินออกไปได้แล้วประมาณ 579,900 USDT โดยการแกะรอยเส้นทางการโอนเงินพบว่า กว่า 401,028 USDT ถูกโอนผ่านแอดเดรสตัวกลาง 3 แห่งไปยังFixedFloat ขณะที่อีก 20,000 USDT ถูกโอนผ่าน 2 ธุรกรรมด้วยที่อยู่รับฝากก่อนจะถูกนำมารวมไว้ใน Hot Wallet ของ KuCoin
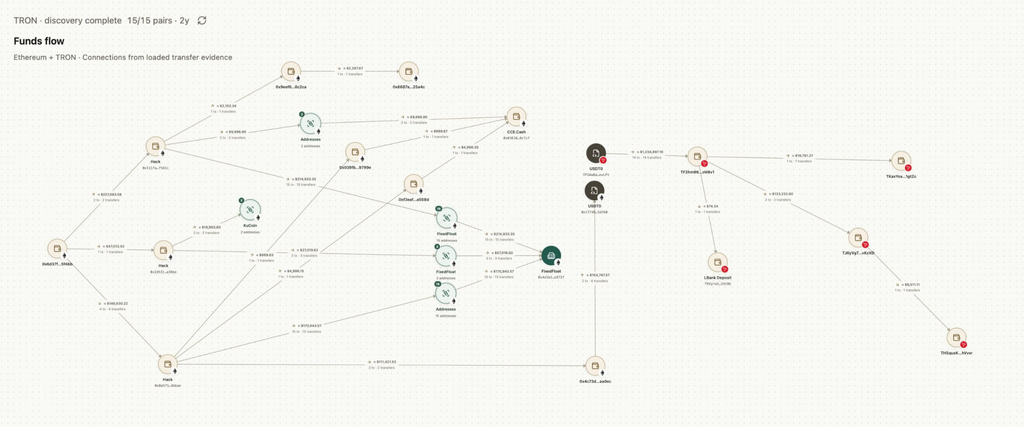
ส่วนอีก 111,458 USDT ได้ถูกโอนผ่านแอดเดรสที่ Salus ระบุว่ามีความเชื่อมโยงกับแพลตฟอร์มคนกลาง ในขณะที่เงินอีก 10,000 USDT ถูกส่งผ่านบริการมิกเซอร์ของ CCE ก่อนจะไปถึงแอดเดรสที่เกี่ยวข้องกับบริการ Escrow
Salus ระบุว่า กลุ่มผู้อยู่เบื้องหลังเหตุการณ์ FomoPeek เคยมีส่วนเกี่ยวข้องกับเหตุการณ์ขโมย Private key อีกคดีหนึ่งเมื่อเดือนมิถุนายนที่ผ่านมา ซึ่งขณะนี้ทีมสืบสวนยังคงอยู่ในระหว่างการตรวจสอบว่ามีการใช้เทคนิคเดียวกันกับการโจมตีในครั้งนั้นหรือไม่
สำหรับนักลงทุนที่เคยเผลอดาวน์โหลดหรืออัปเดตแอปพลิเคชันอันตรายดังกล่าว แม้จะรู้ตัวและลบแอปทิ้งไปแล้ว แต่ก็อย่าวางใจ เพราะมีความเป็นไปได้สูงที่ข้อมูลสำคัญอาจถูกคัดลอกและส่งออกไปยังเซิร์ฟเวอร์ของมิจฉาชีพเรียบร้อยแล้ว
เพื่อความปลอดภัยขั้นสูงสุด กระดานเทรดชั้นนำอย่าง Binance, OKX และ Bitget ต่างเห็นพ้องแนะนำให้นักลงทุนเร่งอัปเดตระบบปฏิบัติการ iOS เป็นเวอร์ชันล่าสุดทันที และที่สำคัญที่สุดคือ “การย้ายสินทรัพย์ทั้งหมดไปยัง Wallet ใหม่” โดยต้องทำธุรกรรมบนอุปกรณ์เครื่องอื่นที่ไม่เคยติดตั้งแอปพลิเคชันนี้มาก่อน
อย่างไรก็ตาม เหตุการณ์ที่แอปพลิเคชันเพียงตัวเดียวสามารถเจาะทะลวงระบบความปลอดภัยของ iPhone เพื่อล้วงข้อมูลจากแอปอื่นได้นั้น ได้สร้างแรงสั่นสะเทือนครั้งใหญ่และทำให้เกิดการตั้งคำถามถึงความเชื่อที่เคยมีมาในวงการ
โดยเฉพาะคำแนะนำระดับตำนานของ ZachXBT สุดยอดนักสืบบล็อกเชน ที่เคยฟันธงไว้ว่าไม่มีกระเป๋าฮาร์ดแวร์วอลเล็ตแบรนด์ไหน จะปลอดภัยเทียบเท่ากับการใช้ iPhone เปล่าๆ มาเก็บคริปโต แต่เหตุการณ์ล่าสุดนี้กลับตอกหน้าอย่างจัง และพิสูจน์ให้เห็นแล้วว่า ระบบปิดอย่าง iOS ก็ไม่ได้เป็นที่ปลอดภัยเสมอไปหากนักเทรดไม่รอบคอบมากพอ
ที่มา: Cryptoslate
มุมมองผู้เขียน : เหตุการณ์นี้สะท้อนว่าระบบความปลอดภัยของ iOS และกระบวนการคัดกรองแอปบน App Store เริ่มมีช่องโหว่ให้มัลแวร์เล็ดลอดเข้ามาได้ นักลงทุนจึงควรที่จะเพิ่มความระมัดระวังตัวโดยไม่ทำการโหลดแอปพลิเคชันใดก็ตามที่ตนไม่เชื่อมั่นว่ามีความน่าเชื่อถือปลอดภัย