



สรุปข่าว
- Check Point Research พบแฮกเกอร์สร้างแอปพลิเคชันคอมพิวเตอร์ปลอมที่แอบอ้างเป็น ChatGPT และ Claude พร้อมโปรโมตโมเดลลวงอย่าง GPT-5.6 Sol, GPT-6 Astra และ Claude Opus ผ่านคลังโค้ดปลอมบน GitHub และเว็บไซต์ GitHub.io
- ไฟล์ ZIP ที่เหยื่อดาวน์โหลด มีโปรแกรมของแท้ที่มีลายเซ็นดิจิทัลของ OpenAI และ Anthropic แต่แอบแนบไฟล์ DLL อันตราย แล้วใช้เทคนิค DLL Sideloading ดึงมัลแวร์ขุดเหรียญ XMRig ขึ้นมาทำงาน
- มัลแวร์จะหยุดขุดทันทีที่ผู้ใช้ขยับเมาส์ และกลับมาทำงานเมื่อเครื่องอยู่ในโหมดพัก นักวิจัยเตือนว่า YobaLoader ตัวนำส่งอาจถูกปรับไปปล่อยมัลแวร์ขโมยข้อมูล หรือดูดเงินจากกระเป๋าคริปโทฯ ได้ในอนาคต
แนวโน้มที่ส่งผลกระทบต่อราคา : Neutral
เหตุการณ์นี้ถือเป็นการแจ้งเตือนภัยคุกคามด้านความปลอดภัยทางไซเบอร์ที่ไม่ได้ส่งผลกระทบโดยตรงต่อปัจจัยพื้นฐานของตลาดคริปโทฯ แม้ Monero จะถูกใช้เป็นปลายทางในการขุดเหรียญแบบแอบแฝง แต่ก็ยังไม่พบสัญญาณการสร้างแรงซื้อหรือแรงขายที่มีนัยสำคัญต่อราคา
Check Point Research (CPR) บริษัทวิจัยด้านความปลอดภัยไซเบอร์ ได้ออกโรงเตือนภัยหลังตรวจพบว่า กลุ่มอาชญากรไซเบอร์กำลังเกาะกระแสความนิยมของ AI เพื่อแอบแพร่กระจายมัลแวร์ขุดเหรียญคริปโทฯ โดยสร้างแอปพลิเคชันสำหรับคอมพิวเตอร์แบบปลอมๆ ที่เลียนแบบโมเดลชื่อดังอย่าง ChatGPT และ Claude
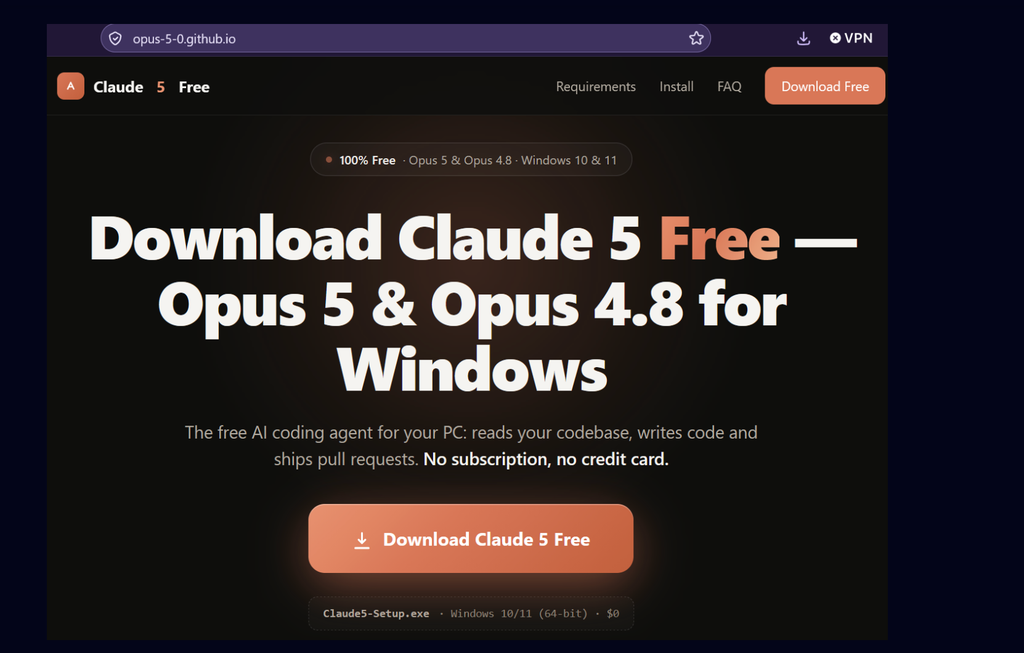
ซึ่งกลุ่มแฮกเกอร์ได้สร้างคลังเก็บโค้ดปลอมบน GitHub และทำเว็บไซต์ GitHub.io ขึ้นมาเฉพาะกิจ เพื่อโปรโมตชื่อโมเดลลวง ที่ตั้งให้ดูน่าสนใจ เช่น GPT-5.6 Sol, GPT-6 Astra และ Claude Opus หวังล่อให้เหยื่อหลงเชื่อกดดาวน์โหลดไฟล์อันตราย
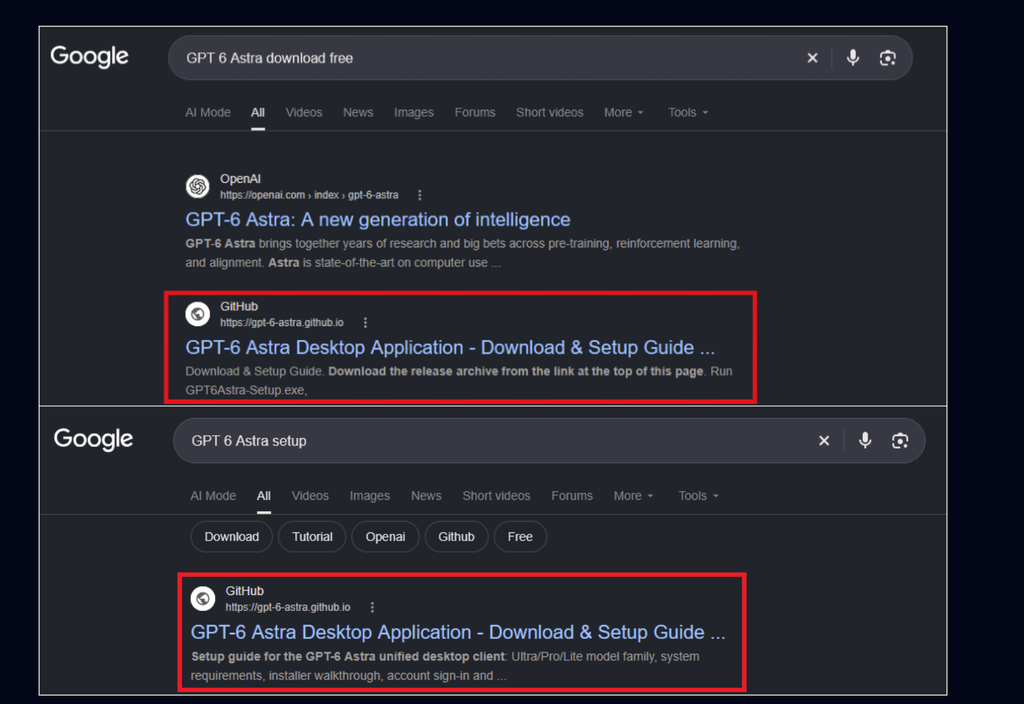
ยิ่งไปกว่านั้น ยังมีการใช้เทคนิคปั่นอันดับการค้นหา จากการทำ SEO เพื่อดันให้เว็บไซต์หลอกลวงเหล่านี้ ขึ้นไปติดอันดับต้นๆ บนหน้าผลการค้นหาของ Google อีกด้วย
เจาะกลไกการทำงาน อาศัยไฟล์ถูกลิขสิทธิ์บังหน้า แอบรันมัลแวร์ขุดเหรียญ XMRig
จุดที่น่ากังวลที่สุดของการโจมตีครั้งนี้คือ การที่แฮกเกอร์นำโปรแกรมของแท้ที่มีลายเซ็นดิจิทัลรับรองของทั้ง OpenAI และ Anthropic มาใช้เป็นเกราะบังหน้า โดยไฟล์ ZIP ที่หลอกให้เหยื่อดาวน์โหลดไป จะประกอบด้วยไฟล์โปรแกรม (.exe) ของจริง แต่แอบแนบไฟล์ระบบอันตราย (.DLL) แทรกซึมเข้าไปด้วย
เมื่อเหยื่อเปิดใช้งาน ระบบคอมพิวเตอร์จะถูกหลอกให้ดึงไฟล์มัลแวร์นั้นขึ้นมาทำงานอัตโนมัติ ผ่านเทคนิคที่เรียกว่า DLL Sideloading ทำให้ทั้งผู้ใช้และโปรแกรมแอนตีไวรัสตรวจจับความผิดปกติได้ยากมาก
ท้ายที่สุด มัลแวร์จะแอบติดตั้งโปรแกรมขุดเหรียญคริปโทฯ ยอดนิยมอย่าง XMRig เพื่อแอบสูบทรัพยากรเครื่อง ไปใช้ขุดเหรียญ Monero ส่งกลับไปให้แฮกเกอร์ โดยความแนบเนียนขั้นสุดคือ มัลแวร์ตัวนี้จะหยุดทำงานทันทีที่ตรวจพบว่า ผู้ใช้กำลังขยับเมาส์หรือใช้งานคอมพิวเตอร์อยู่ เพื่อไม่ให้เครื่องหน่วงหรือช้าลงจนผิดสังเกต และจะกลับมาแอบขุดเหรียญอีกครั้ง เมื่อเครื่องอยู่ในโหมดพักเท่านั้น
สารพัดเทคนิคหลบเลี่ยงการตรวจสอบ และคำเตือนความเสี่ยงในอนาคต
นักวิจัยของ CPR ระบุเพิ่มเติมว่า มัลแวร์ตัวนี้ถูกออกแบบมาอย่างแยบยล เพื่อหลบเลี่ยงการตรวจสอบของระบบรักษาความปลอดภัยในหลายระดับ เช่น การสั่งหยุดการทำงานตัวเอง ที่ค้างไว้นานผิดปกติ หากตรวจพบว่า ไม่ได้รันอยู่ภายใต้ไฟล์โปรแกรมที่กำหนด หรือแม้กระทั่งการแอบเช็กการตั้งค่าภาษาของแป้นพิมพ์บนเครื่องเป้าหมายก่อนเริ่มลงมือแพร่กระจาย
ทั้งนี้ แคมเปญหลอกลวงดังกล่าว เริ่มทยอยสร้างคลังโค้ดบน GitHub มาตั้งแต่เดือนกรกฎาคม 2026 และเริ่มตรวจพบไฟล์อันตรายที่ปล่อยให้ผู้ใช้งานดาวน์โหลดจริงในช่วงปลายเดือนสิงหาคมที่ผ่านมา
โดยทีมนักวิจัยเตือนว่า แม้เป้าหมายหลักในปัจจุบัน จะเน้นไปที่การแอบขุดเหรียญคริปโทฯ แต่ตัวโปรแกรมนำส่งอย่าง YobaLoader นั้นมีความยืดหยุ่นสูงมาก จนแฮกเกอร์สามารถเปลี่ยนไปใช้ปล่อยมัลแวร์ตัวอื่น ที่สร้างความเสียหายรุนแรงกว่าเดิมได้ในอนาคต เช่น มัลแวร์ดักขโมยข้อมูลส่วนบุคคล หรือโปรแกรมดูดเงินจากกระเป๋าคริปโทฯ
ที่มา : u.today
มุมมองผู้เขียน : วิธีป้องกันที่ได้ผลที่สุด คือดาวน์โหลดแอปจากเว็บไซต์ทางการของผู้พัฒนาเท่านั้น และไม่เชื่อผลการค้นหาแค่เพราะมันขึ้นอันดับต้นๆ โดยเฉพาะคนที่ถือคริปโทฯ อยู่ในเครื่อง เพราะหากตัวนำส่งถูกปรับไปปล่อยมัลแวร์ดูดกระเป๋า ความเสียหายจะหนักกว่าการโดนแอบขุดเหรียญหลายเท่า