



สรุปข่าว
- ภัยคุกคามคริปโทฯ ได้เริ่มเปลี่ยนไปจากการเจาะระบบทางเทคโนโลยี เป็นการใช้กำลัง ข่มขู่ หรือลักพาตัวเพื่อบีบให้เหยื่อส่งมอบ
- สถิติพบว่าการโจมตีลักษณะนี้เพิ่มขึ้นอย่างต่อเนื่อง โดยช่วงครึ่งแรกของปี 2026 เกิดขึ้นถึง 52 ครั้งทั่วโลก และยังไม่มีท่าทีที่จะลดลง
- นักลงทุนควรรับมือด้วยการลดการเปิดเผยตัวตนบนโลกออนไลน์ การใช้กระเป๋าเงินแบบ Multisig หรือกระเป๋าหลอก พร้อมการวางแผนความปลอดภัยให้คนใกล้ชิด
แนวโน้มผลกระทบ: Bearish
ภัยคุกคามทางคริปโทเคอร์เรนซีได้เปลี่ยนจากโลกดิจิทัลมาสู่โลกจริงมากขึ้นเพื่อบีบให้เหยื่อส่งมอบ private key ซึ่งสามารถข้ามพ้นมาตรการป้องกันทางเทคโนโลยีได้ทั้งหมด นักลงทุนจึงจำเป็นต้องปรับแผนความปลอดภัยใหม่ด้วยการลดการเปิดเผยตัวตน กระจายทรัพย์สินผ่าน Multisig หรือกระเป๋าหลอก ตลอดจนดูแลความปลอดภัยของคนในครอบครัวให้มากยิ่งขึ้น
หลายปีที่ผ่านมา วงการคริปโทฯ ต่างเชื่อกันว่าหลักการ “Not your keys, not your coins” คือ หลักการความปลอดภัยสูงสุด ตราบใดที่นักลงทุนเก็บ private key ไว้ใน cold wallet สินทรัพย์ก็จะปลอดภัยจากแฮกเกอร์
แต่นับตั้งแต่ปี 2025 จนถึงปัจจุบัน ความเชื่อนี้เริ่มสั่นคลอน เพราะอาชญากรได้ค้นพบวิธีที่ง่ายกว่าการเจาะระบบเข้ารหัสนั่นคือ การบังคับเจ้าของมอบกุญแจให้ด้วยตัวเอง
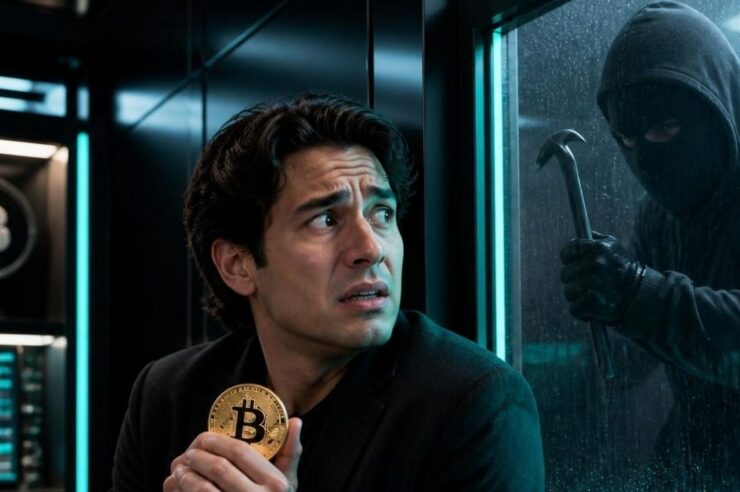
รูปแบบอาชญากรรมนี้ถูกเรียกว่า wrench attack เพราะต่อให้สินทรัพย์จะมีการเข้ารหัสด้วยกุญแจซับซ้อนแค่ไหน คนร้ายก็สามารถเอาประแจตีหัวจนกว่าเหยื่อจะยอมบอกรหัสผ่านได้อยู่ดี ในบริบทคริปโทฯ คำนี้หมายถึงการที่คนร้ายใช้กำลัง การข่มขู่ หรือการลักพาตัว เพื่อบีบให้เหยื่อโอนทรัพย์สินหรือส่งมอบ private key ให้ ซึ่งเป็นวิธีที่ข้ามพ้นมาตรการป้องกันทางเทคนิคทั้งหมดไปโดยสิ้นเชิง
สถิติในช่วงหลังสะท้อนว่านี่ไม่ใช่ปรากฏการณ์เล็กๆ อีกต่อไป บริษัทตรวจสอบความปลอดภัยบล็อกเชนอย่าง CertiK รายงานว่า การโจมตีลักษณะนี้เพิ่มขึ้น 75% ในปี 2025 โดยพบเหตุการณ์ที่ได้รับการยืนยันถึง 72 ครั้งทั่วโลก และยุโรปกลายเป็นภูมิภาคที่มีเหตุการณ์มากที่สุดกว่า 40% ของทั้งหมด โดยเฉพาะฝรั่งเศสมีจำนวนการโจมตีสูงสุดถึง 19 ครั้ง
สิ่งที่น่าตกใจกว่านั้นคือ แนวโน้มยังไม่มีทีท่าจะชะลอตัว ข้อมูลล่าสุดในช่วงครึ่งแรกของปี 2026 พบว่าเหตุการณ์ wrench attack เพิ่มขึ้นอีก 33% เมื่อเทียบกับช่วงเดียวกันของปีก่อน โดยเกิดขึ้นแล้วกว่า 52 ครั้งทั่วโลก เพิ่มจาก 39 ครั้ง ส่วนมูลค่าความเสียหายที่รายงานพุ่งขึ้นไปถึง 124 ล้านดอลลาร์สหรัฐ เทียบกับ 10.5 ล้านดอลลาร์ในช่วงเดียวกันของปี 2025
ประเด็นสำคัญคือ อาชญากรกลุ่มนี้ไม่จำเป็นต้องมีความรู้ทางเทคนิคเลยแม้แต่น้อย สิ่งที่พวกเขาต้องมีคือข้อมูลว่าใครถือครองคริปโทฯ จำนวนมาก อยู่ที่ไหน มีกิจวัตรอย่างไร ซึ่งข้อมูลเหล่านี้ก็ไม่ได้หายากอย่างที่ใครหลายคนคิด เพราะถ้าหากมีเงินทุน และความสามารถในการท่องเว็บมืด ไม่ว่าใครก็สามารถนำข้อมูลอ่อนไหวเหล่านี้ออกมาได้
ข้อมูลหลุดจากไหน?
แน่นอนว่าการที่ข้อมูลจะรั่วไหลไปได้ย่อมต้องมีต้นตอเสมอ ซึ่งส่วนใหญ่แล้วข้อมูลจะมาจากตัวของผู้ใช้งานเอง ไม่ว่าจะเป็นการอวดพอร์ต อวดรวย อวดไลฟ์สไตล์หรูบนโลกออนไลน์ หรือแม้กระทั่งการตั้งคำถามบนเว็บบอร์ดสนทนา ก็อาจเป็นร่องรอยให้มิจฉาชีพตามตัวจนเจอได้
ถัดมาคือ ข้อมูลที่หลุดออกไปจากองค์กร โดยถ้าหากองค์กรเหล่านั้นมีความเกี่ยวข้องกับคริปโทเคอร์เรนซี เช่น กระดานเทรด, ร้านจำหน่าย wallet, แพลตฟอร์ม DeFi คนร้ายก็จะทราบได้ทันทีว่าเหยื่อมีการถือครองคริปโทฯ อย่างแน่นอนไม่มากก็น้อย ขึ้นอยู่กับว่าข้อมูลที่ได้ไปจะมีความละเอียดมากขนาดไหน
จะป้องกันตัวได้อย่างไร?
เมื่อภัยคุกคามเปลี่ยนจากโลกดิจิทัลมาสู่โลกกายภาพเช่นนี้ นักลงทุนคริปโทฯ จึงจำเป็นต้องปรับวิธีคิดเรื่องความปลอดภัยใหม่ทั้งหมด เพราะการป้องกันไม่ได้จบแค่การเลือกกระเป๋าฮาร์ดแวร์ที่ดีที่สุดหรือใช้รหัสผ่านที่ซับซ้อนอีกต่อไป แต่ต้องคิดถึงความปลอดภัยส่วนบุคคลไปพร้อมกันด้วย
แนวทางแรกที่ผู้เชี่ยวชาญด้านความปลอดภัยแนะนำคือ การลดการเปิดเผยตัวตนต่อสาธารณะ หลีกเลี่ยงการโพสต์รูปภาพหรือข้อความที่บ่งบอกถึงมูลค่าทรัพย์สินคริปโทฯ ที่ถือครอง ไม่ว่าจะเป็นกำไรจากการเทรด การซื้อของหรูด้วยคริปโทฯ หรือการเข้าร่วมงานสัมมนาแบบเปิดเผยชื่อจริงและตำแหน่งในวงการ เพราะข้อมูลเหล่านี้คือจุดเริ่มต้นที่ทำให้คนร้ายเลือกเป้าหมาย รวมถึงการไม่ผูกบัญชีโซเชียลมีเดียส่วนตัวกับกระเป๋าเงินหลัก
แนวทางที่สองคือ การออกแบบระบบเก็บทรัพย์สินให้ไม่สามารถถูกบีบให้มอบทั้งหมดได้ในคราวเดียว เช่น การใช้กระเป๋าแบบ multisignature ที่ต้องมีลายเซ็นจากหลายฝ่ายหรือหลายอุปกรณ์ในการทำธุรกรรม ทำให้ต่อให้เหยื่อถูกบังคับก็ไม่สามารถโอนทรัพย์สินได้ทันทีเพียงลำพัง หรือการกระจายทรัพย์สินไว้ในหลายกระเป๋าที่มีมูลค่าต่างกัน โดยมีกระเป๋าที่ถือมูลค่าไม่มากไว้เป็นกระเป๋าหลอก สำหรับมอบให้คนร้ายในสถานการณ์คับขัน
แนวทางที่สามคือ การใช้บริการดูแลทรัพย์สินแบบสถาบันซึ่งเหมาะสำหรับผู้ที่ถือครองสินทรัพย์มูลค่าสูงมาก เพราะแม้จะขัดกับปรัชญา self-custody ดั้งเดิมของคริปโทฯ แต่ก็ช่วยลดความเสี่ยงที่ตัวบุคคลจะกลายเป็นเป้าหมายโดยตรง เนื่องจากไม่มีใครสามารถบังคับให้เจ้าของโอนทรัพย์สินได้ในทันทีโดยลำพัง
ทั้งนี้ ในบางกรณีเมื่อเป้าหมายถูกระบุตัวได้ คนร้ายก็อาจเลือกโจมตีคนใกล้ชิดของเหยื่อ เช่น คู่สมรส บุตร หรือพ่อแม่ แทนตัวเหยื่อโดยตรง เพราะบุคคลเหล่านี้มักมีการป้องกันตัวที่อ่อนแอกว่าและคาดเดาพฤติกรรมได้ง่ายกว่า นั่นจึงเป็นเหตุผลที่ทำให้แนวทางสุดท้ายนี้มักถูกมองข้าม ซึ่งนั่นก็คือการวางแผนด้านความปลอดภัยส่วนตัวและครอบครัว
ท้ายที่สุดแล้ว ความปลอดภัยของทรัพย์สินดิจิทัลจึงไม่ใช่แค่เรื่องของการเข้ารหัสหรือเทคโนโลยีอีกต่อไป แต่เป็นเรื่องของความปลอดภัยในโลกจริงที่เชื่อมโยงกับชีวิตประจำวัน ตัวตนบนโซเชียลมีเดีย และความสัมพันธ์กับคนรอบข้าง นักลงทุนที่ตระหนักถึงมิตินี้และวางแผนป้องกันล่วงหน้า จะมีโอกาสรอดพ้นจากภัยคุกคามรูปแบบใหม่นี้ได้มากกว่าผู้ที่พึ่งพาเพียงเทคโนโลยีการเข้ารหัสแต่เพียงอย่างเดียว