



สรุปข่าว
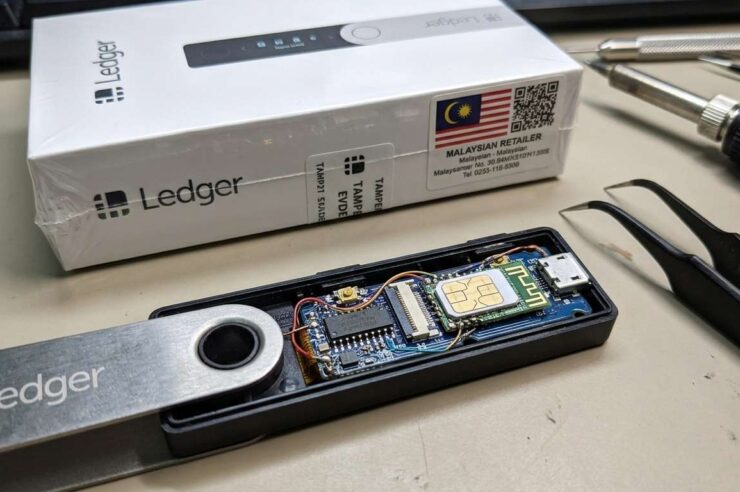
- Mark Karpelès อดีต CEO ของ Mt. Gox เผยพบโมดูลต้องสงสัยภายใน Ledger Nano X ที่ได้รับจากมาเลเซีย แม้พลาสติกหุ้มกล่องจะยังอยู่ในสภาพสมบูรณ์
- นักวิจัยความปลอดภัยให้ความเห็นว่าโมดูลอาจดักอ่าน seed phrase สำรอง wallet จากข้อมูลที่ส่งไปยังหน้าจอ ก่อนส่งออกผ่านเครือข่ายมือถือ
- เหตุการณ์เกิดขึ้นระหว่าง Ledger สอบสวนกรณีผู้ใช้สูญเสียคริปโตที่อาจมีมูลค่ากว่า 86 ล้านดอลลาร์ แต่ยังไม่มีการยืนยันว่าอุปกรณ์ที่พบเป็นต้นเหตุของความเสียหายดังกล่าว
แนวโน้มผลกระทบต่อราคา: Neutral
เหตุการณ์นี้กระทบความเชื่อมั่นต่อการเก็บสินทรัพย์คริปโตด้วยตนเองมากกว่าปัจจัยพื้นฐานของ Bitcoin โดยตรง หากพบว่าเป็นการโจมตีผ่านห่วงโซ่อุปทานจริง อาจทำให้ผู้ใช้ทบทวนวิธีจัดเก็บสินทรัพย์และเพิ่มความระมัดระวังในการซื้อ Hardware Wallet แต่ในขณะนี้ยังไม่มีหลักฐานว่าข่าวดังกล่าวจะส่งผลต่อราคาคริปโตในวงกว้างอย่างมีนัยสำคัญ
พบโมดูลต้องสงสัยซ่อนอยู่ใต้หน้าจอ Ledger Nano X
Mark Karpelès อดีต CEO ของ Mt. Gox เปิดเผยผ่าน X ว่า เขาพบโมดูลที่สงสัยว่าใช้สอดแนมข้อมูลภายในอุปกรณ์ Ledger Nano X ที่ได้รับมาจากมาเลเซีย โดยระบุว่าพลาสติกหุ้มบรรจุภัณฑ์ยังอยู่ในสภาพสมบูรณ์ และตัวโมดูลถูกซ่อนไว้ในตำแหน่งที่ควรเป็นวัสดุรองรับหน้าจอ ทำให้สังเกตเห็นได้ยากแม้เปิดตัวเครื่องออกมาตรวจสอบในเบื้องต้น
Karpelès ยังเผยภาพเปรียบเทียบแผงวงจรของอุปกรณ์ที่สงสัยว่าถูกดัดแปลงกับแผงวงจรปกติ พร้อมเตือนว่าการดัดแปลงฮาร์ดแวร์อาจทำได้แนบเนียนกว่าการนำสายไฟมาต่อเพิ่มแบบที่เคยพบในอดีต
ประเด็นที่น่ากังวลคือ หากมีการดัดแปลงอุปกรณ์ก่อนถึงมือผู้ซื้อจริง การที่บรรจุภัณฑ์ดูเหมือนไม่เคยถูกเปิดก็อาจไม่เพียงพอที่จะยืนยันว่าอุปกรณ์ภายในปลอดภัย
นักวิจัยชี้ โมดูลอาจดักอ่าน Seed Phrase ผ่านหน้าจอ
23pds หัวหน้าฝ่ายความปลอดภัยสารสนเทศของ SlowMist ได้เสนอคำอธิบายทางเทคนิคถึงวิธีที่โมดูลดังกล่าวอาจทำงาน โดยระบุถึงส่วนประกอบที่ถูกกล่าวอ้างว่ามีทั้งโมดูลสื่อสาร, LTE, เสาอากาศ, ชิป, eSIM และไมโครคอนโทรลเลอร์ที่เชื่อมต่อกับทางเดินข้อมูลของหน้าจอ
ตามสมมติฐานนี้ โมดูลอาจดักอ่านข้อมูลที่ส่งไปยังหน้าจอในระหว่างการตั้งค่า wallet ซึ่งเป็นช่วงที่ผู้ใช้สร้างหรือโชว์ seep phrase สำรอง จำนวน 24 คำ จากนั้นอาจส่งข้อมูลที่บันทึกไว้ไปยังผู้โจมตีผ่านเครือข่ายมือถือ
ความเสี่ยงดังกล่าวแตกต่างจากการเจาะระบบรักษาความปลอดภัยเพื่อดึงกุญแจส่วนตัวออกมาโดยตรง เพราะแม้ชิปนิรภัยของ Hardware Wallet จะช่วยป้องกัน private key แต่ก็ไม่ได้หมายความว่าอุปกรณ์จะป้องกันการดักอ่านข้อมูลผ่านชิ้นส่วนฮาร์ดแวร์ที่ถูกติดตั้งเพิ่มเติมได้ทุกกรณี
อย่างไรก็ตาม กลไกนี้ยังเป็นการวิเคราะห์ความเป็นไปได้จากอุปกรณ์ที่มีการเปิดเผยภาพ ไม่ใช่ข้อสรุปที่ยืนยันแล้วว่าโมดูลสามารถขโมย Seed Phrase หรือส่งข้อมูลออกไปได้จริง
เชื่อมโยงกับกรณี Ledger สอบสวนความเสียหายกว่า 86 ล้านดอลลาร์
การเปิดเผยครั้งนี้เกิดขึ้นในช่วงที่ Ledger กำลังสอบสวนรายงานผู้ใช้ในเอเชียตะวันออกเฉียงใต้สูญเสียสินทรัพย์ดิจิทัล หลังซื้อผลิตภัณฑ์ผ่านผู้จัดจำหน่ายชื่อ CryptoBilis ซึ่งมีรายชื่อเป็นตัวแทนจำหน่าย Ledger ในภูมิภาค
ตามรายงานของ The Block นักวิเคราะห์ข้อมูลบนบล็อกเชนประเมินความเสียหายที่ต้องสงสัยไว้มากกว่า 72 ล้านดอลลาร์ ก่อนที่อีกการประเมินหนึ่งจะระบุตัวเลขสูงกว่า 86 ล้านดอลลาร์ โดยเกี่ยวข้องกับสินทรัพย์บนเครือข่าย Bitcoin, Ethereum และ Tron
Ledger ขอให้ CryptoBilis ระงับการขายและจัดส่งอุปกรณ์ชั่วคราวระหว่างการสอบสวน พร้อมแนะนำผู้ที่ซื้ออุปกรณ์จากตัวแทนจำหน่ายรายนี้ในช่วง 90 วันก่อนประกาศ ให้หลีกเลี่ยงการเริ่มตั้งค่าเครื่องใหม่หากยังไม่ได้ใช้งาน ส่วนผู้ที่ตั้งค่าไปแล้วควรพิจารณาย้ายสินทรัพย์ไปยังกระเป๋าใหม่ที่ใช้ตัวลงนามและวลีสำรองชุดใหม่
อย่างไรก็ตาม ตัวเลขความเสียหายดังกล่าวยังเป็นการประเมินจากนักวิเคราะห์ ไม่ใช่ยอดที่ Ledger ยืนยันอย่างเป็นทางการ และยังไม่มีหลักฐานยืนยันว่าโมดูลที่ Karpelès พบเป็นสาเหตุของธุรกรรมที่ทำให้ผู้ใช้สูญเสียสินทรัพย์ทั้งหมด
ผู้ใช้ Ledger ควรรับมืออย่างไร?
กรณีนี้เป็นเครื่องเตือนใจว่าความปลอดภัยของ wallet ไม่ได้ขึ้นอยู่กับระบบซอฟต์แวร์เพียงอย่างเดียว แต่ยังเกี่ยวข้องกับแหล่งที่มาของอุปกรณ์และความน่าเชื่อถือของกระบวนการจัดจำหน่ายด้วย
ผู้ใช้ควรตรวจสอบคำแนะนำล่าสุดจาก Ledger ผ่านช่องทางทางการ โดยเฉพาะผู้ที่ซื้อจาก CryptoBilis ในช่วงเวลาที่บริษัทกำลังสอบสวน และควรระวังข้อความที่อ้างว่าต้องกรอก Seed Phrase เพื่อยืนยันตัวตนหรือแก้ไขปัญหาความปลอดภัย เพราะผู้ที่ได้ seed สำรองไปสามารถเข้าถึงสินทรัพย์ใน wallet ได้
สำหรับผู้ที่ไม่ได้ซื้ออุปกรณ์จากตัวแทนจำหน่ายที่เกี่ยวข้อง ยังไม่มีหลักฐานว่า Ledger ทุกเครื่องได้รับผลกระทบจากเหตุการณ์นี้ จึงไม่ควรเหมารวมว่าอุปกรณ์ทั้งหมดไม่ปลอดภัย แต่ควรติดตามผลการสอบสวนและปฏิบัติตามคำแนะนำจากผู้ผลิตอย่างใกล้ชิด
การพบโมดูลต้องสงสัยพร้อมชิป SIM ภายใน Ledger Nano X ที่ได้รับจากมาเลเซีย ทำให้ความเสี่ยงจากการดัดแปลงฮาร์ดแวร์ก่อนถึงมือผู้ซื้อกลับมาเป็นประเด็นสำคัญของวงการคริปโตอีกครั้ง โดยเฉพาะเมื่อเกิดขึ้นในช่วงที่มีรายงานผู้ใช้สูญเสียสินทรัพย์จำนวนมาก
เชื่อว่าสิ่งที่ต้องจับตาต่อจากนี้คือผลตรวจสอบจาก Ledger และนักวิจัยอิสระ ว่าโมดูลดังกล่าวสามารถดักอ่านข้อมูลและส่งออกได้จริงหรือไม่ รวมถึงเกี่ยวข้องกับความเสียหายที่กำลังสอบสวนอยู่หรือเปล่า เพราะหากยังไม่มีหลักฐานยืนยัน การสรุปว่าอุปกรณ์ Ledger ทั้งหมดมีปัญหาย่อมเร็วเกินไป แต่สำหรับผู้ใช้แล้ว การตรวจสอบแหล่งซื้อและรักษา Seed Phrase ให้ปลอดภัยยังคงเป็นสิ่งสำคัญที่สุด
ที่มา : WuBlockchain